TL;DR: Das Wichtigste
- Der erste Filter von Chromium versagt bei Zeichen, die nicht in seiner vordefinierten Liste enthalten sind, wodurch die Erkennung gefälschter Domains in kyrillischer Schrift unterbunden wird.
- Bei der Vergleichsberechnung bleiben die Klammern und Striche der Buchstaben erhalten, wodurch das System die Fälschung beliebter Websites wie Okta nicht erkennen kann.
- Die Forscher zählten fast 162’000 internationale Domains, deren Schreibweise visuell legitime Namen nachahmt, die im weltweiten Web-Register registriert sind.
Browser, die auf der Chromium-Engine basieren, zeigen gefälschte Adressen in legitimer Form an, wenn zwei Zeichen aus dem kyrillischen und dem lateinischen Alphabet darin enthalten sind. Eine von „Have I Been Squatted“ veröffentlichte technische Analyse zeigt, dass etwa zwanzig gefälschte Domains, die auf Apple, Nike oder Okta abzielen, die Sicherheitsfilter vollständig umgehen. Wie „The Register“ berichtete, zeigen Google Chrome und Microsoft Edge diese betrügerischen Links an, ohne die Punycode-Transkription zu aktivieren. Dieser Notfallmechanismus dient jedoch dazu, verdächtige Schriftzeichen durch eine mit einem Präfix versehene technische Zeichenfolge zu ersetzen, um die Internetnutzer zu warnen.
Diese Umgehungsmethode nutzt eine Schwachstelle in der im Chromium-Quellcode integrierten doppelten Überprüfung aus. Die erste Überprüfung prüft ausschliesslich auf das Vorhandensein nachgeahmter kyrillischer Buchstaben, stützt sich dabei jedoch auf eine geschlossene Liste bekannter Zeichen. Das Einfügen eines Buchstabens, der in dieser Liste nicht enthalten ist – wie beispielsweise der durchgestrichene kyrillische Vokal, der im Kasachischen vorkommt –, hebt die Warnung sofort auf. Die zweite Überprüfung vergleicht anschliessend eine vereinfachte Version des Namens mit fast 8.500 stark frequentierten Websites. Der aus dem Haussa stammende lateinische Hakenkonsonant behält jedoch bei dieser Vereinfachung ein charakteristisches Merkmal bei, was den Vergleich mit Okta verfälscht. Auch die kontextbezogenen Warnmeldungen des Browsers versagen, da sie Namen mit weniger als fünf Zeichen ignorieren.
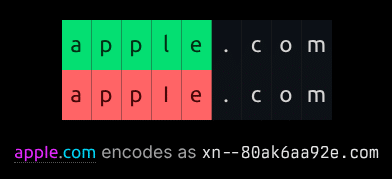
xn--80ak6aa92e.com) macht den Versuch der Namensmissbrauchung sofort erkennbar. Quelle: Have I Been SquattedDas Wichtigste zu Cybersicherheit, KI & Tech
Werden Sie Teil der Community. 3-mal pro Woche erhalten Sie die Trendanalyse von Marc Barbezat (auf Französisch). Kein Spam, nur Informationen.
Diese visuelle Sicherheitslücke betrifft auch E-Mail-Dienste, wobei sich deren Verhalten jedoch unterscheidet. Die Webdienste von Gmail zeigen diese irreführenden Domains ohne jegliche Warnung in ihrer lesbaren Form an, während Outlook Web für alle internationalen Domains die technische Umschrift vorschreibt. Laut The Register ist das Ausmass des Phänomens beträchtlich: Von den 167 Millionen von der ICANN erfassten .com-Adressen verwenden etwa 733.000 regionale Alphabete, von denen fast 162.000 optisch bestehende Domains imitieren. Angesichts der Unzulänglichkeiten bei den Software-Prüfungen können sich Sicherheitsteams nicht mehr allein auf die Adressleiste verlassen und müssen die Registrierung ähnlicher Domainnamen proaktiv überwachen.
Zusammenfassung im FAQ-Format – Fragen und Antworten
Mit welchen Zeichen lässt sich die Sicherheitsfunktion von Chromium umgehen?
Es handelt sich um das kyrillische „ө“ (das insbesondere im Kasachischen, Mongolischen und Tatarischen verwendet wird) und um das lateinische Haken-„ƙ“ (das im Haussa und Karai-Karai verwendet wird). Obwohl sie optisch dem „o“, dem „e“ oder dem „k“ ähneln, werden sie von den Äquivalenztabellen von Chromium nicht neutralisiert.
Warum wird der Punycode-Ausweichmechanismus nicht aktiviert?
Chromium wendet zwei aufeinanderfolgende Filterstufen an:
Die Funktion „SafeToDisplayAsUnicode()“: Sie prüft anhand einer festgelegten Liste von 29 Zeichen, ob eine kyrillische Zeichenfolge ausschliesslich aus Buchstaben besteht, die das lateinische Alphabet nachahmen. Die Verwendung des Zeichens „ө“, das in dieser Liste nicht enthalten ist, wirkt als Störfaktor und löst die vollständige Anzeige in Unicode aus.
Die Funktion „GetSimilarTopDomain()“: Sie entfernt die Akzente aus der Domain, um deren textuelles Grundgerüst mit einer Liste von fast 8.500 stark frequentierten Domains zu vergleichen. Der Haken des „ƙ“ und der Querstrich des „ө“ bleiben bei dieser Reduktion erhalten, wodurch eine Übereinstimmung mit Marken wie Apple oder Okta verhindert wird.
Wo liegen die Grenzen der „Safety Tips“-Navigationshinweise von Chrome?
Automatische kontextbezogene Warnungen werden nur bei geringfügigen Abweichungen (einer einzelnen Änderung oder der Vertauschung benachbarter Buchstaben) ausgelöst. Sie bieten keinen Schutz vor Namen, die vollständig in kyrillischer Schrift verfasst sind, und ignorieren konzeptionell Domains mit weniger als fünf Zeichen, wodurch kurze Zielbegriffe wie oƙta.com unbeschützt.
Wie reagieren E-Mail-Anbieter auf diese gefälschten Domains?
E-Mail-Clients verfolgen gegensätzliche Ansätze: Gmail zeigt die gefälschte Adresse ohne jeglichen Warnhinweis im Klartext im Unicode-Format an, während Outlook Web alle internationalen Domänen in den technischen Punycode-Code umwandelt, einschliesslich der legitimen Adressen.
Welche Massnahmen sollten Unternehmen angesichts von IDN-Typosquatting ergreifen?
Da die visuelle Überprüfung der Adressleiste keine verlässliche Garantie mehr darstellt, müssen Unternehmen:
Homoglyphen-Varianten ihrer Markennamen und Authentifizierungsdomänen vorbeugend registrieren.
Eine automatisierte Überwachung der Registrierung internationaler Domains bei den ICANN-Registries einrichten.
Eine phishing-resistente Authentifizierung (FIDO2-Sicherheitsschlüssel / WebAuthn) einsetzen, die gegenüber grafischen Manipulationen von URLs unempfindlich ist.
Keine Paywall. Keine Werbung.
DCOD bleibt dank Ihrer Beiträge frei zugänglich.