TL;DR : L’essentiel
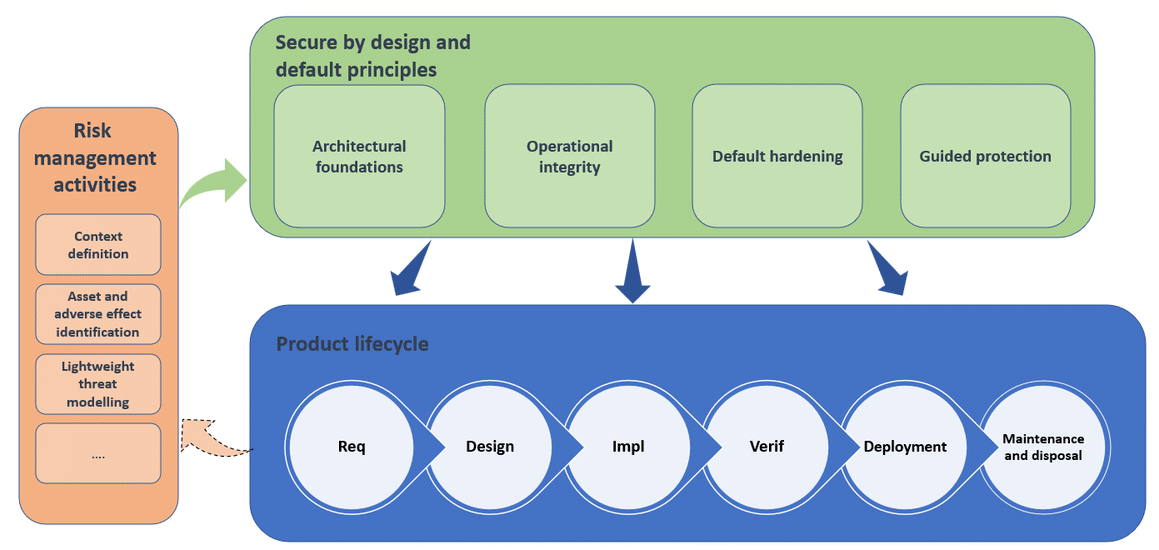
- L’agence européenne répartit ces recommandations entre les fondations architecturales, l’intégrité opérationnelle, le durcissement par défaut et la protection guidée. Cette structure couvre toutes les étapes techniques, de la conception logicielle jusqu’au retrait définitif du produit du marché.
- Les développeurs accèdent à l’intégralité des vingt-deux playbooks directement sur un dépôt public GitHub. Chaque guide fournit des listes de contrôle simples, des éléments de preuve minimaux et des critères de validation exploitables pour chaque version logicielle.
- Le document établit une correspondance directe avec les exigences essentielles fixées par le règlement européen sur la cyber-résilience. Les petites structures disposent ainsi d’une trajectoire technique claire pour préparer leur conformité réglementaire sans alourdir leurs processus d’ingénierie.
- Le guide démontre comment automatiser les audits de sécurité grâce à des attestations numériques traitables par machine. Cette approche permet de vérifier l’absence d’outils sensibles ou de ports superflus directement dans les chaînes d’intégration continue.
L’agence européenne pour la cybersécurité ENISA a conçu un recueil opérationnel de vingt-deux guides pour aider les petites et moyennes entreprises à fabriquer des produits numériques sécurisés dès leur conception. Les petites structures font face à des contraintes de ressources et de temps, alors que les exigences du marché imposent désormais des systèmes protégés nativement. Pour répondre à ces défis, le rapport ENISA Secure by Design and Default Playbook propose une méthode d’ingénierie directement applicable par des équipes de développement restreintes.
Le cadre d’ingénierie structure la sécurité dès la conception
Les recommandations de l’agence européenne s’organisent autour de deux piliers majeurs pour la phase de conception : les fondations architecturales et l’intégrité opérationnelle. La dimension architecturale impose de définir explicitement les frontières de confiance, d’appliquer le principe du moindre privilège et de restreindre la surface d’exposition. Le texte insiste sur la conception ouverte : la robustesse d’un équipement doit reposer sur des mécanismes cryptographiques éprouvés et des contrôles vérifiables, plutôt que sur la dissimulation de son fonctionnement interne.
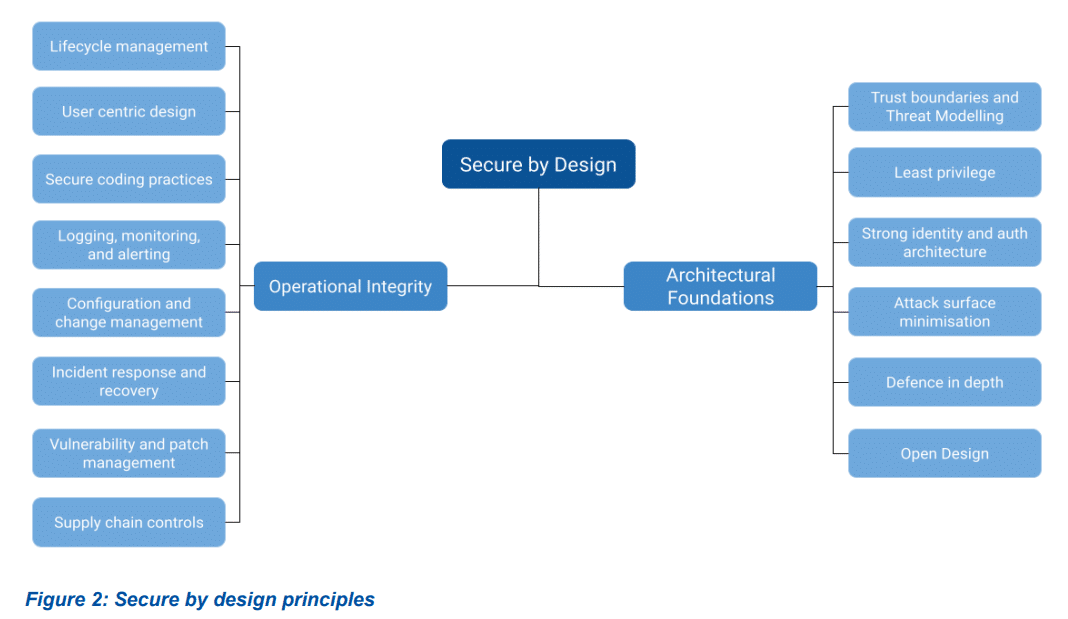
L’intégrité opérationnelle encadre ensuite les pratiques de développement et de maintenance tout au long du cycle de vie. Les équipes techniques doivent standardiser la validation des entrées pour neutraliser les failles courantes, automatiser les analyses de code et tenir un inventaire strict des composants tiers via une nomenclature logicielle. Le dispositif prévoit également une journalisation ciblée des événements critiques, la séparation étanche des environnements de test et de production, ainsi qu’une procédure documentée pour déployer les correctifs sans interrompre les activités des clients.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Le durcissement par défaut protège les utilisateurs sans configuration
Le second volet du document concerne la sécurité par défaut, pensée pour que les systèmes arrivent chez le client dans l’état le plus restrictif possible. Ce durcissement par défaut commence par la désactivation de tous les services superflus et l’élimination définitive des identifiants universels préconfigurés. Chaque produit doit intégrer des secrets cryptographiques uniques et refuser toute communication externe qui ne serait pas chiffrée et authentifiée dès la première mise sous tension.
Pour accompagner les usagers, l’agence formalise le principe de protection guidée. Un parcours d’initialisation obligatoire empêche la mise en service normale tant que les réglages indispensables, comme la création d’un mot de passe fort ou l’activation d’un second facteur, ne sont pas validés. De plus, les mises à jour de sécurité doivent être activées par défaut et distribuées indépendamment des ajouts de fonctionnalités. Lorsque l’utilisateur modifie un paramètre sensible, le système doit signaler clairement l’augmentation du risque et proposer un retour immédiat à la configuration de base.
Analyse
Cette publication de l’ENISA arrive au bon moment avec un guide pratique dédié aux PME sur la sécurité dès la conception et par défaut. Le rapport propose des principes et des recommandations concrètes applicables tout au long du cycle de vie du produit. Le tout s’accompagne d’un dépôt GitHub regroupant les 22 playbooks sous un format facile à explorer.

Des dépôts ouverts et des attestations automatisent la conformité
L’agence a mis en ligne l’ensemble de ses fiches pratiques sur un dépôt public enisa-sbd-playbook afin de simplifier leur adoption au quotidien. Chaque fiche détaille l’objectif technique, une liste de contrôle adaptée aux équipes restreintes, les éléments de preuve minimaux à consigner dans les dépôts et des critères stricts de validation de version. Cette standardisation aide les fabricants à prouver qu’ils répondent aux exigences essentielles de l’annexe I du Cyber Resilience Act sans devoir réinventer leurs processus internes.
Le rapport met également en avant l’usage d’attestations lisibles par machine pour remplacer les audits documentaires manuels. En reliant directement les objectifs de protection à des résultats de tests automatisés au format structuré, une entreprise peut valider mécaniquement l’état d’un micrologiciel avant sa diffusion. Ce modèle permet de vérifier instantanément le respect des règles d’ingénierie, comme l’absence d’outils de diagnostic en production ou le verrouillage du système de fichiers en lecture seule.
Ce recueil d’outils et de playbooks accessibles en ligne transforme des exigences réglementaires complexes en étapes d’ingénierie quotidiennes pour les PME. Il donne aux petites équipes techniques les moyens concrets de livrer des produits robustes et vérifiables dès leur mise sur le marché.
Questions fréquentes sur les guides de sécurité de l’ENISA
À qui s’adresse le recueil de guides publié par l’ENISA ?
Ce guide cible en priorité les petites et moyennes entreprises ainsi que les microentreprises fabriquant des produits intégrant des éléments numériques. Il répond aux contraintes des équipes de développement restreintes qui disposent de budgets et de compétences spécialisées limités en matière de cybersécurité.
Quelle est la différence entre la sécurité dès la conception et la sécurité par défaut ?
La sécurité dès la conception concerne les choix d’architecture et de développement intégrés dès le début du cycle de vie pour empêcher l’apparition de vulnérabilités. La sécurité par défaut garantit que le produit est livré et s’exécute dans une configuration restrictive et sécurisée, sans nécessiter d’intervention technique complexe de la part de l’utilisateur.
Comment les playbooks aident-ils à respecter le Cyber Resilience Act ?
Le document propose une mise en correspondance détaillée entre ses vingt-deux principes d’ingénierie et les exigences essentielles de l’annexe I du Cyber Resilience Act. Les fabricants peuvent ainsi traduire des obligations réglementaires en critères d’évaluation concrets et en preuves documentaires intégrables dans leurs livraisons logicielles.
En quoi consiste l’attestation de sécurité traitable par machine ?
Il s’agit d’un ensemble de données structurées aux formats JSON ou YAML décrivant les contrôles de sécurité appliqués et les résultats des vérifications automatisées. Cette démarche permet aux systèmes d’intégration continue de valider automatiquement les critères de sécurité avant la publication d’un produit, réduisant ainsi le besoin d’audits manuels répétés.
Pour approfondir le sujet
Cybersécurité: l'IA change la vitesse, pas les fondamentaux
Vitesse imposée par l'IA, dépendance aux chaînes d'approvisionnement logicielles, confiance zéro, gouvernance partagée : la cybersécurité change de nature en 2026. Lire la suite
Cyber Resilience Act : l'ENISA ouvre le guichet unique d'alerte SRP
Depuis le 11 septembre 2026, l'ENISA impose aux fabricants de déclarer failles et incidents majeurs via le guichet unique du Cyber Resilience Act. Lire la suite
Rapport NIS360 2026 : l'ENISA cible les secteurs critiques
Le nouveau rapport NIS360 de l'ENISA évalue la maturité cyber des infrastructures clés de l'Union européenne afin d'orienter les actions de remédiation. Lire la suite
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions.