TL;DR : L’essentiel
- L’Agence européenne pour la cybersécurité a déployé le guichet unique de notification SRP (Single Reporting Platform) pour centraliser les signalements d’incidents critiques et de vulnérabilités activement exploitées touchant les produits numériques vendus au sein de l’Union européenne.
- Les fabricants de matériels et de logiciels connectés doivent obligatoirement transmettre leurs alertes depuis le 11 septembre 2026, marquant le déploiement opérationnel concret des obligations de transparence fixées par le cadre réglementaire européen.
- Un seul dépôt sur l’outil en ligne transmet simultanément les données techniques aux équipes nationales de réponse aux incidents des pays concernés ainsi qu’à l’autorité européenne, accélérant le traitement coordonné des menaces.
Le Cyber Resilience Act franchit une étape charnière avec l’ouverture par l’ENISA de la plateforme de déclaration unique, la SRP (Single Reporting Platform), dédiée aux failles exploitées et aux incidents majeurs. Si ce texte législatif européen est entré en vigueur le 10 décembre 2024, le 11 septembre 2026 marque le point de départ de l’obligation de signalement pour les concepteurs de produits intégrant des éléments numériques. Les constructeurs doivent désormais notifier sans délai les autorités dès qu’une brèche opérationnelle met en péril des équipements distribués sur le marché commun, comme l’a précisé le communiqué officiel de l’ENISA. Cette centralisation administrative permet d’anticiper les attaques visant les services essentiels tels que l’énergie, les transports ou les structures de santé.
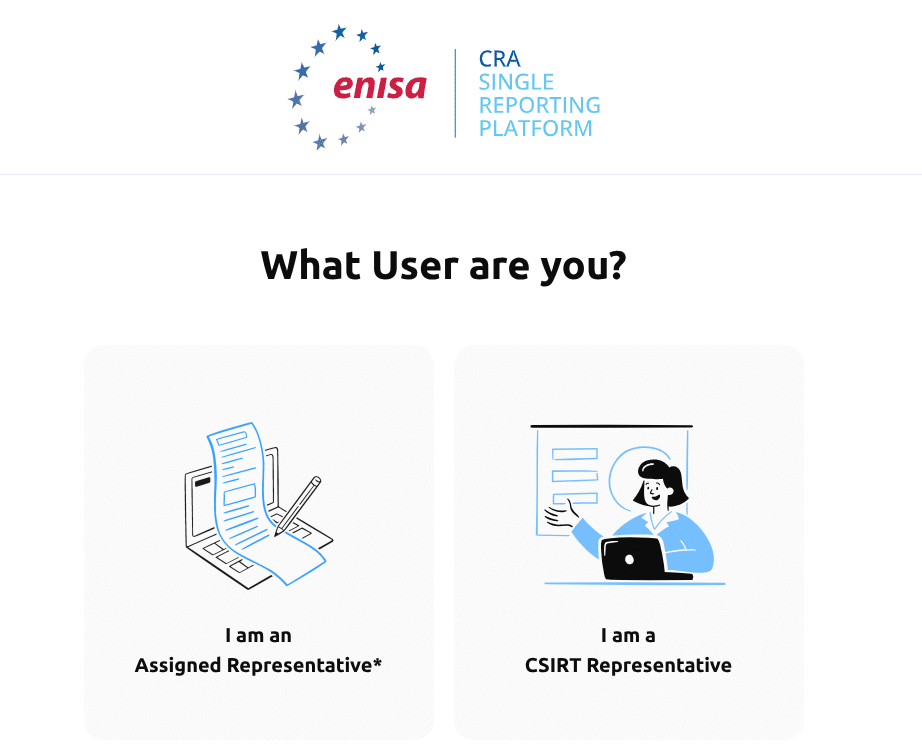
Le dispositif remplace les démarches éparpillées par une procédure unifiée auprès des autorités compétentes. Lorsqu’une entreprise dépose une fiche d’incident sur le portail sécurisé, l’équipe d’intervention en cybersécurité désignée comme coordinatrice prend en charge le dossier et le relaie immédiatement aux équipes homologues des États membres où le produit est vendu. L’agence européenne reçoit parallèlement une copie intégrale des éléments techniques, ce qui élimine les transferts manuels et harmonise la riposte technique face aux campagnes malveillantes en cours.
L’autorité de régulation a mis en ligne des manuels d’utilisation, des vidéos explicatives et un modèle d’évaluation de maturité spécialement conçu pour accompagner les petites et moyennes structures. Le calendrier d’application s’étalera sur les prochains mois : les organisations responsables de logiciels libres et ouverts intégreront cette obligation de déclaration à partir du 11 décembre 2027, date qui déclenchera également l’application de l’ensemble des exigences fondamentales de sécurité dès la conception pour tous les produits connectés.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Foire aux questions (FAQ)
Qu’est-ce que la plateforme SRP (Single Reporting Platform) ?
La SRP est le guichet électronique unique développé, hébergé et administré par l’ENISA (Agence européenne pour la cybersécurité). Elle permet aux fabricants de soumettre en une seule fois leurs déclarations d’incidents graves et de failles activement exploitées, puis distribue automatiquement ces alertes aux équipes nationales de réponse aux incidents (CSIRT) concernées et à l’ENISA.
Qu’est-ce que le Cyber Resilience Act (CRA) ?
Le Cyber Resilience Act est le règlement horizontal de l’Union européenne qui impose des règles de cybersécurité obligatoires pour tous les produits comportant des éléments numériques (matériels et logiciels) mis sur le marché européen, tout au long de leur cycle de vie.
Quels sont les objectifs principaux du Cyber Resilience Act ?
Le CRA vise à élever le niveau général de cyber-résilience au sein du marché unique européen en obligeant les constructeurs à intégrer la sécurité dès la phase de conception (secure by design) et par défaut (secure by default), à documenter et corriger les vulnérabilités sur la durée, et à informer rapidement les autorités en cas d’attaque ou de faille critique.
Qui est concerné par ces nouvelles obligations ?
Sont directement concernés les fabricants, importateurs et distributeurs de produits matériels et logiciels connectés commercialisés dans l’Union européenne. Les gestionnaires et structures responsables de logiciels libres et ouverts (open-source stewards) sont également soumis aux obligations de notification dès lors qu’ils participent au développement de produits intégrant des éléments numériques.
Quel est le calendrier d’application officiel du CRA ?
10 décembre 2024 : Entrée en vigueur du règlement européen.
11 septembre 2026 : Entrée en application obligatoire des déclarations d’incidents et de vulnérabilités exploitées pour les fabricants via la plateforme SRP.
11 décembre 2027 : Application des obligations de signalement pour les gestionnaires de logiciels libres (Article 24(3)) et entrée en vigueur complète de l’ensemble des exigences techniques de sécurité dès la conception pour tous les produits numériques.
Pour approfondir le sujet
Portail SRP – Sélection de l'utilisateur
Sélectionnez votre type d'utilisateur pour le portail SRP Lire la suite
Loi sur la cyber-résilience
La loi sur la cyber-résilience (CRA) vise à garantir la sécurité de tous les produits numériques face aux cybermenaces. Ce règlement exige que les appareils et les logiciels soient conçus, mis à jour et maintenus afin de protéger les utilisateurs… Lire la suite
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.