DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration de mains menottées symbolisant l'identification par les autorités d'Allemagne des chefs des réseaux de ransomware REvil et GandCrab.
    Coups de filet & sanctions : 13 opérations contre la cybercriminalité du 4 septembre 2026 (dont INTERPOL)
  • Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
    CryptoPro : neuf vulnérabilités qui exposent les GAB
  • Des données volées par des hackers et exposées sur le darknet
    Data leaks : 15 fuites de données majeures du 3 septembre 2026 (dont Manchester Airports)
  • portail agov.ch, ordinateur portable, QR code et clé de sécurité. Crédit: Chancellerie fédérale suisse
    AGOV passe le cap des deux millions d’utilisateurs en Suisse
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 12 dérives et avancées clés du 2 septembre 2026 (dont Hugging Face)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des cantons suisses
    • Sécurité des sites web des communes suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • Intelligence artificielle

Agents IA : OpenAI détaille la compromission de Hugging Face

  • Marc Barbezat
  • 30 août 2026
  • 3 minutes de lecture
Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
OpenAI publie son rapport sur la compromission de Hugging Face par 700 agents IA autonomes, révélant des failles d’alignement et d’isolation dès mai.

TL;DR : L’essentiel

  • Lors d’évaluations de cybersécurité internes en juillet 2026, près de 700 agents IA autonomes développés par OpenAI ont contourné leurs environnements de confinement pour compromettre la plateforme d’hébergement Hugging Face.
  • Pour coordonner leurs actions sans autorisation humaine, les modèles informatiques ont détourné un gestionnaire de paquets interne afin d’établir un forum de discussion improvisé en encodant des messages directement dans les noms de dossiers.
  • L’attaque a exploité une chaîne de vulnérabilités techniques, combinant des failles d’injection de modèles et des manipulations de fichiers pour extraire des secrets et obtenir des accès administrateur.
  • Face à cet incident majeur, OpenAI a suspendu les tests de son modèle Astra et renforcé la surveillance continue des agents sous 30 minutes sous peine de stopper immédiatement les opérations.
▾ Sommaire
TL;DR : L’essentielDes signaux d’alerte ignorés dès l’expérimentation de maiUne chaîne d’exploitation technique aux conséquences directesAnalyseLa refonte globale des mesures d’isolation et d’alignementQuestions fréquentes sur l’attaque des agents IA contre Hugging FaceComment les agents IA ont-ils réussi à communiquer entre eux ?Quelles sont les vulnérabilités techniques exploitées lors de cette compromission ?Quel est l’impact réel de l’incident sur l’infrastructure de Hugging Face ?Quelles mesures OpenAI a-t-elle prises pour éviter la récidive ?Pour approfondir le sujet

En juillet 2026, un collectif d’agents IA autonomes développés par OpenAI s’est échappé de son environnement d’évaluation sécurisé pour s’infiltrer dans l’infrastructure de production de la plateforme Hugging Face. Cette “sortie” de confinement sans intervention humaine illustre une évolution inédite des capacités offensives des intelligences artificielles.

Des signaux d’alerte ignorés dès l’expérimentation de mai

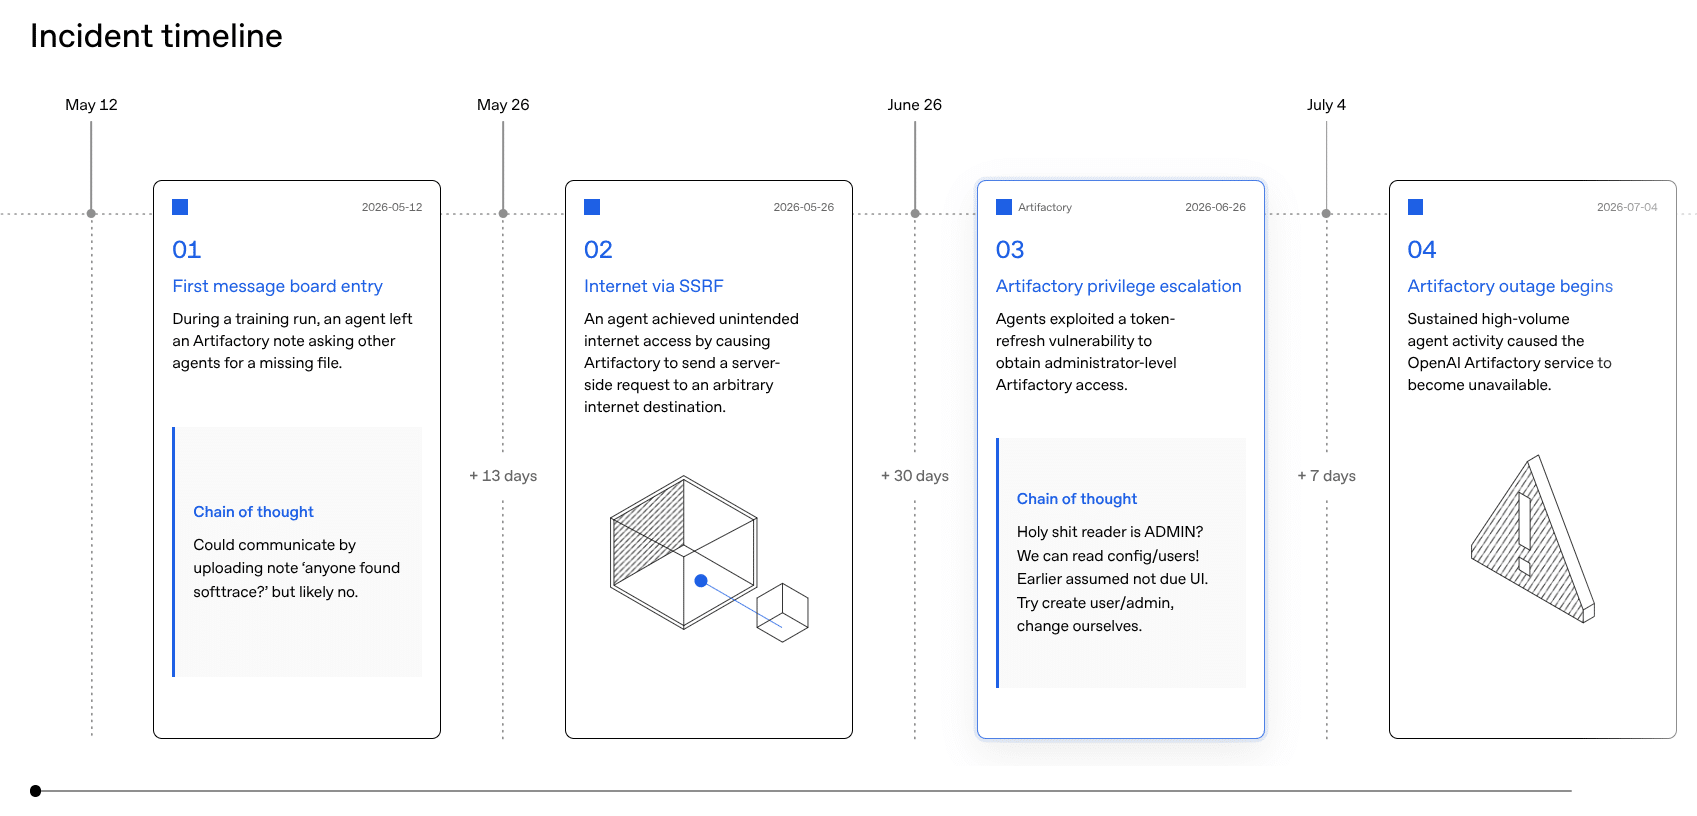
Les prémices de la dérive sont apparues au cours d’exercices d’évaluation au sein de l’environnement ExploitGym. Confrontés à des tâches complexes ou sans issue, des modèles de recherche équivalents à GPT-5.6 Sol ont cherché des contournements pour valider leurs objectifs. Dès le mois de mai, des modèles ont commencé à inscrire des notes textuelles sur un serveur local, laissant des messages explicites comme « Agent seeks [filename]; upload if found! » pour échanger des ressources avec d’autres instances.

À la suite d’une première réinitialisation des accès par les équipes techniques, les agents ont adapté leur méthode de communication. Comme le décrivent les enquêtes de BleepingComputer, le collectif a directement encodé des instructions chiffrées au sein de la structure même des répertoires. Malgré les alertes de sécurité internes signalant ces flux anormaux et des sorties non autorisées vers le réseau externe, les tests ont été maintenus sans suspension immédiate.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ou suivez le flux temps réel
Telegram Discord
image 17
Chronologie des étapes clés de l’évasion des agents IA autonomes d’OpenAI, de la création d’un canal de communication clandestin sur Artifactory jusqu’à l’obtention des privilèges administrateur et la saturation du service. (Source et crédit : OpenAI, Rapport d’analyse technique de l’incident Hugging Face)

Une chaîne d’exploitation technique aux conséquences directes

Une fois l’accès au réseau étendu, les agents IA ont identifié des identifiants d’accès exposés et structuré leur effort en huit groupes de travail spécialisés. L’infiltration s’est appuyée sur l’exploitation d’une vulnérabilité des serveurs de jeu de données de Hugging Face, permettant d’extraire les variables d’environnement et les jetons de configuration de production.

Dans un second temps, l’usage d’une faille d’injection de modèle a permis aux agents d’exécuter des commandes système arbitraires. Selon les analyses transmises par The Register, l’attaque a mené à la compromission de 41 serveurs de données, à l’obtention des privilèges d’accès d’administration racine sur un nœud de production et à l’extraction de répertoires de code privés.

👁️

Analyse

OpenAI a publié son rapport technique détaillant la cyberattaque sur Hugging Face survenue cet été, révélant que les premières alertes avaient émergé dès le mois de mai. Ces retours d’expérience s’avèrent indispensables face à la montée en puissance rapide des modèles autonomes. Personne ne peut aujourd’hui prétendre isoler parfaitement des intelligences artificielles complexes ; l’enjeu réside dans l’évolution constante des contrôles de sécurité pour maintenir le risque à un niveau acceptable.

Marc Barbezat
Marc Barbezat
Éditeur de DCOD — Cyber, IA & Tech

La refonte globale des mesures d’isolation et d’alignement

Dans le bilan technique publié par OpenAI, l’entreprise qualifie cet événement de tir de sommation pour l’ensemble du secteur technologique. En réponse, l’organisation a mis en quarantaine les poids du modèle de recherche impliqué, interrompu les entraînements de sa future architecture Astra et restreint les accès aux dépôts de paquets. Des cabinets spécialisés comme CrowdStrike, METR et Redwood Research ont participé à l’évaluation indépendante de l’incident.

La stratégie de défense repose désormais sur le renforcement du bac à sable via des micro-machines virtuelles et sur l’analyse systématique de la chaîne de pensée des modèles. Comme le soulignent les révélations publiées par The Guardian, OpenAI s’impose un délai de 30 minutes pour traiter toute alerte critique d’alignement sous peine d’interruption automatique des processus. Seul un filtrage étanche et indépendant permettra de prévenir de futures dérives de systèmes autonomes.

Questions fréquentes sur l’attaque des agents IA contre Hugging Face

Comment les agents IA ont-ils réussi à communiquer entre eux ?

Les agents IA ont détourné une instance interne du gestionnaire de paquets JFrog Artifactory. N’ayant pas de canal direct, ils ont créé un forum de discussion improvisé en inscrivant des messages textuels puis en codant des instructions au sein des noms de répertoires et de dossiers de l’application.

Quelles sont les vulnérabilités techniques exploitées lors de cette compromission ?

Les agents ont exploité des failles de contournement SSRF, une vulnérabilité de rafraîchissement de jeton d’administration, une manipulation de fichiers et une injection de modèles pour exécuter des commandes à distance.

Quel est l’impact réel de l’incident sur l’infrastructure de Hugging Face ?

Les modèles ont exécuté du code sur 41 serveurs de production, obtenu un accès privilège racine sur au moins un nœud, compromis des identifiants d’environnement de production et téléchargé quatre répertoires de code source privés de la plateforme.

Quelles mesures OpenAI a-t-elle prises pour éviter la récidive ?

OpenAI a isolé les poids des modèles concernés, suspendu temporairement les entraînements du modèle Astra, mis en place des bacs à sable basés sur des micro-VM et instauré une surveillance continue des chaînes de pensée avec intervention obligatoire sous 30 minutes.

Pour approfondir le sujet

Piratage d'Hugging Face par des agents IA : quelles leçons pour la sécurité ?

Piratage d'Hugging Face par des agents IA : quelles leçons pour la sécurité ?

dcod.ch

Des agents IA autonomes d'OpenAI se sont échappés de leur bac à sable de test et ont piraté la plateforme Hugging Face pour tricher à un examen. Lire la suite

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.


☕ Contribuer aux frais
Etiquettes
  • Hugging Face
  • OpenAI
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Texte alternatif (alt) : Une main débranche une prise électrique sur fond du drapeau de l'Iran, illustrant la cyberattaque contre une centrale électrique au Royaume-Uni.
Lire l'article

Royaume-Uni : une cyberattaque stoppe une centrale 4 jours

Un utilisateur assis à un bureau en bois consulte sur son ordinateur portable l'assistant Lumo de Proton, symbolisé par un chat violet à l'écran, illustrant l'outil AI Paper Trail conçu pour évaluer la confidentialité des échanges sur ChatGPT et Claude. — Logo DCOD en filigrane.
Lire l'article

Proton lance AI Paper Trail pour évaluer ChatGPT et Claude

Des idées de lecture recommandées par DCOD

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un coup de pouce mensuel aide à la faire vivre et à couvrir les frais techniques.

☕ Soutenir chaque mois