

TL;DR : L’essentiel
- Plus de 115 supermarchés et commerces de proximité ont signalé des perturbations en Belgique, aux Pays-Bas ou en Suède.
- L’Établissement français du sang a déplacé ses poches de plasma en urgence sans perte de produits vitaux.
- Les régulateurs Danfoss et Dixell figuraient déjà parmi les cibles d’attaques similaires menées en France.
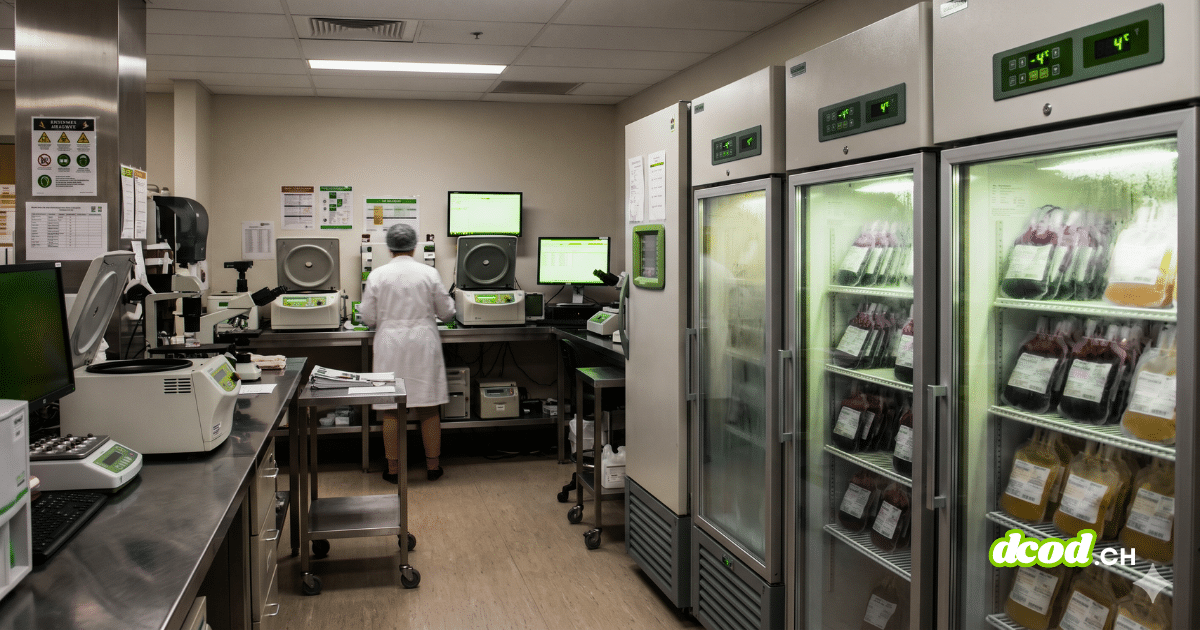
Des pirates informatiques ont pris le contrôle à distance de systèmes de réfrigération commerciale dans une dizaine de pays européens, provoquant des hausses de température brutales dans des supermarchés et trois centres de stockage de l’Établissement français du sang. Selon The Guardian, les attaquants ont monté les seuils de dégivrage jusqu’à 50 degrés dans certaines installations, forçant les commerces à jeter leurs stocks de denrées surgelées pour des millions d’euros de pertes. Les dérèglements ont frappé des enseignes comme Ahold Delhaize, Carrefour, Coop ou ICA en Suède, mais aussi des magasins de quartier et un entrepôt Ikea en Belgique. Alertés au milieu de la nuit, les techniciens ont transféré les poches de plasma vers des réfrigérateurs non connectés, évitant ainsi la destruction de réserves destinées à plus de 1’900 hôpitaux.
L’accès à ces installations découle de l’exposition directe de régulateurs frigorifiques connectés à internet sans protection suffisante. D’après BleepingComputer, le distributeur d’équipements Sabcobel a précisé que les intrus ont exploité une vulnérabilité identique à celle observée le mois précédent dans 700 supermarchés français, où des boîtiers Danfoss AK-SM et Copeland Dixell XWEB avaient été basculés à distance en mode dégivrage. L’incident n’a pas ciblé le réseau central de l’opérateur de transfusion sanguine, mais les chambres froides gérées par des prestataires techniques externes. Face à ces intrusions répétées, l’Union européenne a engagé des discussions d’urgence avec les agences nationales, dont l’ANSSI en France, alors qu’aucune revendication n’a été publiée.
Les équipes techniques ont coupé les accès distants et déconnecté les installations compromises pour stopper les dérèglements thermiques. Selon SecurityAffairs, une simple mise à jour logicielle reste insuffisante sur certains matériels frigorifiques, qui exigent des modifications physiques directes pour bloquer les commandes frauduleuses. Les exploitants doivent isoler leurs réseaux opérationnels d’internet, revoir les accès distants de leurs prestataires et maintenir des procédures manuelles d’évacuation des stocks en cas d’alerte.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Pour approfondir le sujet
Cyber Resilience Act : l'ENISA ouvre le guichet unique d'alerte SRP
Depuis le 11 septembre 2026, l'ENISA impose aux fabricants de déclarer failles et incidents majeurs via le guichet unique du Cyber Resilience Act. Lire la suite
Actualités liées
Déclaration conjointe sur les cyberincidents dans les systèmes de réfrigération à travers l'UE
Depuis le 11 octobre 2026, plusieurs systèmes de réfrigération commerciale et appareils similaires ont été touchés par des incidents de cybersécurité dans un certain nombre d'États membres de l'UE. Lire la suite
Le FBI et la CISA mettent en garde contre les cyberattaques ciblant les systèmes de réfrigération.
Le FBI et la CISA avertissent que des pirates informatiques ciblent activement les systèmes de réfrigération industrielle et de surveillance de la chaîne du froid dans le monde entier, ce qui peut entraîner la détérioration des aliments, des dommages aux… Lire la suite
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions.