DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
  • Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
    Cybersécurité maritime : des tankers vulnérables en pleine mer
  • des données sécurisées et protégées des hackers
    Alertes zero-day : 16 vulnérabilités critiques du 21 septembre 2026 (dont Apple)
  • Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
    Surveillance numérique : le PFPDT encadre les soins en Suisse
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Europol investigue les nouvelles tactiques des cyberattaques

  • Marc Barbezat
  • 20 septembre 2023
  • 2 minutes de lecture
person using computer
Photo by Tima Miroshnichenko on Pexels.com
▾ Sommaire
Un nouveau rapport sur des cyberattaques après l’IOCTAPourquoi est-ce intéressant?Pour en savoir plus(Re)découvrez également:
Les codes malveillants et les attaques ransomware restent les menaces les plus perfides du moment dans un monde où les criminels ne cessent d’améliorer leurs modèles économiques.

Un nouveau rapport sur des cyberattaques après l’IOCTA

Suite à l’Évaluation de la cybercriminalité organisée sur Internet (IOCTA) 2023, Europol vient de publier le rapport complémentaire intitulé « Attaques cybernétiques : l’apogée du crime en tant que service ».

Ce nouveau document examine l’évolution des cyberattaques, en abordant les nouvelles méthodologies et les menaces telles qu’observées par les analystes opérationnels d’Europol. Il décrit également les types de structures criminelles derrière les cyberattaques et comment ces groupes de plus en plus professionnalisés exploitent les changements géopolitiques pour mener à bien leurs opérations.

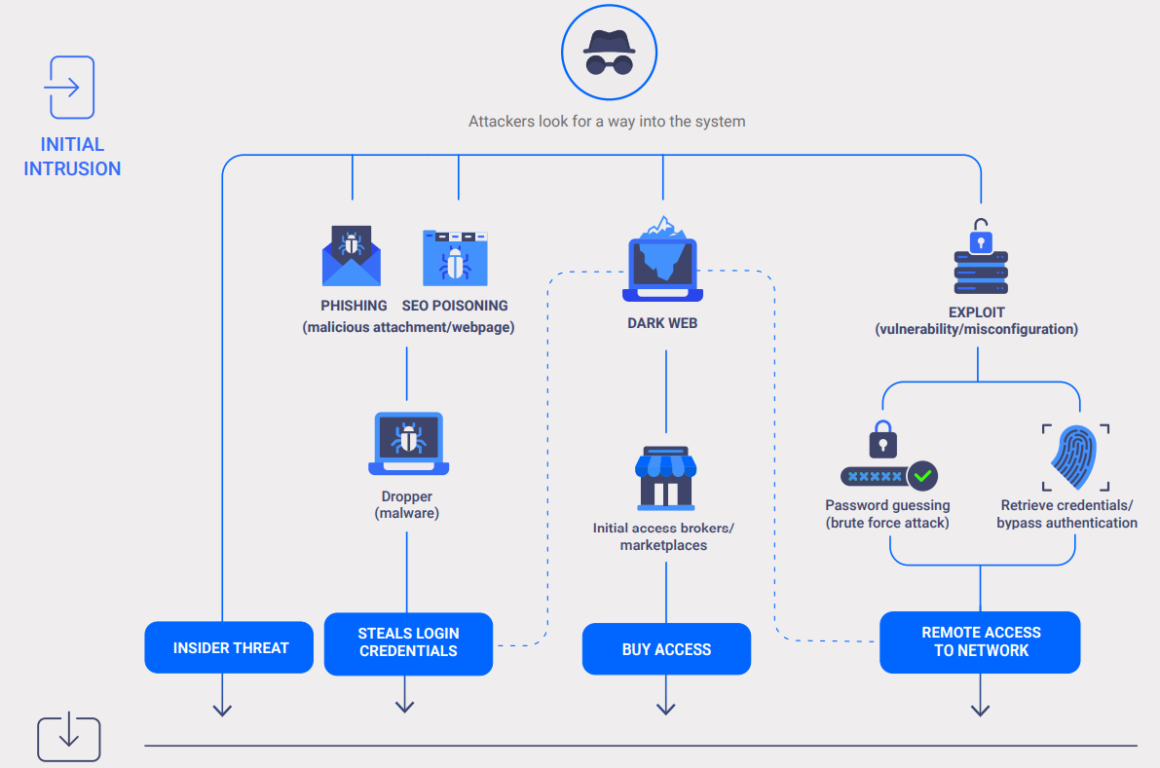
Dans cette analyse, 4 chemins initiaux d’attaque sont clairement identifiés:

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ou suivez le flux temps réel
Telegram Discord
image
source: EUROPOL SPOTLIGHT – CYBER-ATTACKS: THE APEX OF CRIME-AS-A-SERVICE (p8, étape 1)

L’étape suivante consiste ensuite à passer par des mouvements latéraux et des élévations de privilèges pour arriver aux données les plus intéressantes
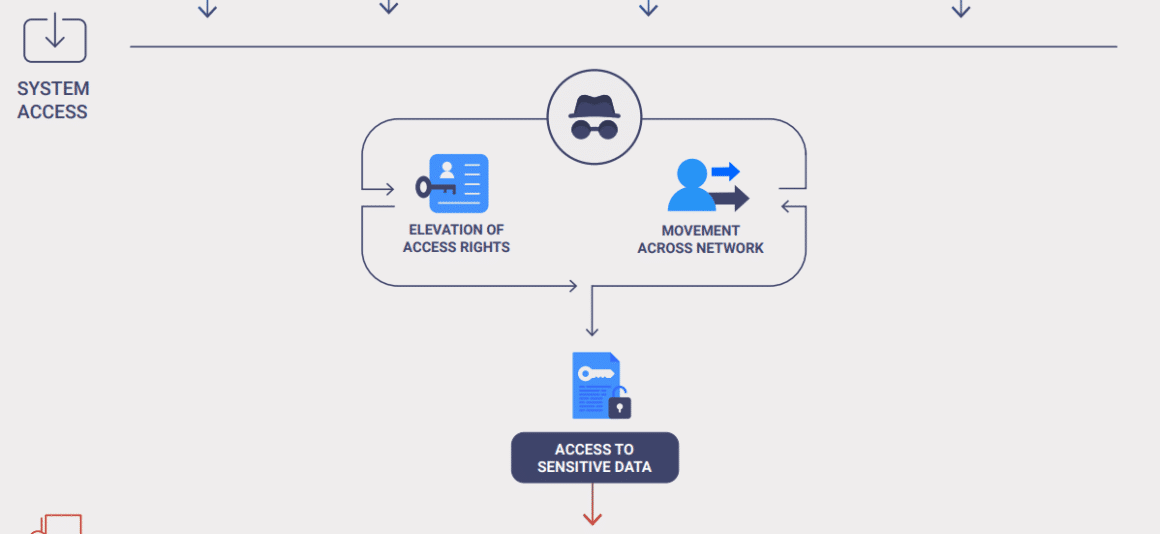
image 1
source: EUROPOL SPOTLIGHT – CYBER-ATTACKS: THE APEX OF CRIME-AS-A-SERVICE (p8, étape 2)

Avant d’arriver finalement à l’étape pure de l’attaque:
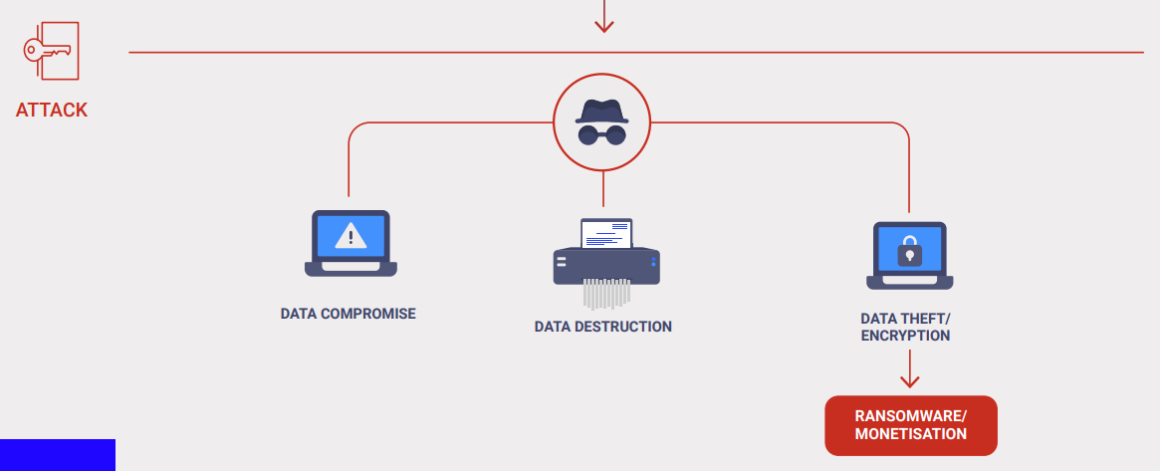
image 3
source: EUROPOL SPOTLIGHT – CYBER-ATTACKS: THE APEX OF CRIME-AS-A-SERVICE (p8, étape 3)

Pourquoi est-ce intéressant?

Les principales conclusions de ce rapport confirment les tendances générales qui émergent des gangs de cybercriminels et leurs tactiques d’attaque comme le relève Europol:

  • Les cyberattaques basées sur les logiciels malveillants demeurent la menace la plus importante ;
  • Les programmes d’affiliation de rançongiciels sont devenus la principale forme d’organisation commerciale des groupes de rançongiciels ;
  • Les emails d’hameçonnage contenant des logiciels malveillants, le brute forcing du protocole Remote Desktop Protocol (RDP) et l’exploitation des vulnérabilités des réseaux privés virtuels (VPN) sont les tactiques d’intrusion les plus courantes ;
  • La guerre d’agression russe contre l’Ukraine a entraîné une augmentation significative des attaques par déni de service distribué (DDoS) contre les cibles de l’UE ;
  • Les courtiers d’accès initial (CAI – Initial Access Brokers), les distributeurs de charge utile en tant que service et les développeurs de chiffreurs sont des facilitateurs clés utilisés dans l’exécution des cyber-attaques ;
  • La guerre d’agression contre l’Ukraine et la politique interne de la Russie ont poussé les cybercriminels à se déplacer vers d’autres juridictions.

Pour en savoir plus

IOCTA spotlight report on malware-based cyber-attacks published | Europol

Malware-based cyber-attacks, specifically ransomware, remain the most prominent threat. These attacks can attain a broad reach and have a significant financial impact on industry. Europol’s spotlight report takes an in-depth look at the nature of malware attacks as well as the ransomware groups’ business structures.

https://www.europol.europa.eu/cms/sites/default/files/documents/Spotlight%20Report%20-%20Cyber-attacks%20the%20apex%20of%20crime-as-a-service.pdf

(Re)découvrez également:

Europol met en garde contre l’utilisation criminelle de ChatGPT

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • Europol
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
Lire l'article

Cybersécurité maritime : des tankers vulnérables en pleine mer

Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
Lire l'article

Ransomware : moins de 10 % des victimes paient maintenant une rançon

Rue commerçante européenne avec des passants, superposée au drapeau russe, illustrant les opérations en zone grise en Europe.
Lire l'article

OTAN : la Russie multiplie les attaques en zone grise en Europe

Des idées de lecture recommandées par DCOD

Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café