DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
  • Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
    Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents
  • Illustration de cybersécurité montrant un hacker tapant sur un ordinateur portable avec un masque blanc symbolisant l'anonymat, illustrant comment les arnaques dopées à l'IA permettent au crime de changer d'échelle à travers le code informatique et les fraudes numériques.
    Ransomwares & piratages : 17 cyberattaques d’ampleur du 8 septembre 2026 (dont Pegasus)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Qui est ce ransomware nommé Phobos?

  • Marc Barbezat
  • 10 mars 2024
  • 3 minutes de lecture
Un écran noir affichant en couleur Alerte virus
▾ Sommaire
Qu’est-ce que Phobos ?Pour en savoir plus(Re)découvrez également:
La menace croissante du rançongiciel Phobos, sans outil de déchiffrement, inquiète, entraînant une réponse inter-agences en cybersécurité aux États-Unis.

Il devrait être inutile de rappeler que, dans un monde de plus en plus connecté, la menace d’attaques cybernétiques telles que les rançongiciels est en constante augmentation. Néanmoins, comme vient de le rappeler l’agence américaine CISA, cela est particulièrement préoccupant quand on considère la sophistication de variantes de rançongiciels comme Phobos, qui ont évolué vers un modèle de service — le rançongiciel en tant que service (RaaS), élargissant ainsi le potentiel de perturbations à grande échelle et offrant des outils cybercriminels même à ceux ayant des connaissances techniques limitées.

Le rançongiciel Phobos, qui est sur le radar des agences de cybersécurité depuis 2019, s’est avéré être devenu une menace redoutable. Des attaques ont été systématiquement enregistrées, en particulier contre les agences gouvernementales américaines. Ces attaques, souvent soigneusement orchestrées, ont pénétré divers secteurs, allant des administrations municipales et départementales aux services d’urgence, aux institutions éducatives et aux entités de soins de santé publiques.

Pour mieux les contrer, les agences du Bureau Fédéral d’Enquête (FBI), de l’Agence de Cybersécurité et de Sécurité des Infrastructures (CISA) et du Centre d’Analyse et de Partage d’Informations Multi-États (MS-ISAC) viennent de publier un nouveau set d’informations concernant les tactiques, techniques et procédures (TTP) ainsi que les indicateurs de compromission (IOC) liés au rançongiciel Phobos.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les efforts collaboratifs entre les agences et le partage de connaissances et de stratégies rappellent l’importance d’une approche collective en matière de cybersécurité.

Qu’est-ce que Phobos ?

Selon l’article ci-dessous rédigé par l’éditeur de sécurité Avast, Phobos, du nom du dieu grec de la peur, est un type de ransomware dont la structure et l’approche sont étroitement liées à deux autres types de virus notoires, Crysis et Dharma. Crysis a été identifié pour la première fois en 2016 et s’est généralisé lorsque son code source a été publié en ligne. Suite à la création des clés de déchiffrement pour Crysis, les cybercriminels ont mis à jour son code pour créer Dharma. De la même façon, lorsque des outils de déchiffrement ont été développés pour contrer Dharma, le ransomware a de nouveau évolué. Cette version 2018 est connue sous le nom de Phobos.

Si Dharma et Phobos sont très similaires en termes de code et très répandus en raison de leur simplicité, une différence majeure subsiste : début 2022, il n’existe toujours pas d’outil de déchiffrement pour Phobos.

Pour en savoir plus

aa24-060a-stopransomware-phobos-ransomware_1Télécharger

#StopRansomware : le ransomware Phobos | CISSA

Le Federal Bureau of Investigation (FBI), la Cybersecurity and Infrastructure Security Agency (CISA) et le Multi-State Information Sharing and Analysis Center (MS-ISAC) publient ce CSA conjoint, afin de diffuser les TTP et les IOC connus associés aux variantes du ransomware Phobos observées aussi récemment qu’en février 2024, selon des rapports open source. Phobos est structuré comme un modèle de ransomware en tant que service (RaaS).
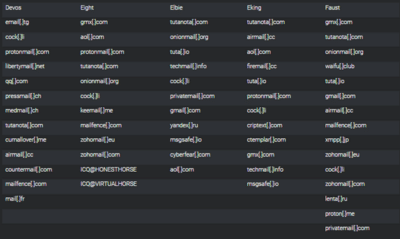
Lire la suite sur cisa.gov
#StopRansomware : le ransomware Phobos | CISSA

Une plongée en profondeur dans le ransomware Phobos, récemment déployé par le groupe 8Base

Cisco Talos a récemment observé une augmentation de l’activité menée par 8Base, un groupe de ransomware qui utilise une variante du ransomware Phobos et d’autres outils accessibles au public pour faciliter ses opérations.
Lire la suite sur blog.talosintelligence.com
Une plongée en profondeur dans le ransomware Phobos, récemment déployé par le groupe 8Base

Qu’est-ce que le ransomware Phobos ? | Avast Business

Identifiez et supprimez le ransomware Phobos avant qu’il ne menace votre entreprise. Découvrez son histoire et sa relation avec Dharma.
Lire la suite sur avast.com
Qu’est-ce que le ransomware Phobos ? | Avast Business

(Re)découvrez également:

Qui est LockBit cet acteur majeur de la menace des ransomwares ?

Plongez dans les détails fournis par l’agence CISA pour mieux comprendre le ransomware LockBit qui a dominé le paysage des cyberattaques en 2022 et continue de menacer les organisations du monde entier aujourd’hui
Lire la suite sur dcod.ch
Qui est LockBit cet acteur majeur de la menace des ransomwares ?

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • Phobos
  • ransomware-as-a-service
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




