DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • Failles / vulnérabilités

Qu’est-ce que le MFA bombing et comment s’en protéger ?

  • Marc Barbezat
  • 24 mai 2024
  • 2 minutes de lecture
Le MFA bombing
▾ Sommaire
Comment se protéger contre le MFA bombing?Pour en savoir plus(Re)découvrez également:
Le bombardement MFA est une technique d’attaque ciblant l’authentification multi-facteurs, provoquant « une fatigue de l’utilisateur » par des demandes multiples pour accéder frauduleusement à ses comptes.

Le MFA bombing, ou bombardement MFA, ou encore bombardement de l’authentification multi-facteurs, émerge comme une nouvelle méthode d’attaque majeure en matière de cybersécurité. Cette technique cible les systèmes d’authentification multi-facteurs (MFA) que de nombreuses plateformes et services numériques utilisent pour fournir une couche supplémentaire de sécurité. Le MFA est bien sûr une solution efficace pour contrer de nombreux types d’attaques liées aux vols d’identités en particulier mais elle n’est pas à l’abri de stratagèmes sophistiqués tels que le bombardement MFA.

La tactique consiste à submerger l’appareil d’un utilisateur avec de multiples demandes d’authentification rapides et consécutives. Ces demandes peuvent être déclenchées en tentant de se connecter en utilisant les identifiants de la victime sur divers services qui utilisent le MFA. En conséquence, l’utilisateur pourrait par erreur approuver une demande d’authentification ou devenir tellement submergé qu’il désactive la fonction MFA.

L’objectif des attaquants utilisant cette méthode est d’exploiter un moment de confusion ou de frustration chez la victime pour accéder sans autorisation à leurs comptes. Inutile de rappeler que, sitôt l’authentification réussie, le criminel pourra entraîner un vol de données personnelles, un vol financier, ou un accès non autorisé à des données sensibles.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ou suivez le flux temps réel
Telegram Discord
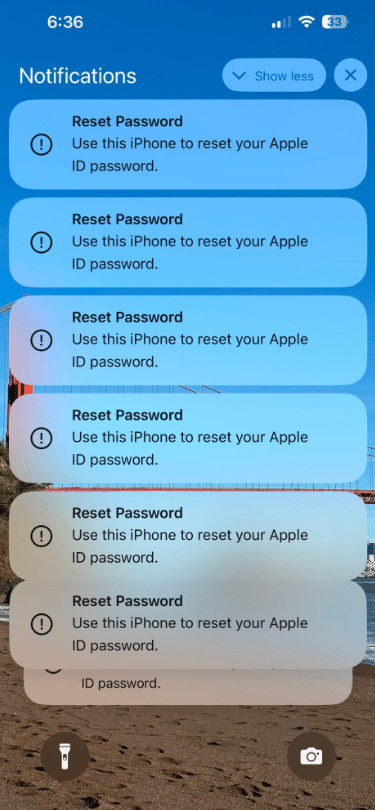
image 10
source image : Krebs on Security (voir lien vers l’article ci-dessous)

Comment se protéger contre le MFA bombing?

Pour se protéger contre le MFA bombing, plusieurs stratégies peuvent être adoptées afin de renforcer la sécurité de vos comptes en ligne :

  1. Utiliser des applications d’authentification :

    Optez pour des applications comme Google Authenticator ou Authy plutôt que la réception de codes par SMS. Ces applications génèrent des codes qui ne peuvent pas être interceptés de la même manière que les SMS.
  2. Limiter les tentatives de connexion :

    Configurez vos systèmes pour limiter le nombre de tentatives de validation MFA. Cela peut aider à éviter les attaques par bombardement, où de nombreuses demandes sont envoyées en peu de temps.
  3. Alertes de sécurité :

    Activez les notification de connexions inhabituelles ou les tentatives répétées de validation MFA. Cela vous permettra d’être immédiatement informé en cas d’activité suspecte.
  4. Formation et sensibilisation :

    Assurez-vous que tous les utilisateurs soient informés des risques du MFA bombing et des bonnes pratiques pour éviter les pièges courants, comme la révélation de codes MFA en réponse à des sollicitations douteuses.
  5. Utiliser une double vérification :

    Dans les cas où la sécurité est d’une importance cruciale, envisagez d’utiliser des mécanismes de double vérification, en complément du MFA, pour renforcer la sécurité.
  6. Révocation rapide des sessions :

    Mettez en place des procédures pour la révocation rapide des sessions et des accès en cas de suspicion d’attaque MFA bombing, pour minimiser les dommages potentiels.

La vigilance reste néanmoins toujours la mère des vertus face aux demandes d’authentification non sollicitées 😉

Pour en savoir plus

What is MFA bombing? Apple users were targeted using this phishing technique

Some Apple users have reported phishing attacks using the password reset feature.

MFA Fatigue Attack: Definitions & Best Practices | BeyondTrust

A multi-factor authentication (MFA) fatigue attack – also known as MFA Bombing or MFA Spamming – is a social engineering cyberattack strategy where…

Recent ‘MFA Bombing’ Attacks Targeting Apple Users

Several Apple customers recently reported being targeted in elaborate phishing attacks that involve what appears to be a bug in Apple’s password reset feature. In this scenario, a target’s Apple devices are forced to display dozens of system-level prompts that prevent the devices from being used until the recipient responds « Allow » or « Don’t Allow » to each prompt.

(Re)découvrez également:

Les 3 recommandations pour lutter contre la fatigue sur l’authentification multi-facteur MFA

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • authentification forte
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

Main tenant un smartphone affichant l'écran de gestion des passkeys dans WhatsApp, à côté du logo officiel de l'application, illustrant le franchissement du cap du milliard d'utilisateurs.
Lire l'article

WhatsApp passe le cap du milliard d’utilisateurs de passkeys

Des idées de lecture recommandées par DCOD

Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon
Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité Nouvelle Génération

Cybersécurité Nouvelle Génération: Défendre Contre les Attaques Intelligentes grâce à l'IA

Dans un paysage numérique dominé par des menaces en constante évolution, les stratégies traditionnelles de cybersécurité ne suffisent plus. Cybersecurity Next-Generation est votre guide incontournable pour comprendre et mettre en œuvre l'intelligence artificielle comme arme stratégique dans la lutte contre les cyberattaques intelligentes et adaptatives.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café