DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • À la une

RedLine et Meta : Retour sur une opération internationale pour déstabiliser les infostealers

  • Marc Barbezat
  • 14 novembre 2024
  • 3 minutes de lecture
infostealer
▾ Sommaire
RedLine et Meta : Comprendre ces infostealers et leurs impactsOpération Magnus : Une action coordonnée pour frapper les cybercriminelsImpact et perspectives : Quel avenir pour RedLine et Meta après l’opération Magnus ?Pour en savoir plusRedLine et Meta : l’histoire de deux voleurs d’informations en difficulté(Re)découvrez également:
Le spécialiste des cybermenaces Intel 471 analyse l’impact de l’opération Magnus sur les infostealers RedLine et Meta, perturbant leurs activités, bien que les cybercriminels continuent leurs opérations malgré cette intervention.

Intel 471, une entreprise spécialisée dans la veille sur les cybermenaces, propose une analyse approfondie de deux des principaux logiciels malveillants, RedLine et Meta. Ces derniers ont récemment subi d’importantes perturbations à cause d’une opération internationale des forces de l’ordre. L’analyse d’Intel 471 met en lumière les actions menées contre ces infostealers et l’impact de ces mesures sur leurs activités.

Ces logiciels, connus sous le nom d' »infostealers », ciblent les informations sensibles des utilisateurs, notamment les identifiants, les mots de passe, et d’autres données personnelles.

Le point de départ de l’analyse se concentre sur la perturbation significative de leur diffusion et de leur fonctionnement, marquant une nouvelle attaque des forces de l’ordre contre les cybercriminels.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

RedLine et Meta : Comprendre ces infostealers et leurs impacts

Les infostealers, ou « voleurs d’informations » en français, sont des logiciels malveillants conçus pour subtiliser des informations sensibles telles que des identifiants, mots de passe, coordonnées bancaires et autres données personnelles.

Ils fonctionnent en infectant les appareils des victimes pour collecter automatiquement ces informations, souvent transmises ensuite vers des serveurs contrôlés par les cybercriminels.

RedLine et Meta se distinguent comme deux des infostealers les plus populaires du moment, particulièrement actifs sur les forums cybercriminels. Ces outils malveillants sont vendus à des acteurs moins techniques qui cherchent à s’introduire dans le domaine du vol de données, un phénomène connu sous le nom de « Malware-as-a-Service ».
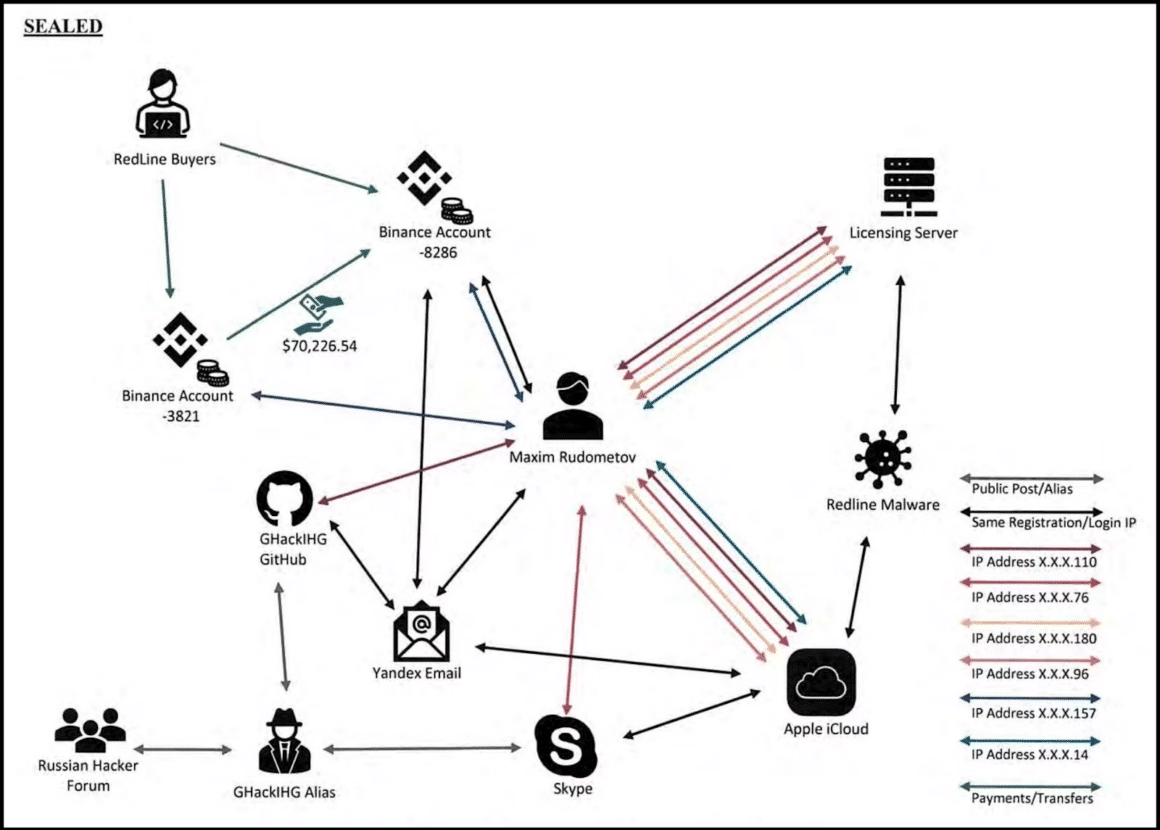
image 14
Source de l’illustration : INTEL 471

Ces logiciels permettent d’accéder facilement aux informations sensibles des utilisateurs, comme les identifiants bancaires, les informations de session ou encore les données stockées sur les navigateurs.

La particularité de ces infostealers est leur flexibilité et leur accessibilité. Leur commercialisation en tant que service les a rendus populaires, en permettant à des cybercriminels novices de lancer rapidement des campagnes d’espionnage et de collecte d’informations.

Opération Magnus : Une action coordonnée pour frapper les cybercriminels

L’article décrit comment la perturbation des opérations de RedLine et Meta a été réalisée grâce à une action concertée entre les équipes de sécurité d’Intel 471 et d’autres acteurs impliqués dans la lutte contre les cybermenaces. Ces efforts ont inclus la suppression de serveurs, l’arrêt des infrastructures de distribution, ainsi que la suspension de certains comptes utilisés pour propager ces malwares.

Le 29 octobre 2024, les autorités néerlandaises et américaines ont confirmé une action de perturbation, nommée Opération Magnus, contre deux types d’infostealers : RedLine et Meta. Cette action coordonnée par les forces de l’ordre a conduit à la saisie de deux domaines et de trois serveurs de commande et contrôle (C2) soutenant ces logiciels malveillants. Plusieurs canaux Telegram associés ont été mis hors ligne, et des millions de données compromises ont été récupérées. Ces données incluent des noms d’utilisateur et mots de passe, des adresses email, des informations de comptes bancaires et des numéros de cartes de paiement.

Cette opération a permis de limiter temporairement la capacité des opérateurs derrière RedLine et Meta à diffuser leurs logiciels malveillants et à maintenir leurs infrastructures en ligne. Cependant, même si cette action a frappé le cœur des infrastructures et des canaux de communication liés à RedLine et Meta, l’activité de RedLine n’a que légèrement diminué. La raison probable est que le code de RedLine et le logiciel du panneau d’administration sont vendus par d’autres acteurs souterrains, indépendants de l’opération principale visée par les forces de l’ordre.

Impact et perspectives : Quel avenir pour RedLine et Meta après l’opération Magnus ?

Malgré la perturbation des opérations, les auteurs de RedLine et Meta n’ont donc pas cessé leurs activités. En effet, même lorsque des infrastructures sont démantelées, ces cybercriminels trouvent souvent des solutions pour relancer leurs activités ailleurs.

L’article de Intel 471 conclut en soulignant que les actions de perturbation et les efforts concertés contre RedLine et Meta ne résoudront pas définitivement le problème, mais qu’ils ralentissent l’essor de ces logiciels malveillants et protègent les utilisateurs, ne serait-ce que temporairement.

Pour en savoir plus

RedLine et Meta : l’histoire de deux voleurs d’informations en difficulté

Le 29 octobre 2024, les autorités néerlandaises et américaines ont confirmé une action de perturbation, l’opération Magnus, contre deux types de voleurs d’informations : RedLine et Meta.
Lire la suite sur Intel 471
RedLine and Meta: The Story of Two Disrupted Infostealers

(Re)découvrez également:

Menace des EDR Killers : La nouvelle réalité de la cybersécurité

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.


☕ Contribuer aux frais
Etiquettes
  • infostealer
  • Intel 471
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café