
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
    Liquid Network : un pirate restitue 3 400 bitcoins après un vol
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • À la une

Les nouvelles méthodes de phishing ciblant Booking.com

  • Marc Barbezat
  • 23 novembre 2024
  • 3 minutes de lecture
Booking et fraude
▾ Sommaire
Les nouvelles tactiques des attaquantsL’ingénierie sociale pour frauder les entreprises hôtelièresBooking force l’authentification à deux facteursPour en savoir plusBooking.com Phishers May Leave You With Reservations(Re)découvrez également:
Les attaques de phishing ciblant Booking.com deviennent plus sophistiquées, utilisant des techniques d’ingénierie sociale y compris envers les hôteliers pour tromper leurs clients.

Un récent article de Krebs on Security remet en avant les récents risques liés aux tentatives de phishing visant les utilisateurs de Booking.com, mettant en lumière la sophistication croissante des techniques employées.

Voici ci-dessous un résumé des principales informations à retenir.

Les nouvelles tactiques des attaquants

Les cybercriminels exploitent la notoriété et la large base d’utilisateurs de Booking.com en imitant habilement les systèmes de communication du site, tels que les e-mails et les messages d’application. Ces campagnes de phishing utilisent des méthodes de plus en plus sophistiquées, notamment des messages contenant des détails réalistes relatifs aux réservations des victimes, qui visent à instiller un sentiment d’urgence.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

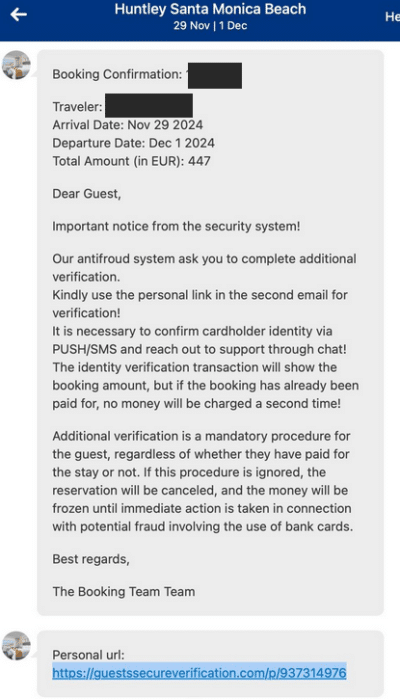
Par exemple, un lecteur de Krebs on Security a rapporté qu’un de ses amis avait reçu un message de phishing ciblé dans l’application mobile Booking quelques minutes seulement après avoir effectué une réservation dans un hôtel en Californie. La missive portait le nom de l’hôtel et faisait référence aux détails de leur réservation, affirmant que le système anti-fraude de Booking.com exigeait des informations supplémentaires sur le client avant que la réservation puisse être finalisée. En exploitant des informations personnelles, les attaquants parviennent à piéger les utilisateurs moins vigilants et à leur soutirer des données sensibles.

L’ingénierie sociale pour frauder les entreprises hôtelières

Selon cet article, les attaquants ont trouvé un moyen d’accéder à des systèmes de communication internes, permettant de cibler les hôtels partenaires de Booking.com. En compromettant des comptes d’hôtels, les cybercriminels envoient ensuite des messages frauduleux directement via le système de Booking, ce qui ajoute un niveau de légitimité supplémentaire à leurs communications. De cette façon, la chaîne de confiance est pervertie, ce qui augmente le taux de succès de leurs campagnes malveillantes.

Les messages reçus par les utilisateurs incitent souvent à des actions rapides, telles que la modification des détails d’une réservation ou la confirmation d’un paiement. Les attaquants misent sur l’ingénierie sociale, se servant de l’urgence et de la peur pour pousser les victimes à réagir sans réfléchir. Ces techniques, qui s’appuient sur le facteur humain, restent très efficaces, en particulier lorsque les cybercriminels parviennent à obtenir des détails personnalisés sur les réservations en cours.

Booking force l’authentification à deux facteurs

Pour contrer ces menaces, Booking.com a renforcé ses mécanismes de sécurité et sensibilise activement ses partenaires hôteliers aux bonnes pratiques à suivre. Désormais, l’authentification à deux facteurs (2FA) est obligatoire, ce qui oblige les partenaires à fournir un code d’accès à usage unique provenant d’une application d’authentification mobile (Pulse), en plus d’un nom d’utilisateur et d’un mot de passe. Cette mesure vise particulièrement à sécuriser l’accès aux informations de paiement des clients.

« L’authentification à deux facteurs est obligatoire et appliquée, notamment pour que les partenaires puissent accéder en toute sécurité aux informations de paiement des clients », a écrit un porte-parole de Booking.com. « C’est pourquoi les cybercriminels envoient des messages pour inciter les clients à effectuer des paiements en dehors de notre plateforme. »

Cependant, les attaques de phishing proviennent souvent de machines de partenaires compromises par des logiciels malveillants, ce qui permet aux cybercriminels d’accéder également aux comptes des partenaires et d’envoyer des messages frauduleux directement via le système de Booking.

Pour en savoir plus

Booking.com Phishers May Leave You With Reservations

This story examines a recent spear-phishing campaign that ensued when a California hotel had its booking.com credentials stolen. We’ll also explore an array of cybercrime services aimed at phishers who target hotels that rely on the world’s most visited travel website.
Lire la suite sur Krebs on Security
Booking.com Phishers May Leave You With Reservations

(Re)découvrez également:

L’OFCS alerte sur l’augmentation d’appels frauduleux se faisant passer pour des autorités

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • Booking
  • ingénierie sociale
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café





