
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Quand les cybercriminels profitent des incendies de forêt en Californie

  • Marc Barbezat
  • 23 janvier 2025
  • 3 minutes de lecture
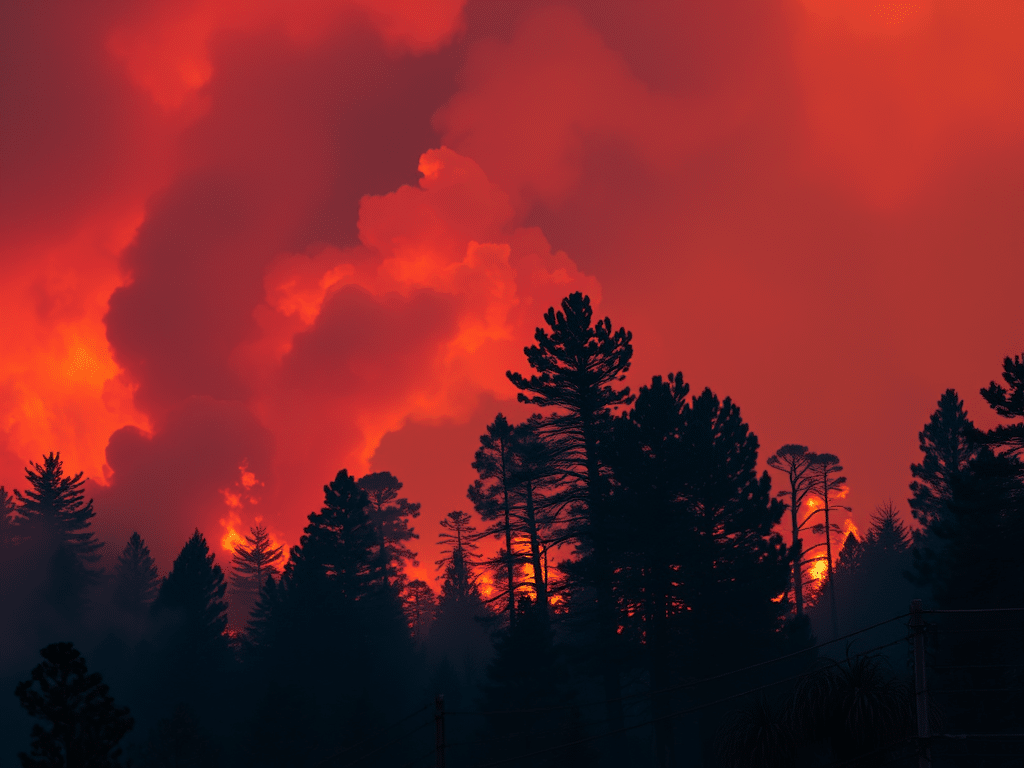
incendies de foret en californie 2
▾ Sommaire
Quand la tragédie devient une opportunité pour les cybercriminelsLes tactiques des cybercriminelsProtéger les utilisateurs face à ces menacesPour en savoir plus(Re)découvrez également:
Les cybercriminels exploitent les tragédies, comme les incendies en Californie, en lançant des campagnes de phishing.

Quand la tragédie devient une opportunité pour les cybercriminels

Chaque tragédie ou catastrophe majeure, qu’elle soit naturelle ou humaine, représente une opportunité que les cybercriminels exploitent sans hésitation. Les incendies ravageurs qui frappent actuellement la Californie ne font pas exception à cette règle. Alors que des milliers de personnes luttent contre les flammes et que les efforts humanitaires se multiplient, des acteurs malveillants lancent des campagnes visant à exploiter la confusion et la peur générées par la crise.

Des rapports récents, notamment de Cybersecurity News et GBHackers, confirment que ces incendies sont devenus un terrain fertile pour les hackers, qui diffusent des messages frauduleux et collectent des informations personnelles de manière opportuniste ou tentent des fraudes de paiements.

Les tactiques des cybercriminels

Les attaquants déploient diverses méthodes pour tromper les victimes :

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord
  1. Création de faux sites web : Des domaines tels que « malibu-fire[.]com » ou « palisades-fire[.]com » imitent des plateformes officielles, rendant difficile pour les utilisateurs de distinguer les vrais des faux.
  2. Phishing ciblé : Des e-mails prétendant fournir des mises à jour sur les incendies ou sollicitant des dons humanitaires sont envoyés massivement. Ces messages contiennent souvent des liens malveillants.
  3. Ingénierie sociale : En jouant sur l’urgence et l’émotion, les cybercriminels incitent les victimes à agir rapidement, réduisant leur vigilance.

Ces stratégies sont particulièrement efficaces en période de crise, où les gens cherchent à aider ou à se protéger eux-mêmes.

Protéger les utilisateurs face à ces menaces

Face à cette exploitation cynique des catastrophes, il est essentiel d’adopter des pratiques de cybersécurité renforcées :

  • Vérifier les sources : Avant de cliquer sur un lien ou de faire un don, il est conseillé de vérifier directement auprès des organisations officielles.
  • Se méfier des communications non sollicitées : Les e-mails ou messages textuels inattendus, même s’ils semblent urgents, doivent être examinés avec prudence.
  • Sensibilisation accrue : Les professionnels de la cybersécurité ont un rôle clé à jouer dans la diffusion de bonnes pratiques et la sensibilisation du public à ces risques.

Les événements récents soulignent également la nécessité d’une collaboration renforcée entre les entités publiques et privées pour prévenir et limiter ces tentatives de fraude.

Pour en savoir plus

Un incendie en Californie exploité par des pirates informatiques pour lancer des attaques de phishing

Alors que la Californie est aux prises avec des incendies dévastateurs, les cybercriminels saisissent l’occasion d’exploiter la confusion et l’incertitude au moyen d’attaques de phishing sophistiquées. L’équipe de Veriti Research a découvert des tendances alarmantes dans les escroqueries informatiques liées à la catastrophe en cours.
Lire la suite sur Cyber Security News
Un incendie en Californie exploité par des pirates informatiques pour lancer des attaques de phishing

Des pirates informatiques profitent des feux de forêt en Californie pour lancer des attaques de phishing

Alors que la Californie est aux prises avec des incendies dévastateurs, les communautés se mobilisent pour protéger les vies et les biens. Malheureusement, ces catastrophes ont également donné l’occasion aux cybercriminels d’exploiter le chaos et l’incertitude.
Lire la suite sur GBHackers On Security
Des pirates informatiques profitent des feux de forêt en Californie pour lancer des attaques de phishing

(Re)découvrez également:

L’essor inquiétant des plateformes de phishing PaaS

Le phishing évolue avec des plateformes PaaS, rendant les attaques plus sophistiquées, ciblant même l’authentification 2FA.

Lire la suite sur dcod.ch
L'essor inquiétant des plateformes de phishing PaaS

Rapport 2024 de l’OFCS : hausse préoccupante du phishing en Suisse

En 2024, le phishing en Suisse a beaucoup augmenté, avec 975 309 signalements et 20 872 sites confirmés, nécessitant vigilance collective.

Lire la suite sur dcod.ch
Rapport 2024 de l'OFCS : hausse préoccupante du phishing en Suisse

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.


☕ Contribuer aux frais
Etiquettes
  • catastrophes naturelles
  • phishing
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon
Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




