DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Analyses / Rapports cybersécurité
  • Cyber-attaques / fraudes
  • Failles / vulnérabilités

Comment la sécurité cloud doit s’adapter face aux menaces de rançongiciels

  • Marc Barbezat
  • 15 février 2025
  • 3 minutes de lecture
La sécurité cloud
▾ Sommaire
L’évolution des menaces de rançongiciels dans le cloudLa menace des bases de données compromisesL’importance de la gestion des identités et des accèsEn résumé, zéro confiance et bonne gestionPour en savoir plus(Re)découvrez également:
La cybermenace des rançongiciels évoluent dans le cloud et nécessite une approche de sécurité « zéro confiance » et gestion stricte des accès.

L’évolution des menaces de rançongiciels dans le cloud

Les attaques par rançongiciel continuent d’évoluer, ciblant de plus en plus les environnements cloud. La sophistication des cybercriminels se traduit par des tactiques avancées, exploitant les failles de configuration et les identités compromises.

Comme le souligne le rapport « Threat Horizons H1 2025 » référencé ci-dessous, les tactiques employées évoluent, avec une préférence accrue pour l’exfiltration de données plutôt que leur chiffrement. Cette tendance augmente ainsi les risques d’extorsion. De plus, les acteurs malveillants utilisent de plus en plus des services de Ransomware-as-a-Service (RaaS), facilitant la prolifération des attaques et rendant leur attribution plus difficile.

L’approche « zéro confiance » s’impose comme un modèle efficace pour limiter les risques d’intrusion. Elle repose sur une vérification stricte des identités et des accès, rendant plus difficile l’exploitation des systèmes par des attaquants. Par ailleurs, la surveillance des journaux de sécurité dans Google Cloud permet d’identifier précocement les activités suspectes et d’agir en conséquence.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Le rapport met aussi en avant la menace croissante des comptes de service à privilèges élevés. Près de 46,4 % des alertes de sécurité récentes concernent l’exploitation de ces comptes pour un mouvement latéral malveillant. L’utilisation excessive de permissions non nécessaires expose davantage les organisations aux attaques.
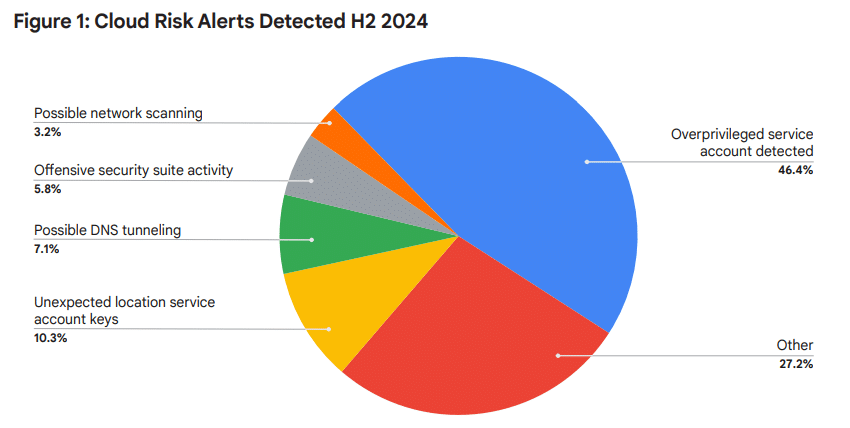
Google Threat Horizons Report - Alertes aux risques liés à l'informatique dématérialisée détectées H2 2024
Google Threat Horizons Report – Alertes aux risques liés à l’informatique dématérialisée détectées H2 2024

La menace des bases de données compromises

Le rapport « Threat Horizons H1 2025 » souligne l’augmentation des attaques contre les bases de données cloud, qui constituent une cible de choix pour les cybercriminels. Ces attaquants exploitent des failles de configuration et des identifiants faibles pour accéder à des informations sensibles, facilitant l’exfiltration de données et les demandes de rançon.

En particulier, les bases de données mal configurées et accessibles publiquement sont les plus vulnérables. L’exploitation de vulnérabilités logicielles et le recours à des techniques telles que l’injection SQL sont des méthodes courantes pour compromettre ces ressources critiques.

Google Cloud recommande en priorité de limiter l’exposition des bases de données, d’activer des mécanismes de journalisation et de surveillance avancée, et d’appliquer le principe du moindre privilège sur les accès aux données critiques. De plus, il est essentiel de restreindre les connexions via des réseaux privés et d’appliquer des mesures de protection comme le chiffrement des données en transit et au repos.

L’importance de la gestion des identités et des accès

Le rapport met en évidence l’importance de la gestion des identités et des accès pour renforcer la sécurité cloud. Les attaquants exploitent de plus en plus les identités compromises pour contourner les contrôles de sécurité traditionnels. L’utilisation de l’authentification multifactorielle (MFA) et la surveillance des accès inhabituels sont des pratiques recommandées pour réduire ces risques.

Les techniques de contournement des MFA, comme le phishing avancé et les attaques basées sur la fatigue MFA, nécessitent une vigilance accrue. Google Cloud conseille de privilégier les solutions d’authentification résistantes au phishing et de mettre en place une politique stricte de gestion des accès basée sur les comportements des utilisateurs.

En résumé, zéro confiance et bonne gestion

Face à la montée en puissance des rançongiciels et aux défis liés à l’IA générative, il est crucial d’adopter une stratégie de sécurité adaptée. La combinaison d’une approche « zéro confiance », d’une surveillance proactive des journaux, d’une gestion rigoureuse des comptes de service et d’une exploitation maîtrisée de l’IA permet de renforcer la résilience des infrastructures cloud. L’accent doit être mis sur la sécurisation des identités, la limitation des permissions inutiles et l’amélioration continue des stratégies de défense.

Pour en savoir plus

Perspectives des CISO du Cloud : comment la sécurité du Cloud peut s’adapter aux menaces de ransomware d’aujourd’hui

Bienvenue dans la deuxième édition de Cloud CISO Perspectives pour janvier 2025. Iain Mulholland, directeur principal de l’ingénierie de sécurité, partage ses réflexions sur l’état des ransomwares dans le cloud à partir de notre nouveau rapport Threat Horizons. Les recherches et les renseignements contenus dans le rapport devraient…
Lire la suite sur Cloud Blog
Perspectives des CISO du Cloud : comment la sécurité du Cloud peut s'adapter aux menaces de ransomware d'aujourd'hui
threat_horizons_report_h1_2025Télécharger

(Re)découvrez également:

Les quatre piliers de la gestion des risques en IA selon la Cloud Security Alliance

Le cadre de gestion des risques des modèles d’IA de la Cloud Security Alliance se concentre sur quatre piliers pour atténuer les risques d’utilisation de l’IA tout en améliorant la transparence.
Lire la suite sur dcod.ch
Les quatre piliers de la gestion des risques en IA selon la Cloud Security Alliance

API, Le risque qui explose avec le Cloud

Selon une enquête menée par Google Cloud, les problèmes de sécurité des API les plus préoccupants sont les erreurs de configuration, les API ou leurs composants obsolètes, ainsi que les spams ou les robots malveillants.

Lire la suite sur dcod.ch
API, Le risque qui explose avec le Cloud

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • Cloud
  • Google
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
Lire l'article

Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents

Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

DCOD Top 10 OWASP LLM 2026 le guide refond la securite des modeles
Lire l'article

OWASP Top 10 LLM 2026 : l’IA face aux incidents réels

Des idées de lecture recommandées par DCOD

Page frontale du livre Cybersécurité Nouvelle Génération

Cybersécurité Nouvelle Génération: Défendre Contre les Attaques Intelligentes grâce à l'IA

Dans un paysage numérique dominé par des menaces en constante évolution, les stratégies traditionnelles de cybersécurité ne suffisent plus. Cybersecurity Next-Generation est votre guide incontournable pour comprendre et mettre en œuvre l'intelligence artificielle comme arme stratégique dans la lutte contre les cyberattaques intelligentes et adaptatives.

📘 Voir sur Amazon

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café