DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • DCOD Intellexa des fuites exposent le marche des logiciels espions
    Data leaks : 11 fuites de données majeures du 24 septembre 2026 (dont APIS)
  • Rétro-ingénierie d'une caméra de surveillance routière Flock Safety sur un banc d'essai électronique par un chercheur en sécurité.
    Caméras Flock : des pirates prouvent le ciblage des personnes
  • Silhouette encapuchonnée sur fond de lignes de code avec l'inscription Conti en typographie glitchée verte fluo.
    Conti : un examen technique d’entrée pour recruter ses pirates
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Vulnérabilité eSIM : des milliards d’appareils IoT en danger

  • Marc Barbezat
  • 22 juillet 2025
  • 2 minutes de lecture
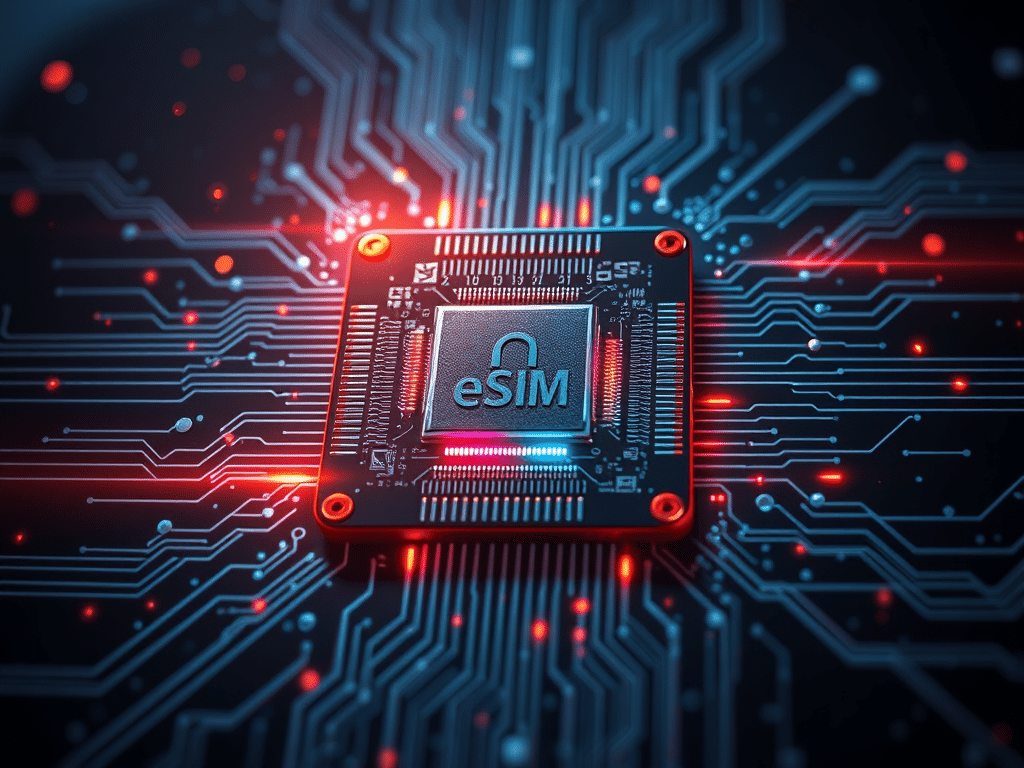
Illustration d'une puce eSIM installée sur une carte électronique, symbolisant la connectivité numérique moderne et les avancées technologiques en matière de télécommunications.
▾ Sommaire
Une menace insidieuse pour les appareils connectésDéfis techniques et réponses de l’industrieImpacts et recommandations pour l’avenir
Une faille critique dans la technologie eSIM expose des milliards d’objets connectés à des attaques malveillantes.

La découverte récente d’une faille dans la technologie eSIM soulève des inquiétudes majeures dans le domaine de la cybersécurité. Cette vulnérabilité, mise en lumière par les chercheurs de Security Explorations, concerne spécifiquement les cartes eUICC produites par Kigen. Utilisées dans plus de deux milliards d’appareils IoT, ces cartes sont au cœur de nombreuses infrastructures technologiques modernes.

Une menace insidieuse pour les appareils connectés

L’eSIM, ou SIM numérique, est une évolution de la carte SIM traditionnelle, intégrée directement dans les appareils tels que les smartphones, tablettes, et objets connectés. Cette innovation permet de stocker plusieurs profils d’opérateurs mobiles, facilitant ainsi le changement de réseau sans manipulation physique. Cependant, le rapport de Security Explorations indique que ni les profils eSIM ni les applications Java stockées sur ces cartes ne bénéficient d’une isolation ou d’une protection adéquates. Ce constat interpelle, car il remet en question la robustesse de la sécurité des eSIMs, pourtant certifiées par le GSMA.

L’eSIM désigne un profil d’abonnement mobile numérique, que l’on peut télécharger et activer sans carte SIM physique.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

L’eUICC (embedded Universal Integrated Circuit Card) est la puce intégrée dans l’appareil (smartphone, montre, objet connecté) qui permet de stocker, sécuriser et gérer ces profils à distance.

Les implications de cette faille sont importantes. En exploitant cette vulnérabilité, des attaquants peuvent en effet extraire des données sensibles, comme les configurations d’abonnés et les clés d’authentification, compromettant ainsi la sécurité des communications mobiles.

Défis techniques et réponses de l’industrie

L’attaque décrite par les chercheurs nécessite un accès physique à la carte eUICC et une connaissance des clés internes. Cependant, la possibilité d’un vecteur d’attaque à distance n’est pas exclue, ce qui accroît encore les risques associés. Les chercheurs ont réussi à extraire la clé ECC privée d’une carte eUICC compromise, démontrant ainsi la capacité à contourner les mesures cryptographiques en place.

En réponse à cette découverte, Kigen a pris des mesures correctives importantes. Selon SecurityAffairs, l’entreprise a non seulement publié un correctif pour son système d’exploitation, mais a également contribué à la mise à jour de la spécification GSMA TS.48. Cette nouvelle version, la v7.0, vise à restreindre l’utilisation des anciens profils de test qui permettaient l’installation d’applets non vérifiés. La distribution rapide de ce correctif à l’ensemble des clients de Kigen témoigne de la bonne prise de conscience de l’urgence de la situation.

Impacts et recommandations pour l’avenir

Les conséquences potentielles de cette faille sont vastes. Comme le rapporte 01net, la capacité d’installer des programmes malveillants et de voler des données met en danger non seulement les utilisateurs individuels, mais également des secteurs entiers dépendant des IoT, comme la santé ou l’industrie. La possibilité de cloner des profils eSIM et de les utiliser à des fins malveillantes souligne la nécessité d’une vigilance accrue.

La menace posée par cette vulnérabilité eSIM démontre la ruse des techniques employées par les cybercriminels, capables de détourner des technologies pourtant familières et éprouvées pour mener à bien leurs attaques. Dans ce contexte, le renforcement des mesures de sécurité et la collaboration entre les différents acteurs de l’industrie restent encore plus essentiels pour anticiper et contrer ces menaces.

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • failles eSIM
  • GSMA
  • IoT
  • Kigen
  • sécurité mobile
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café