DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
  • Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
    Cybersécurité maritime : des tankers vulnérables en pleine mer
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • À la une
  • Failles / vulnérabilités

Cyberattaque sophistiquée : SharePoint ouvre un accès à l’agence nucléaire américaine

  • Marc Barbezat
  • 29 juillet 2025
  • 2 minutes de lecture
Tour de refroidissement d'une centrale nucléaire s'élevant vers un ciel bleu clair, avec des nuages sombres et menaçants à l'horizon, évoquant la puissance et la complexité de l'énergie nucléaire face aux défis environnementaux ou de sécurité.
▾ Sommaire
Une faille exploitée dans SharePoint : un accès inattenduLes groupes de menace chinois : Typhoon et StormImpact sur les infrastructures critiques américaines
Une cyberattaque menée par un groupe cybercriminel possiblement lié à la Chine a visé la National Nuclear Security Administration, exploitant une faille critique dans SharePoint pour infiltrer des systèmes sensibles.

Une récente cyberattaque a secoué plusieurs agences gouvernementales américaines, compromettant des systèmes informatiques critiques. Cet article explore les tenants et aboutissants de cette brèche de sécurité, notamment sur l’agence en charge des armes nucléaires.

Une faille exploitée dans SharePoint : un accès inattendu

L’exploitation d’une faille dans Microsoft SharePoint a permis à des hackers, liés à l’État chinois, d’infiltrer plusieurs agences gouvernementales, y compris la National Nuclear Security Administration (NNSA). Cette agence, essentielle pour la conception et la maintenance des armes nucléaires, a été ciblée par cette cyberattaque sophistiquée. Comme le rapporte Bloomberg, bien que les systèmes de la NNSA aient été affectés, aucune information sensible ou classifiée n’a été compromise.

L’exploitation a eu lieu en raison d’une vulnérabilité zero-day, c’est-à-dire une faille non découverte par l’éditeur du logiciel au moment de l’attaque. Microsoft a rapidement réagi en publiant un correctif pour les serveurs SharePoint concernés. Cependant, cette faille a permis aux attaquants d’accéder sans authentification aux systèmes, une situation décrite comme idéale pour les opérateurs de ransomware.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Ou suivez le flux temps réel
Telegram Discord
Microsoft Sharepoint Pour les Nuls

Microsoft Sharepoint Pour les Nuls

Pour tout savoir sur l’administration et le déploiement de SharePoint. Cet ouvrage est destiné aux concepteurs et aux utilisateurs de SharePoint au quotidien. SharePoint permet la mise en oeuvre des fonctionnalités collaboratives d’un site Intranet.

📘 Voir sur Amazon

🛒 Le lien ci-dessus est affilié : en commandant via ce lien, vous soutenez la veille DCOD sans frais supplémentaires 🙏

Les groupes de menace chinois : Typhoon et Storm

Les cyberattaques sur SharePoint ont été principalement attribuées à des groupes de menace chinois, tels que Linen Typhoon et Violet Typhoon, ainsi qu’à un acteur identifié comme Storm-2603. Comme détaillé dans l’article de CyberScoop, ces groupes ont exploité deux nouvelles failles, CVE-2025-53770 et CVE-2025-53771, touchant des centaines d’organisations à travers le monde.

Linen Typhoon, actif depuis 2012, se concentre sur le vol de propriété intellectuelle, tandis que Violet Typhoon cible des anciens personnels gouvernementaux et militaires, ainsi que des organisations non gouvernementales. Ces groupes utilisent des vulnérabilités pour installer des shells web, leur permettant de maintenir un accès persistant aux systèmes compromis.

Le groupe Storm-2603, également basé en Chine, s’est focalisé sur le vol de clés cryptographiques, ce qui pourrait garantir un accès continu même après l’application de correctifs. Ces actions démontrent une approche systématique et organisée pour infiltrer et exploiter des infrastructures critiques.

Impact sur les infrastructures critiques américaines

La compromission des systèmes de la NNSA , la National Nuclear Security Administration, et d’autres agences, comme le Département de l’Éducation et celui des Revenus de Floride, souligne la portée étendue de cette attaque. Selon GBHackers, bien que le SharePoint Online, utilisé dans le cloud Microsoft 365, n’ait pas été affecté, les versions sur site ont été vulnérables, mettant en péril plusieurs infrastructures critiques.

Cette situation met en lumière les défis constants de la cybersécurité auxquels sont confrontées les infrastructures mondiale. L’exploitation des failles de SharePoint par des acteurs étatiques souligne l’importance de mesures défensives robustes et de la vigilance continue contre les cyberattaques sophistiquées.

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • agence nucléaire américaine
  • infrastructure critique
  • linen typhoon
  • Microsoft 365
  • SharePoint
  • storm-2603
  • violet typhoon
  • zero-day
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
Lire l'article

TeamPCP : Google infiltre le gang et sabote ses cyberattaques

Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
Lire l'article

Cybersécurité maritime : des tankers vulnérables en pleine mer

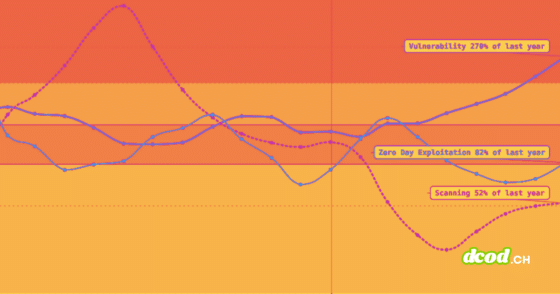
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café