DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • Failles / vulnérabilités

Hack McDonald’s : analyse des failles après la cyberattaque pour des nuggets gratuits

  • Marc Barbezat
  • 5 septembre 2025
  • 2 minutes de lecture
Plateau-repas McDonald's comprenant un cheeseburger, des frites, une boisson et des nuggets, avec une icône de cybersécurité brisée en surimpression, symbolisant une faille informatique ou un piratage dans le contexte de la restauration rapide.
Comment le géant du fast-food a-t-il été piraté ? Retour technique sur les vulnérabilités exploitées, les données exposées et les leçons à tirer.

En tentant de récupérer un simple avantage via l’application mobile de McDonald’s, un chercheur en sécurité, connu sous le nom de « BobDaHacker », a découvert des failles profondes dans les systèmes en ligne de l’entreprise. Cette découverte a révélé des faiblesses qui permettent un accès non autorisé à des ressources internes, telles que le « Feel-Good Design Hub », utilisé par les employés et agences à travers plus de 120 pays. Les tentatives de Bob pour signaler ces vulnérabilités ont mis en évidence l’absence d’un canal clair pour la divulgation des failles, un problème critique pour une entreprise de cette envergure.

L’une des failles les plus notables identifiées par Bob était liée à une simple modification dans l’URL. En changeant « login » en « register », il a pu créer de nouveaux comptes avec un accès complet. Pire encore, le système envoyait des mots de passe en texte clair par e-mail, une pratique largement désapprouvée depuis longtemps en raison des risques élevés de vol d’identité et d’abus. Comme le souligne TechRadar, ce type de négligence dans la sécurité pose des questions sérieuses en matière de sécurité des données.

Cette situation n’est pas isolée pour McDonald’s. Un mois avant cette découverte, une autre faille avait été révélée : un système stockant des données privées était protégé par le mot de passe « 123456 ». De telles erreurs de sécurité récurrentes soulèvent des doutes quant à l’application de pare-feux, de suites de sécurité ou même de simples revues internes de routine. Pour une multinationale comme McDonald’s, ces vulnérabilités pourraient mettre en péril non seulement les actifs de marketing, mais aussi les informations sensibles des employés et des clients.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Bien que McDonald’s ait corrigé la plupart des vulnérabilités signalées par Bob, l’entreprise n’a pas encore mis en place un canal de signalement fiable pour les divulgations futures. Sans une telle structure, il y a un risque que des failles graves soient ignorées jusqu’à ce qu’elles soient exploitées, ce qui pourrait avoir des conséquences désastreuses à l’échelle mondiale.

Pour en savoir plus

Pourquoi adopter security.txt pour signaler les failles plus efficacement

Simplifiez la réception de rapports de vulnérabilités avec security.txt, un standard clair qui structure le contact entre chercheurs et équipes cybersécurité.
Lire la suite sur dcod.ch
Pourquoi adopter security.txt pour signaler les failles plus efficacement

Les Vulnerability-Disclosure-Program (VDP) se développent en Suisse

Un VDP (Vulnerability Disclosure Program) permet à des tiers de signaler des vulnérabilités à une organisation pour améliorer la sécurité proactive de celle-ci. Exemple avec Gobugfree qui offre aujourd’hui en Suisse un VDP gratuit aux entreprises.
Lire la suite sur dcod.ch
Les Vulnerability-Disclosure-Program (VDP) se développent en Suisse

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • cybersécurité
  • données
  • faille
  • hacker
  • McDonald's
  • vulnérabilité
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

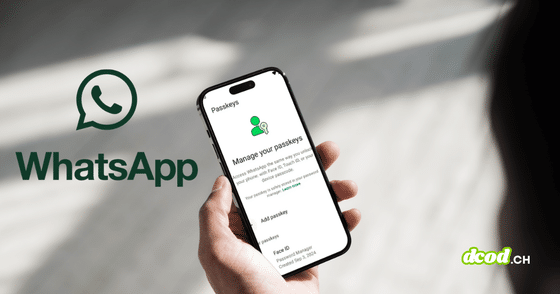
Main tenant un smartphone affichant l'écran de gestion des passkeys dans WhatsApp, à côté du logo officiel de l'application, illustrant le franchissement du cap du milliard d'utilisateurs.
Lire l'article

WhatsApp passe le cap du milliard d’utilisateurs de passkeys

Des idées de lecture recommandées par DCOD

Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café