DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
  • Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
    Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents
  • Illustration de cybersécurité montrant un hacker tapant sur un ordinateur portable avec un masque blanc symbolisant l'anonymat, illustrant comment les arnaques dopées à l'IA permettent au crime de changer d'échelle à travers le code informatique et les fraudes numériques.
    Ransomwares & piratages : 17 cyberattaques d’ampleur du 8 septembre 2026 (dont Pegasus)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Ferme à SIM géante à New York : une menace pour les télécoms

  • Marc Barbezat
  • 29 septembre 2025
  • 2 minutes de lecture
Photographie réaliste au format paysage montrant l'intérieur d'un local industriel new-yorkais reconverti en ferme à cartes SIM. Des rayonnages métalliques sont remplis de centaines de smartphones alignés et connectés par un enchevêtrement de câbles. L'espace est brut avec des murs usés, et de grandes fenêtres industrielles en arrière-plan révèlent une vue urbaine typique de New York avec des bâtiments en briques rouges.
Plongée au cœur d’une ferme de cartes SIM clandestine démantelée à New York. Comment ces installations facilitent les fraudes massives sur les réseaux mobiles.

L’opération récente menée par le Secret Service a révélé une vaste ferme à SIM dans la région de New York, mettant en lumière une menace potentielle pour l’infrastructure télécom des États-Unis. Cette découverte souligne l’ampleur des installations, qui pourraient paralyser le réseau cellulaire en inondant les tours cellulaires de trafic. Avec plus de 100 000 cartes SIM, cette ferme a la capacité d’envoyer 30 millions de messages par minute, ce qui pourrait perturber le réseau cellulaire de New York.
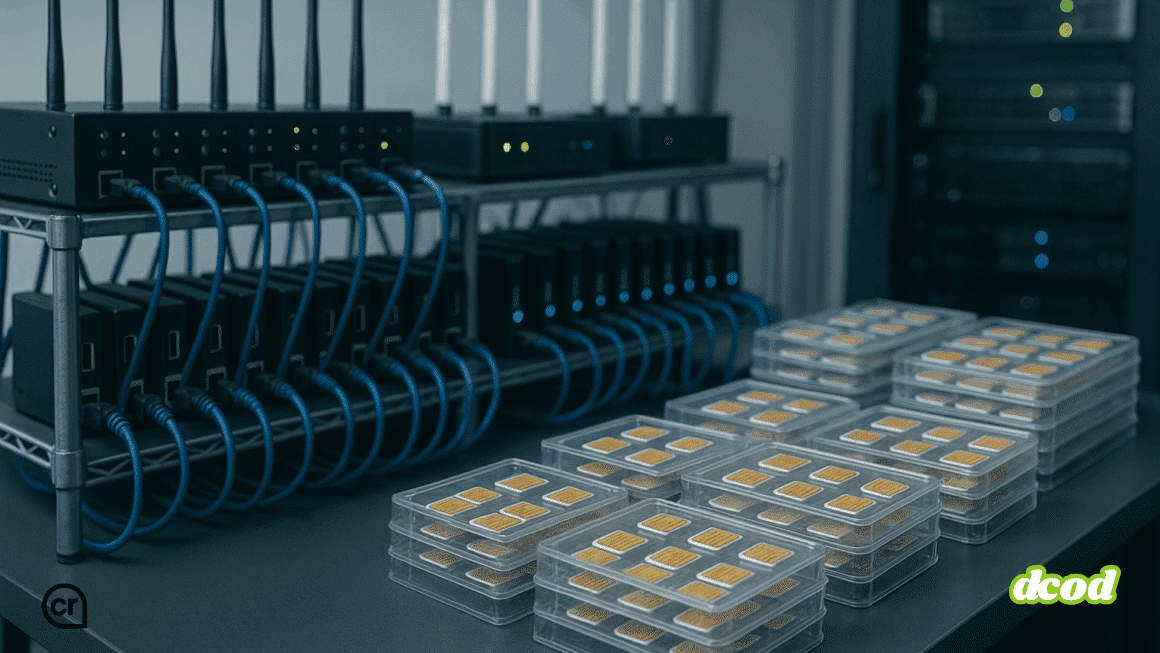
Vue d’une infrastructure de milliers de SIM et modems utilisée pour spam et contournement.

Ferme à SIM : un danger sous-estimé

Les fermes SIM, utilisées par des cybercriminels pour des activités malveillantes telles que le spam et le swatting, sont devenues une menace croissante. Selon Wired, la récente découverte d’une ferme SIM à New York a révélé son potentiel de perturbation du réseau cellulaire. La ferme, située à moins de 35 miles de Manhattan, contenait des équipements capables de gérer simultanément des milliers de cartes SIM. Ces infrastructures permettent non seulement d’envoyer des messages en masse, mais aussi de recevoir des messages, rendant possible le contrôle à grande échelle des communications. Bien que souvent associées à des activités frauduleuses, ces fermes peuvent également être exploitées pour des attaques plus graves, comme le swatting, où des faux rapports d’urgence sont utilisés pour mobiliser les forces de l’ordre contre des cibles innocentes.

L’enquête menée par le Secret Service a révélé que cette ferme SIM était impliquée dans des incidents de swatting visant des membres du Congrès américain. Bien que les fermes SIM soient souvent utilisées pour des escroqueries, leur capacité à perturber les services cellulaires est une préoccupation majeure. Comme le rapporte la BBC, les autorités ont agi rapidement pour démanteler cette menace avant qu’elle ne puisse être utilisée pour cibler des événements critiques, tels que l’Assemblée générale des Nations unies. Le potentiel de ces fermes à envoyer des millions de messages en quelques minutes souligne leur dangerosité, particulièrement dans des environnements urbains denses comme New York.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Outre les implications pour la sécurité nationale, les fermes SIM ont également des applications dans des marchés gris comme la revente de billets. Selon 404 Media, ces infrastructures sont aussi prisées par les revendeurs de billets qui les utilisent pour contourner les vérifications par SMS des plateformes de billetterie. Les appareils saisis par le Secret Service sont semblables à ceux utilisés par les scalpers pour créer des comptes multiples, leur permettant d’acquérir des billets en grande quantité. Cette utilisation montre comment la technologie des fermes SIM peut être détournée pour des activités légales ou quasi-légales, en plus de ses applications criminelles. Le démantèlement de ces fermes est crucial pour protéger les réseaux de communication et empêcher leur exploitation à des fins malveillantes.

Qu’est-ce qu’une ferme SIM ?

Une ferme SIM est une infrastructure composée de milliers de cartes SIM connectées à des modems automatisés. Elle permet d’envoyer et recevoir massivement des messages, souvent à des fins frauduleuses : campagnes de spam, swatting, contournement d’authentification par SMS ou création automatisée de comptes. Utilisées par des cybercriminels ou des acteurs du marché gris, ces fermes exploitent les failles des réseaux mobiles à grande échelle, posant un réel risque pour la sécurité des télécommunications.

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • cybercriminalité
  • ferme SIM
  • infrastructure
  • New York
  • SWATting
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




