DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités
  • À la une

Apple double les primes pour failles zero-click : jusqu’à 2 millions de dollars

  • Marc Barbezat
  • 17 octobre 2025
  • 3 minutes de lecture
Vue partielle d’un ordinateur portable Apple sur fond en marbre, avec un panneau jaune en forme de losange affichant le message « Big reward ahead ». L’image illustre l’annonce d’Apple concernant l’augmentation des primes pour la découverte de failles zero-click. Logo « dcod » en bas à droite.
▾ Sommaire
Qu’est-ce qu’une exécution de code à distance (RCE) ?Les nouvelles cibles et récompenses du programme de primes d’AppleQu’est-ce qu’un contournement de TCC ?Pour en savoir plus
brève actu
Apple élève ses primes à 2 millions pour les failles zero-click, attirant les chercheurs en sécurité face aux offres croissantes des vendeurs de logiciels espions.

Apple a récemment annoncé une augmentation significative de ses récompenses pour la découverte de vulnérabilités zero-click, atteignant désormais 2 millions de dollars. Ce programme de primes, l’un des plus généreux de l’industrie, vise à encourager les chercheurs en sécurité à explorer les complexités des failles exploitables sans interaction de l’utilisateur.

Depuis 2020, Apple a déjà versé 35 millions de dollars à 800 chercheurs, illustrant son engagement à renforcer la sécurité de ses produits. Cette initiative vise à égaler, voire surpasser, les offres des fournisseurs de logiciels espions commerciaux, en attirant des talents capables de découvrir des chaînes d’exploitation sophistiquées.

Qu’est-ce qu’une exécution de code à distance (RCE) ?

Une RCE, pour Remote Code Execution, désigne une faille qui permet à un attaquant d’exécuter son propre code sur un système distant, sans y avoir accès au préalable. Concrètement, cela signifie qu’une simple requête malveillante ou un fichier piégé peut suffire à prendre le contrôle complet d’un serveur, d’un poste ou d’une application. Ce type de vulnérabilité figure parmi les plus redoutées, car il ouvre la voie à des actions immédiates : vol de données, chiffrement de fichiers, installation de malwares ou extension de l’attaque à tout un réseau. La prévention repose sur la réduction de la surface exposée, la mise à jour rigoureuse des logiciels et la surveillance des comportements anormaux.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les nouvelles cibles et récompenses du programme de primes d’Apple

Apple a élargi son programme de primes pour inclure davantage de surfaces d’attaque, offrant jusqu’à 300 000 dollars pour les évasions de sandbox WebKit nécessitant un clic, et 1 million de dollars pour les exploits de proximité sans fil. De plus, la société a introduit les « Target Flags », une fonctionnalité permettant aux chercheurs de démontrer la faisabilité des exploits dans des catégories clés telles que l’exécution de code à distance (RCE) et les contournements de TCC (voir encadré ci-dessous). Ces nouvelles mesures visent à accélérer les paiements et à renforcer la transparence du programme. Selon BleepingComputer, les chercheurs peuvent désormais recevoir des paiements plus rapides une fois leurs découvertes vérifiées, même avant la publication des correctifs.

Qu’est-ce qu’un contournement de TCC ?

TCC, pour Transparency, Consent and Control, est le mécanisme de sécurité intégré à macOS et iOS qui encadre l’accès des applications aux ressources sensibles comme la caméra, le microphone, les fichiers ou les contacts. Un contournement de TCC se produit lorsqu’une application parvient à accéder à ces données sans afficher la demande d’autorisation attendue. Cette faille compromet directement la confidentialité, car elle permet une collecte invisible d’informations privées. Ces attaques exploitent souvent des faiblesses dans la gestion des permissions ou des entitlements système. Pour s’en protéger, il est essentiel de maintenir les systèmes à jour, de contrôler les droits accordés aux applications et de restreindre l’installation de logiciels non vérifiés.

En plus de ces changements, Apple a également doublé sa prime pour les attaques de proximité sans fil à 1 million de dollars. La société met l’accent sur les recherches qui affectent les derniers appareils et systèmes d’exploitation. Des recherches exceptionnelles dans les versions bêta ou des contournements du mode Lockdown peuvent rapporter des bonus supplémentaires. Le programme inclut également une priorité de récompense pour les découvertes sur les appareils iPhone 17, qui seront distribués à des organisations de la société civile pour se protéger contre les logiciels espions mercenaires. Comme le détaille SecurityAffairs, cette stratégie vise à encourager une recherche offensive plus profonde et à renforcer la protection des utilisateurs.

Apple continue de prioriser les paiements élevés pour les chaînes d’exploitation qui reflètent les attaques du monde réel sur le matériel et les logiciels actuels. Les « Target Flags » intégrés dans les systèmes d’exploitation d’Apple permettent à l’entreprise de vérifier automatiquement les découvertes et de distribuer des récompenses de manière transparente. Les récompenses sont basées sur l’impact démontré, augmentant les paiements pour les entrées à distance tout en réduisant les récompenses pour les vecteurs moins réalistes. Les composants autonomes ou non liés restent éligibles, mais à des montants inférieurs. Cette approche vise à stimuler la recherche offensive et à inciter les chercheurs à trouver des attaques multi-étapes et transfrontalières qui durcissent les défenses d’Apple.

Pour en savoir plus

Une évolution majeure d’Apple Security Bounty, récompensée par les plus hautes récompenses du secteur pour les recherches les plus avancées – Apple Security Research

Aujourd’hui, nous annonçons le prochain chapitre majeur d’Apple Security Bounty, avec les récompenses les plus élevées du secteur (jusqu’à 2 millions de dollars et un paiement maximum de plus de 5 millions de dollars), des catégories de recherche élargies et un système de signalement permettant aux chercheurs de démontrer objectivement les vulnérabilités et d’obtenir des récompenses accélérées.
Lire la suite sur security.apple.com
Une évolution majeure d'Apple Security Bounty, récompensée par les plus hautes récompenses du secteur pour les recherches les plus avancées - Apple Security Research

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • Apple
  • bug bounty
  • cybersécurité
  • exploit
  • récompenses
  • vulnérabilités
  • zéro click
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
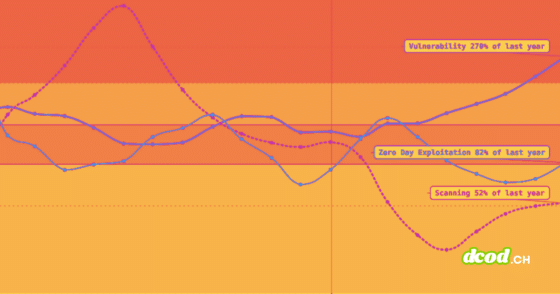
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café