DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Crypto Crime 2025 : 75 milliards $ d’actifs illicites identifiés sur la blockchain

  • Marc Barbezat
  • 23 octobre 2025
  • 4 minutes de lecture
Une grande pile de pièces de Bitcoin physiques dans une pièce sombre, éclairée uniquement par un écran d'ordinateur portable, symbolisant la richesse issue d'activités illicites.
Les entités illicites stockent 75 milliards $ en cryptos. Bitcoin domine, tandis que stablecoins et ether redessinent la carte du blanchiment.

En bref

  • Les entités illicites détiennent près de 15 milliards $ de crypto-actifs en 2025, une hausse de 359 % depuis 2020.
  • Les portefeuilles en aval représentent 60 milliards $, soit quatre fois plus que les fonds détenus directement.
  • Les transferts directs vers les plateformes d’échange chutent à 15 %, signe d’une adaptation des criminels aux contrôles.
  • Les stablecoins sont liquidés en 90 jours, tandis que le Bitcoin reste souvent stocké plus d’un an.
▾ Sommaire
En brefUn écosystème criminel en pleine capitalisationL’économie parallèle des portefeuilles en avalÉchanges centralisés : un goulot sous surveillanceFenêtres de saisie et temporalité des avoirsDe la donnée à l’action : défis et leviers pour les autorités

L’analyse publiée par Chainalysis explore un paradoxe : alors que les flux de crypto-monnaies illicites se complexifient, d’immenses réserves demeurent visibles et saisissables sur la blockchain. Les autorités font face à une opportunité inédite : des milliards d’actifs numériques issus d’activités illégales, théoriquement récupérables s’ils sont identifiés à temps.

Un écosystème criminel en pleine capitalisation

Les entités illicites recensées par Chainalysis concentrent près de 15 milliards de dollars en Bitcoin, Ether et stablecoins. Cette somme a quadruplé depuis 2020. La catégorie la plus importante reste celle des fonds volés : les opérateurs de vols massifs, incapables d’écouler immédiatement leurs gains, laissent ces montants sur-chaîne.
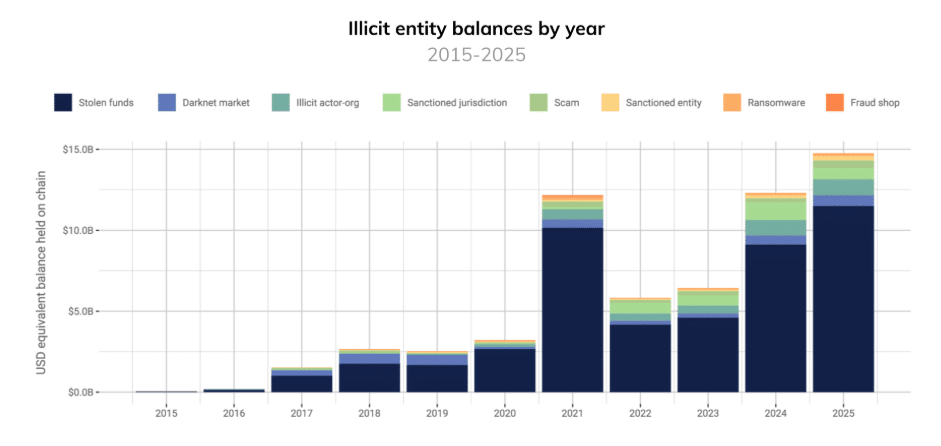
Les soldes illicites de BTC, ETH et de stablecoins ont atteint près de 15 milliards de dollars (source : Chainalysis)

Le marché suit les cycles économiques. Les réserves ont culminé lors du bull run de 2021, chuté en 2022, avant de remonter en 2024-2025. Malgré la montée des stablecoins et de l’Ether, le Bitcoin domine encore 75 % des valeurs détenues, soutenu par son appréciation continue.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Autre constat : la concentration extrême des avoirs. Dans la plupart des catégories criminelles, trois portefeuilles regroupent plus de 50 % des montants. Les exceptions concernent le financement du terrorisme et les contenus pédocriminels, répartis sur des portefeuilles plus nombreux et régionaux.

L’économie parallèle des portefeuilles en aval

Au-delà des entités initiales, les flux se prolongent vers une nébuleuse estimée à 60 milliards de dollars. Ces “portefeuilles en aval” reçoivent plus de 10 % de leurs fonds d’origine illicite.
Les marchés du darknet dominent ce segment : leurs administrateurs et vendeurs contrôlent à eux seuls plus de 46 milliards $. Depuis Silk Road, ce modèle s’est consolidé et enrichi avec la hausse des cours.

Les plateformes de blanchiment, quant à elles, agissent comme nœuds de transit. Leurs circuits de redistribution rendent les estimations prudentes : le volume réel pourrait dépasser les 60 milliards. Cette expansion illustre la professionnalisation du blanchiment : selon Chainalysis, les portefeuilles liés aux marchés noirs affichent une croissance annuelle moyenne supérieure à 200 %.

Échanges centralisés : un goulot sous surveillance

Les plateformes centralisées (CEX) restent le passage obligé pour convertir les crypto-actifs en devises. Les flux entrants issus d’activités illicites ont atteint 7 milliards $ au premier semestre 2025. Depuis 2020, la moyenne annuelle dépasse 14 milliards.

Mais les méthodes changent. Les transferts directs depuis les portefeuilles illicites vers les CEX sont passés de 40 % à 15 % en trois ans. Les criminels multiplient les intermédiaires : mixers, ponts inter-chaînes et adresses éphémères. Cette fragmentation complique la détection, mais réduit la réutilisation des dépôts.

Le taux de réutilisation des adresses chute brutalement. En 2020, près de 40 % des adresses étaient encore actives un an plus tard ; en 2025, cette proportion s’effondre. La rotation accélérée reflète l’adaptation aux contrôles des CEX, dont les outils KYT et Reactor développés par Chainalysis alertent désormais en temps réel les équipes de conformité.

Fenêtres de saisie et temporalité des avoirs

La durée de vie des entités varie selon le type de crime. Les activités ponctuelles comme les vols de fonds ou les rançongiciels s’éteignent rapidement : la moitié disparaît dès le premier jour. À l’inverse, les marchés du darknet et les boutiques de fraude persistent près de 900 jours en moyenne, portés par leurs réseaux fidèles et leurs effets de réputation.
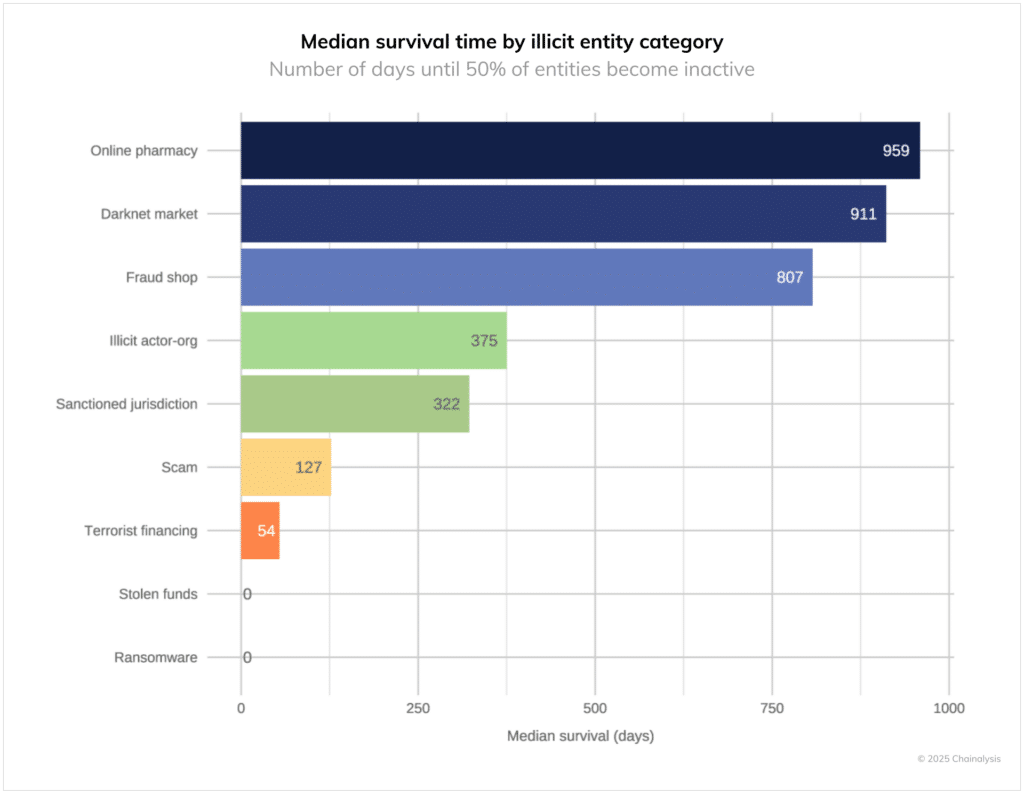
Durée de vie prévue des entités illicites par catégorie (Source : Chainalysis)

Une fois les opérations arrêtées, les comportements divergent selon l’actif. Les détenteurs de stablecoins liquident presque tout en trois mois. Ceux d’Ether conservent un tiers de leurs fonds au-delà d’un an. Le Bitcoin reste le plus “immobile” : près de 37 % des portefeuilles gardent encore des soldes douze mois après la fermeture. Cette inertie offre une fenêtre prolongée pour les saisies.

Les stablecoins présentent une autre particularité : émis par des entités centralisées, ils peuvent être gelés sur demande judiciaire. En revanche, les actifs dits “permissionless” (BTC, ETH) ne peuvent être confisqués qu’en accédant aux clés privées ou aux adresses de sortie sur les plateformes.

De la donnée à l’action : défis et leviers pour les autorités

La perspective de récupérer jusqu’à 75 milliards de dollars en crypto-actifs soulève des enjeux juridiques et opérationnels majeurs. Les gouvernements doivent combiner trois leviers : des pouvoirs de saisie rapides, une coopération internationale renforcée et une montée en compétence technique.

Les outils d’analyse de blockchain, comme ceux de Chainalysis, permettent de prioriser les cibles à haut impact. Les agences disposant de moyens limités peuvent ainsi concentrer leurs efforts sur les entités à fort potentiel de récupération. L’expérience acquise dans la saisie de 12,6 milliards $ depuis 2020 démontre l’efficacité d’une approche coordonnée.

Cependant, sans cadre clair de coopération et sans équipes spécialisées capables d’exploiter les signaux en temps réel, la majorité des avoirs restera hors d’atteinte. L’analyse de Chainalysis révèle donc un paradoxe central : jamais l’argent du crime n’a été aussi visible, mais sa saisie dépend plus que jamais de la vitesse et de la coordination des réponses des forces de l’ordre.

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.


☕ Offrir un café
Etiquettes
  • Bitcoin
  • Blanchiment
  • Chainalysis
  • crypto-actifs
  • darknet
  • régulation
  • saisie
  • stablecoins
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café