DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Biens communs cybersécurité

Marchés publics : la Confédération impose des exigences minimales de cybersécurité

  • Marc Barbezat
  • 27 octobre 2025
  • 2 minutes de lecture
Portrait d’un homme en costume regardant un écran transparent rempli de graphiques, de données et de codes informatiques, illustrant l’analyse des données et les enjeux de cybersécurité.
La Confédération introduit dès 2026 des dispositions uniformes de cybersécurité pour les marchés publics, adaptées au niveau de risque de chaque contrat.

En bref

  • Les exigences de sécurité devront être définies dès la phase de définition du besoin et intégrées dans les appels d’offres.
  • Les dispositions standard s’appliqueront à tous les achats non soumis à des exigences particulières de sécurité.
  • Chaque contrat devra être adapté à son niveau de risque et à la sensibilité des informations échangées.
  • Les nouvelles mesures, présentées par le SEPOS, entreront en vigueur le 1er janvier 2026.
▾ Sommaire
En brefUn cadre proportionné et fondé sur les risquesVers une culture de sécurité intégrée dans les achats publics

La sécurité de l’information dans les marchés publics ne se limite plus à la conclusion du contrat. Elle commence désormais au moment où les besoins sont définis. Selon le rapport fédéral sur la surveillance des fournisseurs publié en mai 2025, cette approche vise à prévenir les risques avant qu’ils ne s’ancrent dans le cycle d’achat. L’unité requérante doit dès l’origine du projet déterminer les exigences de sécurité pertinentes, tandis que l’entité adjudicatrice veille à leur intégration dans les documents d’appel d’offres. Les fournisseurs sont ainsi informés dès le dépôt de leur offre des conditions à respecter.

Un cadre proportionné et fondé sur les risques

Les nouvelles dispositions standard définissent une norme minimale de sécurité pour les acquisitions fédérales. Elles ne concernent pas les contrats relevant de domaines hautement sensibles, pour lesquels des exigences spécifiques continueront de s’appliquer. Le principe central est celui de la proportionnalité : les exigences imposées doivent correspondre à la sensibilité du contrat et à la nature des prestations attendues.

Cette approche vise à concilier rigueur et pragmatisme. Trop de contraintes peuvent exclure certains fournisseurs ou ralentir les procédures. Trop peu, et la chaîne d’approvisionnement devient vulnérable. Les dispositions distinguent ainsi différents types de contrats, tels que les prestations d’ingénieurs, de services informatiques ou encore les livraisons matérielles. À chaque catégorie correspond un niveau de sécurité adapté.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les recommandations incluent également un guide détaillé, accompagné de commentaires, pour aider les services fédéraux à sélectionner la disposition appropriée selon le type de contrat et le niveau de risque identifié. Ce document fournit une classification claire, permettant d’appliquer des mesures proportionnées et cohérentes à l’échelle de l’administration.

Vers une culture de sécurité intégrée dans les achats publics

L’introduction de ce cadre contractuel marque une nouvelle étape vers une culture de sécurité intégrée dans les pratiques d’acquisition. La Confédération reconnaît qu’une politique de sécurité efficace ne peut se limiter à la gestion interne : elle doit s’étendre à l’ensemble de l’écosystème de ses fournisseurs.

Les enseignements tirés de précédents incidents, comme celui de la cyberattaque contre Xplain, ont mis en lumière la nécessité de règles explicites et uniformes. Le nouveau dispositif permet d’encadrer plus fermement les responsabilités tout en offrant une base commune à tous les services fédéraux.

Les dispositions, élaborées en collaboration avec les services d’achat et les offices de différents départements, visent une mise en œuvre cohérente et économique. À terme, cette approche devrait contribuer à réduire les coûts liés à la remédiation d’incidents et à améliorer la résilience globale de la chaîne d’approvisionnement publique.

La mise en application du cadre dès 2026 représente une évolution structurante pour la sécurité des acquisitions fédérales. Elle traduit la volonté d’intégrer la cybersécurité dans chaque étape du processus d’achat, du besoin initial à la livraison finale.


Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • cybersécurité
  • fournisseurs
  • marchés publics
  • sécurité de l’information
  • SEPOS
  • Suisse
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
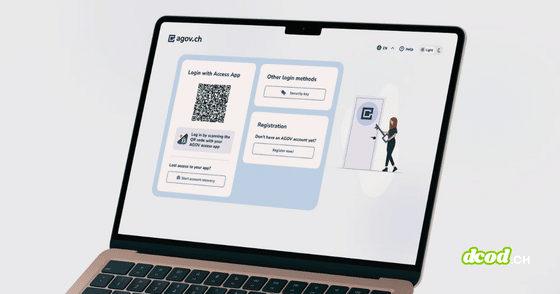
portail agov.ch, ordinateur portable, QR code et clé de sécurité. Crédit: Chancellerie fédérale suisse
Lire l'article

AGOV passe le cap des deux millions d’utilisateurs en Suisse

Illustration technologique de sécurité des données montrant une personne tapant sur un clavier avec le logo de l’entreprise, mettant en avant le Proxy LLM : la technologie de Senseway pour renforcer sa souveraineté. En bas à droite, le logo dcod.ch.
Lire l'article

Proxy LLM : la technologie de Senseway pour renforcer sa souveraineté 

Composition visuelle illustrant Locked Shields 2026, l'exercice mondial de cyberdéfense où la Suisse et la France ont atteint le podium. L'image montre des alertes critiques sur une centrale électrique, des experts en opération devant leurs écrans et des centres de contrôle technique. Crédit : page LinkedIn de The NATO Cooperative Cyber Defence Centre of Excellence.
Lire l'article

Locked Shields 2026 : la Suisse et la France sur le podium

Des idées de lecture recommandées par DCOD

Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon
Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café