DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Rétro-ingénierie d'une caméra de surveillance routière Flock Safety sur un banc d'essai électronique par un chercheur en sécurité.
    Caméras Flock : des pirates prouvent le ciblage des personnes
  • Silhouette encapuchonnée sur fond de lignes de code avec l'inscription Conti en typographie glitchée verte fluo.
    Conti : un examen technique d’entrée pour recruter ses pirates
  • Illustration d’un cerveau numérique en réseau rose fluorescent émergeant d’un ordinateur portable, observant un écran affichant une carte du monde en code binaire, symbolisant l’intelligence artificielle, l’analyse de données et la cybersécurité.
    Menaces & IA : 13 dérives et avancées clés du 23 septembre 2026 (dont OpenAI)
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Failles / vulnérabilités

Les vulnérabilités à suivre – 1 déc 2025

  • Marc Barbezat
  • 1 décembre 2025
  • 3 minutes de lecture
DCOD vuln - Image en 3D réaliste d’un cadenas ouvert posé sur un circuit imprimé, symbolisant une faille de sécurité ou une vulnérabilité informatique dans un environnement technologique.
Voici la revue hebdomadaire des vulnérabilités critiques signalées et des mesures proposées par les éditeurs pour y remédier.

Faits marquants de la semaine

  • Une faille dans les systèmes de jury expose les données personnelles de jurés aux États-Unis et au Canada.
  • Le réseau Tor adopte un nouvel algorithme de cryptage pour renforcer la sécurité des utilisateurs.
  • Une vulnérabilité dans Next.js permet à des attaquants de faire planter des serveurs avec une simple requête HTTP.
  • Des domaines iCal abandonnés menacent la sécurité de près de 4 millions d’appareils.

Cette semaine, aux États-Unis, une faille dans les systèmes de jury a exposé des données sensibles, tandis que le réseau Tor a annoncé une mise à jour majeure de son cryptage pour protéger ses utilisateurs. Une vulnérabilité dans Next.js a été découverte, permettant à des attaquants de causer des interruptions de service. En parallèle, des domaines iCal abandonnés posent un risque pour des millions d’appareils, soulignant l’importance de la vigilance dans la gestion des technologies numériques.

Selon TechCrunch, une vulnérabilité dans un système de gestion de jurés, développé par Tyler Technologies, a exposé des données personnelles de jurés dans plusieurs États américains et au Canada. Cette faille permettait d’accéder facilement à des informations telles que les noms, adresses, et numéros de téléphone des jurés. Au moins une douzaine de sites web de gestion de jurés, utilisant la même plateforme, étaient vulnérables. La faille exploitait un identifiant numérique séquentiel, facilement devinable, et l’absence de mécanisme de limitation de tentatives de connexion. Les données exposées incluaient également des informations sensibles issues de questionnaires remplis par les jurés, telles que le statut marital et les raisons de santé pour lesquelles un juré pourrait demander une exemption.

Le réseau Tor a annoncé une mise à jour significative de son algorithme de cryptage, passant à Counter Galois Onion (CGO) pour renforcer la sécurité des utilisateurs contre les attaques sophistiquées. L’ancien algorithme, basé sur AES-128-CTR et un digest SHA-1 de 4 octets, présentait des faiblesses critiques permettant aux attaquants de tracer le trafic et potentiellement de dé-anonymiser les utilisateurs. CGO introduit un nouvel algorithme qui améliore également l’authentification et assure un secret de transmission immédiat, transformant les clés de cryptage après chaque cellule traitée.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Une vulnérabilité critique de déni de service a été découverte dans Next.js, permettant à des attaquants non authentifiés de faire planter des serveurs auto-hébergés avec une simple requête HTTP, comme le rapporte Cyberpress. Cette faille, présente dans les versions jusqu’à 15.5.4, exploite la manière dont Next.js gère les données entrantes, saturant la mémoire du serveur. Environ 55% des applications Next.js sont auto-hébergées, mettant potentiellement en péril des millions de sites web.

D’après GBHackers, plus de 390 domaines iCal abandonnés reçoivent encore des requêtes de synchronisation de près de 4 millions d’appareils, principalement iOS et macOS. Ces domaines, lorsqu’expirés ou détournés, peuvent être utilisés pour injecter des événements malveillants dans les calendriers des utilisateurs, transformant un outil de confiance en vecteur d’attaque pour le phishing et les logiciels malveillants. L’étude de Bitsight TRACE a révélé que ces domaines, liés à des événements tels que des fêtes religieuses ou des événements sportifs, constituent une surface d’attaque négligée mais potentiellement exploitable à grande échelle.

Une vulnérabilité dans Apache SkyWalking, identifiée comme CVE-2025-54057, permet des attaques XSS selon GBHackers. Cette faille permet à des attaquants d’injecter des scripts malveillants pouvant voler des informations sensibles. La vulnérabilité est due à une mauvaise neutralisation des balises HTML dans les pages web. Un correctif a été publié.

ASUS a publié un nouveau firmware pour corriger neuf vulnérabilités, dont une faille critique de contournement d’authentification dans les routeurs AiCloud, comme le détaille BleepingComputer. La vulnérabilité CVE-2025-59366, liée à une fonctionnalité Samba, permet à des attaquants d’exécuter des fonctions sans autorisation appropriée. Les attaques peuvent être menées à distance sans interaction de l’utilisateur. ASUS recommande de mettre à jour immédiatement le firmware pour se protéger.

Selon The Hacker News, une faille dans Microsoft WSUS, identifiée comme CVE-2025-59287, a été exploitée pour distribuer le malware ShadowPad. Les attaquants ont ciblé des serveurs Windows avec WSUS activé, utilisant PowerCat pour obtenir un shell système. ShadowPad, utilisé par des groupes de hackers parrainés par l’État chinois, est un backdoor modulaire permettant un accès complet au système. Cette vulnérabilité récemment corrigée souligne l’importance de maintenir les systèmes à jour pour prévenir de telles exploitations.

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • ASUS
  • cybersécurité
  • iCal
  • Next.js
  • Tor
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
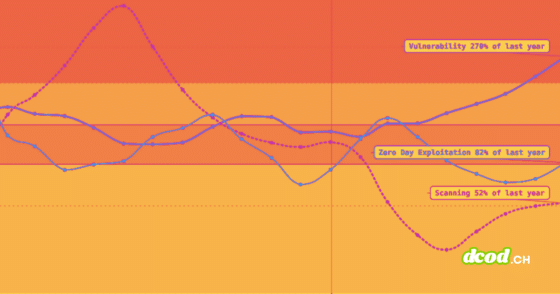
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café