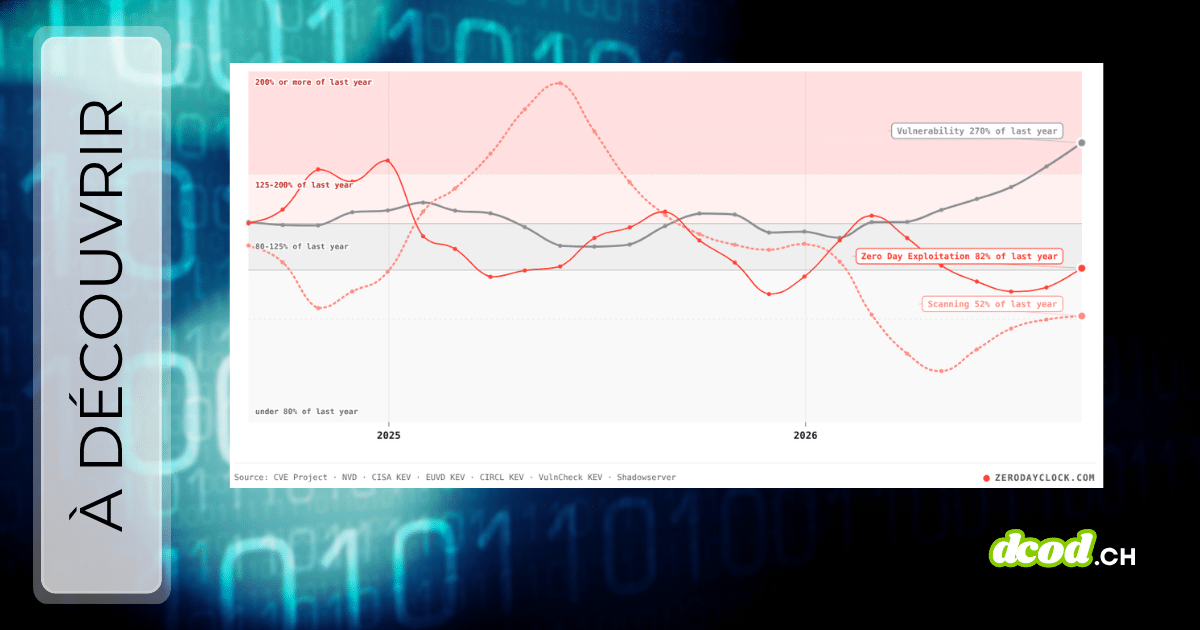
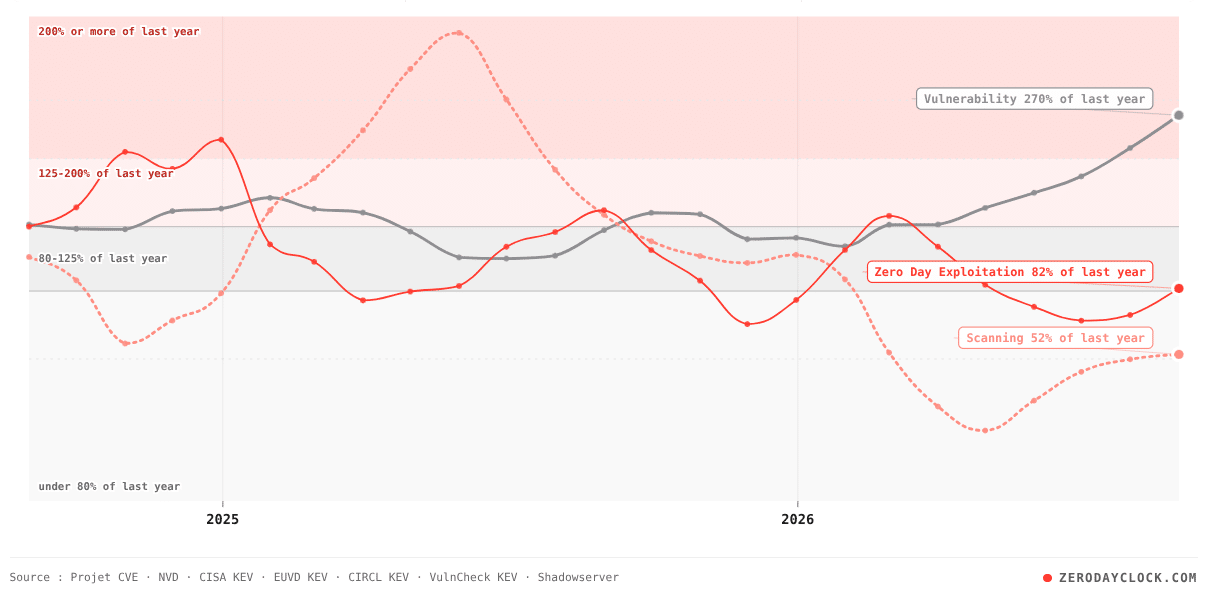
Zero Day Clock propose une visualisation simple des CVE cataloguées depuis 2021 : chaque vulnérabilité apparaît sous forme d’un point, positionné selon son année de publication.
L’intérêt, pour des équipes sécurité, tient à la lecture de l’évolution du volume de vulnérabilités et à l’idée de “pression” qu’elle met sur la priorisation et la correction. Présenté comme un tableau de bord public autour de la gestion et de l’exploitation des vulnérabilités, le site aide à garder un repère concret aussi quand l’exploitation des failles, y compris celles liées à l’IA. Cette dynamique se traduit bien sûr surtout par une exigence accrue de rapidité sur les correctifs des vulnérabilités les plus critiques pour chaque environnement (selon son exposition et impacts possibles).
La ressource sert de point d’entrée rapide pour contextualiser une discussion interne sur la charge de vulnérabilités et l’urgence opérationnelle associée.
Zero Day Clock
Découvrez Zero Day Clock : le site qui mesure l'effondrement du temps d'exploitation des failles et l'impact de l'IA sur la cybersécurité.
Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.