DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
    Surveillance numérique : le PFPDT encadre les soins en Suisse
  • Lignes de code informatique bleues et lumineuses sur fond noir, illustrant le concept de vibe coding et ses enjeux de sécurité informatique, avec le logo dcod.ch visible dans le coin inférieur droit.
    Cybersécurité : 16 actualités majeures du 20 septembre 2026 (dont ENISA)
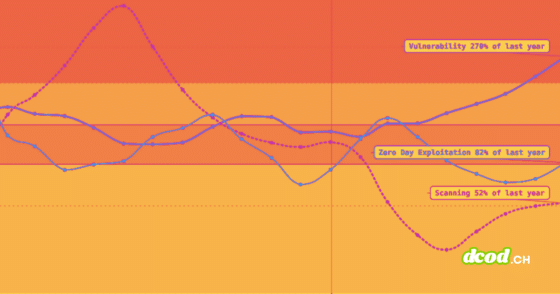
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Pertes / vols de données
  • Failles / vulnérabilités

Bus électriques Yutong : Zurich relance les questions de cybersécurité

  • Marc Barbezat
  • 5 août 2026
  • 3 minutes de lecture
Un bus électrique Yutong indiquant Zürich HB sur les rails de tramway zurichois, au cœur des questions sur la cybersécurité et la protection des données.
La commande de bus électriques Yutong par la ville de Zurich posent des questions à propos des vulnérabilités de prise de contrôle à distance et de protection des données.

TL;DR : L’essentiel

  • Le conseil municipal de Zurich a validé l’acquisition de huit véhicules du constructeur chinois Yutong, privilégiant les coûts bas et la rapidité de livraison face aux pannes répétées de sa flotte européenne actuelle.
  • Des tests de cybersécurité menés en Norvège et au Danemark ont révélé des connexions distantes pour les mises à jour logicielles, rendant théoriquement possible la désactivation à distance des bus en circulation.
  • Malgré la conformité affirmée à la norme UNECE R15 et la réalisation de tests d’intrusion, cette commande suscite des questions sur la protection des données et la résilience numérique des infrastructures publiques.
▾ Sommaire
TL;DR : L’essentielDes failles logicielles révélées par des tests en laboratoireAnalyseUne conformité sous surveillance pour le marché zurichoisQuestions fréquentes sur la cybersécurité des bus YutongComment les bus Yutong peuvent-ils être désactivés à distance ?Quelle est la réaction du constructeur Yutong face aux inquiétudes de sécurité ?Comment la ville de Zurich protège-t-elle ses nouveaux bus contre les cyberattaques ?Pour approfondir le sujet

L’achat de huit bus électriques chinois par la ville de Zurich remet en lumière les failles d’accès distant et les risques de désactivation théorique identifiés sur les véhicules Yutong. Les Transports publics zurichois ont fait le choix de renouveler une partie de leur flotte auprès du constructeur asiatique pour des motifs financiers et de rapidité de livraison. Cette décision intervient après de multiples pannes matérielles sur des modèles européens, contraignant la régie à louer des bus diesel d’occasion.

Des failles logicielles révélées par des tests en laboratoire

Des investigations menées par l’opérateur norvégien Ruter ont mis en évidence un accès direct du fabricant chinois aux systèmes de contrôle pour la télémaintenance et les mises à jour à distance. Lors d’expérimentations conduites dans des mines souterraines pour couper tous les signaux réseau externes, les experts ont comparé ces véhicules à des modèles néerlandais. Si ces derniers ne disposaient pas de fonctionnalités de mise à jour sans fil, les bus Yutong conservaient une connexion active exposant les véhicules à des interventions non sollicitées.

De leur côté, les autorités danoises se sont également penchées sur ces faiblesses d’infrastructure. Selon une analyse publiée par The Guardian, le retrait de la carte SIM du bus permettrait de bloquer l’extinction à distance, mais couperait simultanément le véhicule de l’ensemble de ses systèmes d’exploitation embarqués. L’agence de protection civile danoise a souligné que la présence de capteurs connectés, de GPS et de caméras internes constitue autant de portes d’entrée exploitables pour perturber la circulation des véhicules.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord
👁️

Analyse

L’achat de bus électriques chinois par les transports zurichois ravive les inquiétudes sur la cybersécurité et la souveraineté des données, dans la lignée des alertes déjà levées en Norvège et au Danemark. Faute d’offres européennes compétitives, le choix d’équipements étrangers s’impose, mais pose une question de fond. Le risque est-il véritablement moindre en se tournant vers des technologies américaines, qu’il s’agisse de véhicules ou d’avions de chasse, face aux accès distants dans nos réseaux stratégiques ? La réponse reste complexe tant que l’Europe n’aura pas consolidé sa propre filière industrielle.

Marc Barbezat
Marc Barbezat
Éditeur de DCOD — Cyber, IA & Tech

Une conformité sous surveillance pour le marché zurichois

Face aux réactions suscitées par la controverse en Suisse, la régie des transports zurichois affirme avoir pris toutes les précautions nécessaires dans son appel d’offres. La ville a engagé une enveloppe de 17 millions de francs suisses pour acquérir vingt bus électriques, dont huit fournis par la filiale française de Yutong et douze par Daimler. L’attribution vise à garantir l’exploitation d’ici 2027 sans subir les désagréments passés liés aux défaillances de batteries et de climatisation.

Pour rassurer le public, la régie rappelle que l’homologation impose le respect strict du règlement UNECE R15 encadrant la protection contre les cyberattaques. Comme le détaille une couverture de Le Temps, des tests d’intrusion menés par des spécialistes en sécurité sont programmés afin de contrôler les interfaces ouvertes. Le constructeur assure quant à lui que les données d’exploitation restent chiffrées et hébergées en Allemagne pour les seuls besoins de maintenance.

La présence croissante d’équipements sous contrôle distant pose des défis de sécurité majeurs pour les réseaux de transport. La recherche d’un équilibre entre souveraineté numérique et contraintes budgétaires demeure le défi central de la modernisation des infrastructures.

Questions fréquentes sur la cybersécurité des bus Yutong

Comment les bus Yutong peuvent-ils être désactivés à distance ?

Les véhicules intègrent des sous-systèmes connectés à internet permettant au constructeur d’effectuer des mises à jour logicielles et des diagnostics à distance. Si cet accès télécom facilite la maintenance, il crée également un canal exploitable pour envoyer des commandes d’arrêt non autorisées aux calculateurs du véhicule.

Quelle est la réaction du constructeur Yutong face aux inquiétudes de sécurité ?

Le fabricant affirme se conformer rigoureusement aux réglementations locales et aux normes internationales de cybersécurité comme la norme UNECE R15. L’entreprise indique que l’ensemble des données collectées est chiffré et stocké sur des serveurs situés en Allemagne uniquement pour des opérations de maintenance.

Comment la ville de Zurich protège-t-elle ses nouveaux bus contre les cyberattaques ?

Les transports publics zurichois imposent des exigences de sécurité obligatoires lors des procédures d’achat, accompagnées de tests d’intrusion réalisés par des experts indépendants. Ces contrôles visent à vérifier la perméabilité des interfaces ouvertes et la robustesse des systèmes embarqués avant la mise en service des véhicules.

Pour approfondir le sujet

Bus Yutong : des failles permettent un arrêt à distance depuis l’étranger

Bus Yutong : des failles permettent un arrêt à distance depuis l’étranger

dcod.ch

Les autorités norvégiennes découvrent des failles dans les bus Yutong. Ces failles permettent l'arrêt à distance, suscitant l'inquiétude sur les dépendances technologiques. Lire la suite

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • bus électriques
  • UNECE R15
  • VBZ
  • Yutong
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
Lire l'article

Surveillance numérique : le PFPDT encadre les soins en Suisse

Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Des idées de lecture recommandées par DCOD

Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café