Faits marquants de la semaine
- Selon Google Threat Intelligence Group, des cybercriminels et des acteurs soutenus par des États conçoivent des systèmes « agentiques » capables d’agir seuls : scanner des cibles, résoudre des échecs et récupérer des identifiants.
- La technique ClickFix, basée sur un site compromis et un faux CAPTCHA incitant à coller une commande dans Windows ou macOS, s’est largement diffusée : elle est désormais adoptée par de nombreux opérateurs de malware.
- Après le vol de près de 4 000 bitcoins sur le Liquid Network le dimanche 6 septembre, 3 400 ont été renvoyés le lendemain selon les registres publics ; environ 600 bitcoins n’ont pas été restitués.
- Des chercheurs ont démontré un ver WeChat « zero-click » (sans action de l’utilisateur) via un appel entrant : il pouvait détourner un compte en quelques secondes, même sans décrocher. Tencent indique avoir bloqué l’exploit.
La semaine met en évidence des attaques qui misent sur l’automatisation, l’ingénierie sociale et des chaînes d’exploitation difficiles à détecter. Google décrit l’usage d’agents d’intelligence artificielle capables d’opérer de façon autonome, tandis que GreyNoise attribue à une campagne automatisée la compromission d’au moins 440 serveurs PaperCut. Plusieurs scénarios reposent sur la tromperie des utilisateurs, comme ClickFix (faux CAPTCHA) ou l’usurpation du support informatique via Microsoft Teams, et des offres d’emploi factices sur LinkedIn pour déployer des RAT. D’autres sujets touchent aux risques sur les messageries (WeChat), aux VPN Android, à une porte dérobée intégrée à HAProxy, ainsi qu’à l’écosystème crypto (Liquid, Trezor) et à Claude.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 14 actualités à retenir cette semaine

Google met en garde contre le déploiement d'agents d'IA par des pirates informatiques dans des attaques autonomes.
Les cybercriminels et les pirates informatiques soutenus par des États ne se contentent plus d'utiliser l'IA comme simple assistant de programmation ou de recherche ; ils développent désormais des systèmes autonomes capables d'analyser les cibles, de diagnostiquer les… Lire la suite
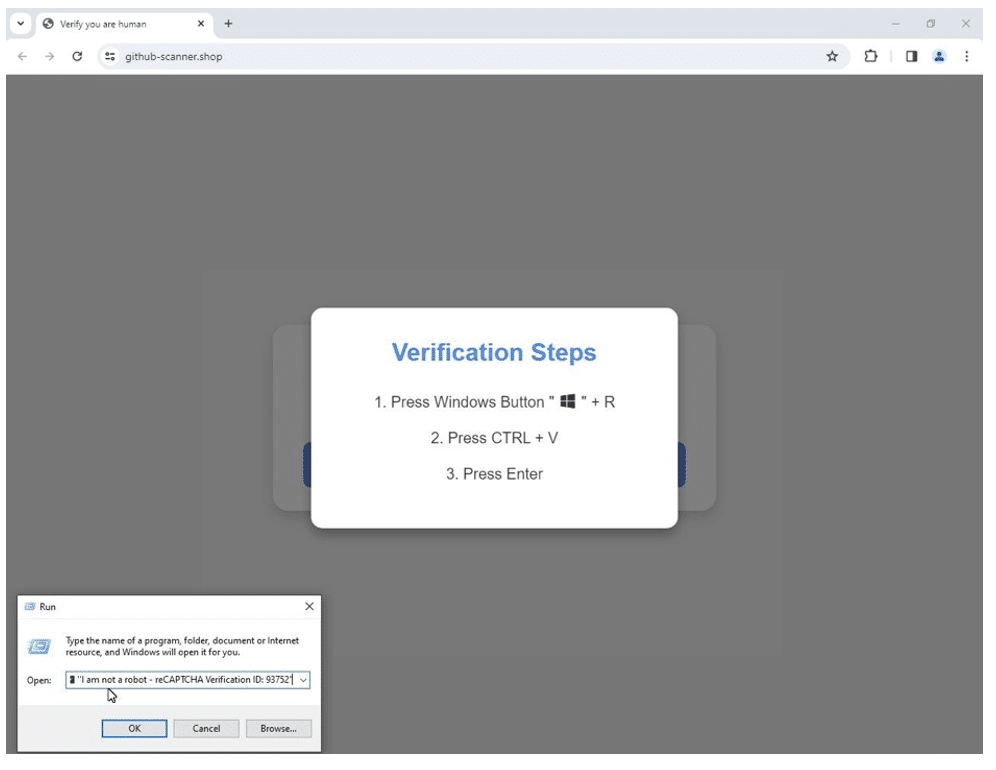
Les attaques ClickFix infectant les PC et les Mac deviennent virales
Il n'y a pas si longtemps, les attaques ClickFix étaient rares. Désormais, cette technique est devenue courante, les attaquants exploitant sa simplicité et son efficacité pour infecter les utilisateurs de PC et de Mac. Il suffit d'un… Lire la suite
Les pirates de Liquid restituent 3 400 bitcoins dérobés via une faille d'Elements, mais détiennent toujours 47 millions de dollars en BTC.
La personne qui a dérobé près de 4 000 bitcoins sur le réseau Liquid le dimanche 6 septembre en a restitué 3 400 le lendemain, selon les registres publics de Bitcoin. Environ 598,5 bitcoins n'ont pas encore été restitués…. Lire la suite
Un ver WeChat peut pirater des comptes sans que les victimes ne répondent aux appels.
Des chercheurs ont créé un ver WeChat qui se propage via les appels entrants sans intervention de l'utilisateur. Tencent a bloqué cette faille. Des chercheurs de l'université de Californie ont créé un ver WeChat capable de prendre… Lire la suite
Des pirates informatiques volent les jetons Claude des abonnés
Le mois dernier, un utilisateur de Claude a constaté que son compte consommait des jetons alors qu'il ne travaillait pas. Depuis, Anthropic a mis en garde ses utilisateurs contre les pirates informatiques. Lire la suite
Des pirates informatiques déploient des centaines d'agents d'IA pour compromettre 440 serveurs de PaperCut.
La société de renseignement sur les menaces GreyNoise a identifié une campagne d'intrusion pilotée par l'IA, probablement orchestrée par un acteur malveillant russophone, qui a compromis au moins 440 serveurs PaperCut NG/MF dans 395 organisations réparties dans… Lire la suite

Des agents d'OpenAI inondent RubyGems de 2 000 packages et exploitent un système de compilation pour l'exécution de code à distance.
Un essaim d'agents d'IA, vraisemblablement gérés en interne par OpenAI, a téléchargé plus de 2 000 paquets malveillants sur RubyGems en mai 2026, exploitant le processus de génération de la documentation de l'écosystème pour exécuter du code à… Lire la suite
Des escrocs ciblent des centaines de milliers de détenteurs de cryptomonnaies après la confirmation par Trezor d'une fuite de données chez un fournisseur de messagerie.
Il s'agit de la deuxième fuite de données touchant une entreprise dont dépend le fabricant de portefeuilles matériels de cryptomonnaies Trezor. Lire la suite
Des pirates informatiques liés à l'Iran utilisent de fausses offres d'emploi LinkedIn pour déployer des RAT NodeRabbit et PollCat.
Le groupe de cyberespionnage Mirage Kitten, lié à l'Iran, cible les ingénieurs logiciels en les contactant via de faux recruteurs sur LinkedIn et les plateformes de recherche d'emploi. Ils utilisent des évaluations de codage piégées pour déployer… Lire la suite
Des pirates informatiques liés à la Corée du Nord dissimulent une porte dérobée dans HAProxy.
Des pirates informatiques liés à la Corée du Nord ont dissimulé une porte dérobée dans HAProxy, masquant ainsi le trafic C2 et dérobant des données tout en maintenant le fonctionnement normal de l'équilibreur de charge. Ces pirates,… Lire la suite
Mullvad met en garde contre une nouvelle fuite de VPN sur Android, tandis que GrapheneOS travaille à la résolution du problème.
Mullvad a mis en garde contre une faille récemment documentée dans Android qui permet à des applications ordinaires d'envoyer du trafic en dehors d'un tunnel VPN actif, exposant potentiellement la véritable adresse IP d'un utilisateur même lorsque… Lire la suite
La chaîne d'approvisionnement alimentaire britannique menacée par des attaques hostiles
Un organisme de surveillance britannique met en garde contre les graves perturbations que pourraient engendrer les cyberattaques visant les systèmes en ligne de la chaîne d'approvisionnement alimentaire, suite aux attaques dommageables subies par Co-op et Marks u0026… Lire la suite
Des pirates informatiques se font passer pour le service d'assistance informatique sur Microsoft Teams afin de prendre le contrôle des ordinateurs des employés.
Une campagne d'intrusion menée par des humains, au cours de laquelle des attaquants exploitent la plateforme de collaboration externe Microsoft Teams pour se faire passer pour des employés du service informatique ou d'assistance, les persuader d'accorder le… Lire la suite
Des pirates informatiques russes auraient utilisé de faux CAPTCHA pour pirater des ordinateurs du gouvernement ukrainien.
Selon les chercheurs, cette attaque faisait probablement partie d'une opération plus vaste visant à voler des cryptomonnaies et des identifiants de connexion en trompant les utilisateurs grâce à une fausse vérification Google. Lire la suite
Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.