TL;DR : L’essentiel
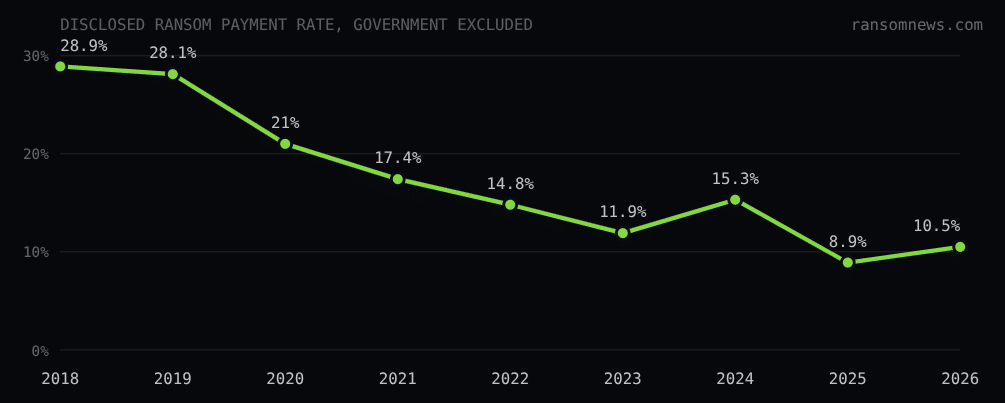
- Parmi les victimes d’une attaque dont la décision est rendue publique, la part de celles qui versent une rançon s’effrite aujourd’hui à un peu moins de 9% sur les huit premiers mois de l’année.
- Les sauvegardes immuables et la préparation technique rendent le chiffrement inopérant, réduisant l’intérêt de racheter une clé de déchiffrement auprès d’assaillants qui ne garantissent plus la non-divulgation des données volées.
- Le renforcement des réglementations aux États-Unis et au Royaume-Uni expose désormais les intermédiaires à des sanctions juridiques strictes, incitant les organisations publiques comme privées à officialiser leur refus financier.
Les attaques par ransomware ne débouchent presque plus sur une transaction financière déclarée, confirmant un tournant stratégique majeur chez les organisations ciblées. Selon une vaste analyse de Ransomnews portant sur plus de 9 500 incidents recensés entre janvier 2018 et août 2026, la proportion des victimes déclarant avoir payé est passée de plus de 29% à un peu moins de 8% en 2025. Sur les 1 748 dossiers où la prise de position est devenue publique, 1 504 entités ont rejeté l’extorsion ou restauré leurs sauvegardes sans verser un centime, contre seulement 244 paiements constatés.
Ce recul des règlements s’explique par l’amélioration concrète des mesures défensives, notamment la mise en place de copies de secours protégées contre l’écrasement qui permettent de réinstaller un parc informatique sans négocier. Les groupes d’extorsion comme Qilin, RansomHub ou Medusa ne comptent d’ailleurs aucun paiement déclaré, tandis que LockBit affiche un taux de règlement tombé sous les 9%. À l’inverse, Akira conserve une proportion plus élevée, proche de 19%, en ciblant des entreprises de taille intermédiaire avec un blocage technique complet des machines plutôt qu’un simple vol de documents.
Les exigences de conformité et les sanctions étatiques ont également transformé le versement d’une rançon en risque juridique direct pour les victimes et leurs assureurs. Les interdictions légales imposées aux organismes publics en Caroline du Nord ou au Royaume-Uni ont accéléré ce mouvement d’officialisation des refus. En parallèle, les demandes financières rejetées affichent un montant médian de 700 000 dollars, contre 250 000 dollars pour les dossiers réglés, attestant de l’abandon rapide des négociations face aux exigences monétaires démesurées des cybercriminels.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Pour approfondir le sujet

Interdiction des paiements de rançons au Royaume-Uni
Le gouvernement britannique propose d'interdire les paiements de rançongiciels dans le secteur public pour dissuader les cyberattaques et protéger les contribuables. Lire la suite

Le premier ransomware autonome piloté par une IA passe à l'action
Le premier ransomware autonome piloté par une IA capable d'attaquer des serveurs sans aide humaine marque une rupture historique pour la cybersécurité. Lire la suite

IOCTA 2026 : Europol recense plus de 120 marques de ransomware
Le rapport IOCTA 2026 d’Europol révèle une explosion du cybercrime porté par l’IA et le chiffrement, rendant les enquêtes policières plus complexes. Lire la suite
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.