
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Logo de Liquid Network sous forme de vague turquoise au centre, entouré de pièces de monnaie Bitcoin physiques sur fond de graphiques boursiers de cryptomonnaies.
    Liquid Network : un pirate restitue 3 400 bitcoins après un vol
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Qu’est-ce qu’une authentification forte

  • Marc Barbezat
  • 13 mars 2023
  • 3 minutes de lecture
OTP MFA authentification forte

L’authentification forte, également connue sous le nom d’authentification à deux facteurs (2FA), est un processus de sécurité informatique qui ajoute une couche de protection supplémentaire à l’authentification traditionnelle par mot de passe.

L’authentification forte nécessite que l’utilisateur fournisse deux preuves d’identité différentes avant d’accéder à un système ou à une application. Les deux facteurs d’authentification peuvent inclure :

  1. Un facteur de connaissance : quelque chose que l’utilisateur sait, comme un mot de passe ou une réponse à une question de sécurité.
  2. Un facteur de possession : quelque chose que l’utilisateur possède, comme un jeton de sécurité ou un téléphone portable.
  3. Un facteur d’inhérence : quelque chose que l’utilisateur est, comme la reconnaissance faciale ou la reconnaissance d’empreintes digitales.

En utilisant l’authentification forte, même si un pirate informatique obtient le mot de passe d’un utilisateur, il ne pourra pas accéder au compte sans également fournir le deuxième facteur d’authentification. Cela rend l’accès non autorisé beaucoup plus difficile et renforce considérablement la sécurité des comptes en ligne.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Pour se protéger contre des risques bien réels

L’authentification forte est utilisée pour se protéger contre divers risques de sécurité informatique, notamment :

  1. L’usurpation d’identité : Les attaquants peuvent utiliser des techniques d’ingénierie sociale pour obtenir les mots de passe des utilisateurs, mais avec l’authentification forte, ils ne peuvent pas accéder aux comptes sans le deuxième facteur d’authentification.
  2. Les attaques de phishing : Les attaquants peuvent envoyer des courriers électroniques de phishing qui semblent provenir de sources fiables pour inciter les utilisateurs à divulguer leurs mots de passe. L’authentification forte offre une protection supplémentaire contre ces attaques, car l’utilisateur doit fournir un deuxième facteur d’authentification pour accéder au compte.
  3. Les attaques par force brute : Les attaquants peuvent utiliser des logiciels automatisés pour essayer de deviner les mots de passe des utilisateurs. L’authentification forte rend ces attaques beaucoup plus difficiles car l’utilisateur doit fournir un deuxième facteur d’authentification qui ne peut pas être deviné.
  4. Les attaques par hameçonnage : Les attaquants peuvent utiliser des techniques d’hameçonnage pour obtenir les informations d’identification des utilisateurs. L’authentification forte réduit considérablement les risques liés à ces attaques car l’utilisateur doit fournir un deuxième facteur d’authentification qu’il est peu probable que les attaquants puissent obtenir.

En utilisant l’authentification forte, les entreprises et les personnes peuvent donc renforcer considérablement leur sécurité en ligne et réduire les risques liés aux attaques informatiques.

Des solutions qui évoluent

Il existe plusieurs solutions d’authentification forte actuellement disponibles sur le marché. Voici quelques-unes des principales solutions :

  1. Jetons de sécurité : Les jetons de sécurité sont des dispositifs matériels qui génèrent des codes à usage unique qui sont nécessaires pour se connecter à un système. Les jetons de sécurité peuvent être des clés USB, des cartes à puce ou des appareils mobiles dédiés.
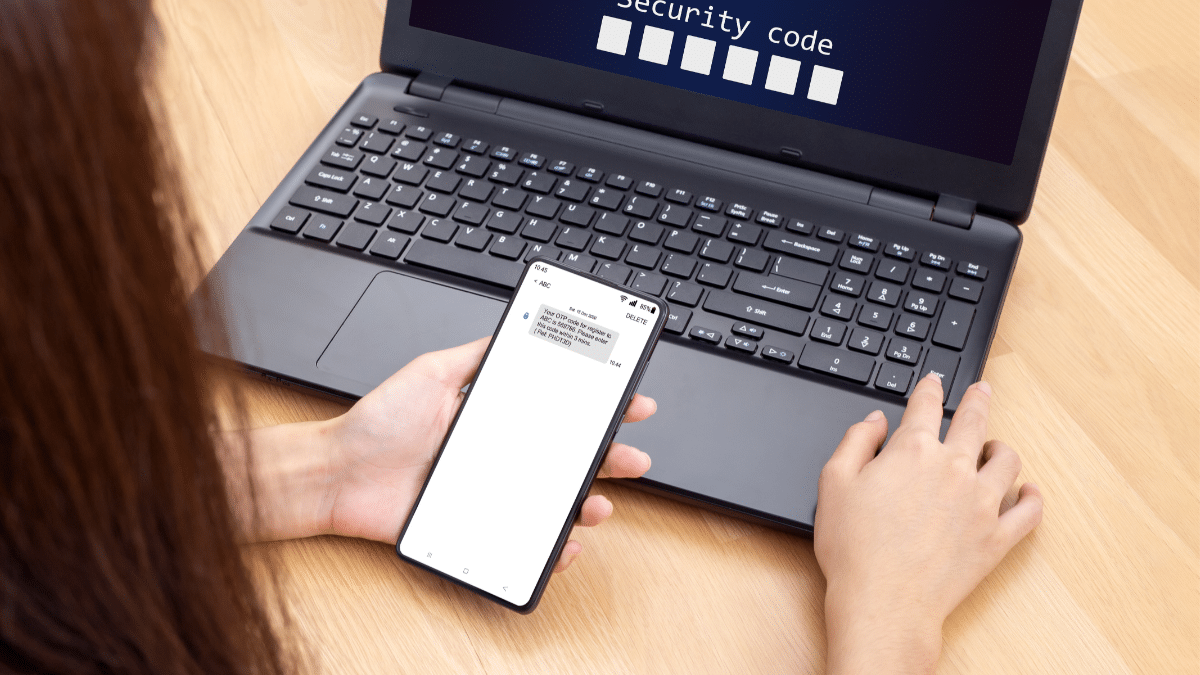
  2. Authentification par SMS : L’authentification par SMS consiste à envoyer un code d’authentification à un téléphone portable de l’utilisateur via un message texte. L’utilisateur doit ensuite saisir ce code pour accéder au système.
  3. Applications d’authentification mobile : Les applications d’authentification mobile permettent aux utilisateurs de recevoir des codes à usage unique directement sur leur smartphone ou leur tablette.
  4. Biométrie : L’authentification biométrique utilise la reconnaissance faciale, la reconnaissance d’empreintes digitales, la reconnaissance vocale ou d’autres caractéristiques physiques uniques pour identifier les utilisateurs.

En ce qui concerne les évolutions à venir, la tendance est à la généralisation de l’utilisation de l’authentification forte, en particulier avec l’adoption croissante de l’Internet des objets (IoT) et de l’authentification sans mot de passe. De nouvelles technologies d’authentification continue, basées sur la reconnaissance comportementale, sont également en développement, ainsi que l’authentification multi-facteurs basée sur l’intelligence artificielle. L’objectif est de rendre l’authentification plus pratique, plus fiable et plus sûre, tout en minimisant les obstacles pour les utilisateurs et les coûts pour les entreprises.

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • authentification
  • authentification forte
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café





