DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Renforcez la sécurité de vos accès initiaux : un rempart essentiel contre les ransomwares

  • Marc Barbezat
  • 19 novembre 2023
  • 2 minutes de lecture
Une alerte contre les ransomwares
Le FBI prévient des nouvelles méthodes d’attaques et souligne la nécessité de sécuriser les accès initiaux, proposant 4 mesures pour augmenter la résilience contre les ransomwares.

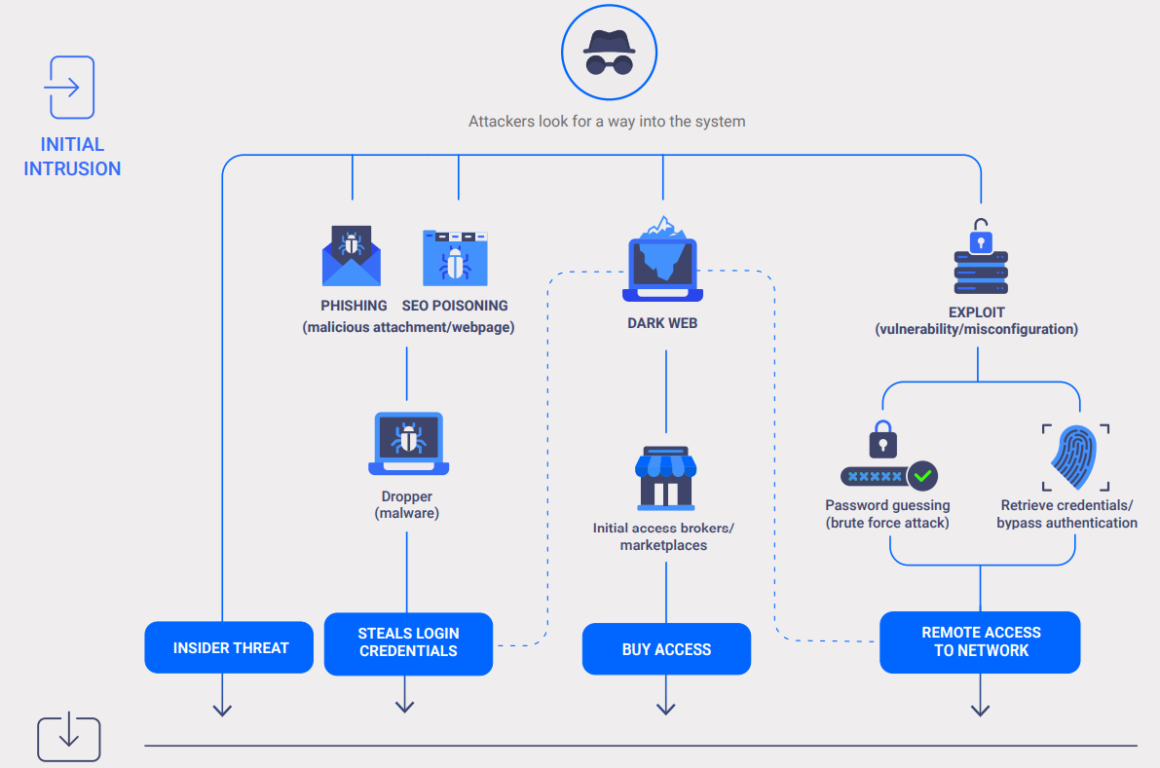
Comme l’a rapporté Europol récemment, les techniques d’attaques se perfectionnent. La protection des accès initiaux revêt aujourd’hui un caractère urgent pour toutes les industries. Dans son analyse, 4 chemins initiaux d’attaque sont clairement identifiés:
image
source: EUROPOL SPOTLIGHT – CYBER-ATTACKS: THE APEX OF CRIME-AS-A-SERVICE

De son côté, le Bureau fédéral d’enquête (FBI) confirme l’importance à donner à la protection des accès initiaux et a publié une note de sécurité à l’intention de l’industrie privée pour améliorer la résilience globale face aux attaques de rançongiciels.

Elle propose en particulier les 4 mesures d’atténuation suivantes:

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord
  1. La préparation à faire face aux cyberincidents est cruciale. Il est essentiel de conserver des sauvegardes hors ligne des données, qui doivent être chiffrées et immuables. Les organisations doivent évaluer minutieusement la posture de sécurité de tous les fournisseurs tiers et enquêter sur toute activité suspecte liée à ceux-ci.
  2. La gestion de l’identité et des accès est primordiale. Tous les comptes avec des connexions basées sur des mots de passe doivent se conformer aux normes du National Institute of Standards and Technology (NIST) en matière de création et de gestion de la politique des mots de passe. Une authentification multi-facteurs solide et anti-hameçonnage doit également être requise pour les services, en particulier les courriers électroniques, les VPN et les comptes ayant accès à des systèmes critiques. Les comptes utilisateur disposant de privilèges administratifs doivent être vérifiés et les contrôles d’accès doivent être configurés selon le principe du moindre privilège.
  3. Les contrôles et l’architecture de sécurité jouent un rôle crucial. La segmentation du réseau doit être mise en œuvre pour prévenir la propagation des logiciels de rançon. Des outils de surveillance réseau doivent être utilisés pour identifier, détecter et enquêter sur les activités anormales au sein d’un réseau. De plus, un logiciel antivirus doit être installé et régulièrement mis à jour sur tous les hôtes, et l’utilisation du protocole Bureau à distance (RDP) doit être étroitement surveillée.
  4. La gestion des vulnérabilités et des configurations est essentielle pour les organisations. Il est impératif de maintenir tous les systèmes d’exploitation, logiciels et micrologiciels à jour en installant régulièrement les correctifs de sécurité recommandés. Une attention particulière doit être accordée aux vulnérabilités répertoriées dans le catalogue des vulnérabilités exploitées connues de l’Agence de cybersécurité et de sécurité des infrastructures (CISA). En plus de cela, il est également conseillé de désactiver les ports inutilisés, d’ajouter une bannière d’email aux messages externes et de désactiver les activités, les autorisations de ligne de commande et de script. Ces mesures contribuent à renforcer la sécurité globale de l’organisation.

    Pour en savoir plus

    https://www.aha.org/system/files/media/file/2023/11/bi-tlp-clear-pin-ransomware-actors-continue-to-gain-access-through-third-parties-and-legitimate-system-tools-11-7-23.pdf

    FBI Warns of Emerging Ransomware Initial Access Techniques

    The FBI notification advises how to protect against the growing targeting of third-party vendors and services

    (Re)découvrez également:

    Europol investigue les nouvelles tactiques des cyberattaques

    Cette veille vous a fait gagner du temps ?
    Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

    ☕ Offrir un café
    Etiquettes
    • FBI
    • ransomware
    Marc Barbezat

    Fondateur et éditeur de DCOD - Restons en contact !

    A lire également
    Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
    Lire l'article

    Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

    Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
    Lire l'article

    Agents IA : OpenAI détaille la compromission de Hugging Face

    Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
    Lire l'article

    Agents IA : la persuasion double le succès des attaques

    Des idées de lecture recommandées par DCOD

    Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

    Les fondamentaux de la cybersécurité: Comprendre et appliquer les principes essentiels

    À l’ère du numérique, la sécurité informatique est un enjeu crucial pour toute organisation.Sécurité des systèmes et des réseaux, du cloud, des applications, sécurité défensive et offensive, piratage psychologique…

    📘 Voir sur Amazon

    La cybersécurité pour les Nuls, 2ème édition

    Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

    📘 Voir sur Amazon

    Hacking pour débutant: Le guide complet pour débuter en cybersécurité

    La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

    📘 Voir sur Amazon

    🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

    💡

    Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
    Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

    DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
    • Marc Barbezat
    • À propos de DCOD / Contact
    • Politique de confidentialité
    Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

    Saisissez vos mots-clés de recherche et appuyez sur Entrée.

    DCOD reste gratuit grâce à vous
    Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
    Offrir un café ☕
    ☕

    Soutenir la veille DCOD

    DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
    Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

    ☕ Offrir un café