DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

L’OFCS alerte contre l’espionnage des emails professionnels

  • Marc Barbezat
  • 31 décembre 2024
  • 3 minutes de lecture
S'inscrire à la newsletter DCOD.CH
▾ Sommaire
Comprendre les attaques BEC : une menace pour les entreprisesImpacts des attaques BEC : pertes financières et espionnage industrielÉtude de cas : une attaque BEC déjouée en SuisseComment se protéger des attaques BEC : bonnes pratiques essentiellesPour en savoir plus(Re)découvrez également:
L’OFCS alerte sur l’augmentation des attaques BEC ciblant les entreprises suisses, mettant en péril leurs données et leurs finances.

L’Office fédéral de la cybersécurité (OFCS) met en garde contre une augmentation des attaques ciblant les messageries professionnelles des entreprises suisses.

Ces attaques, connues sous le nom de compromission de messagerie d’entreprise (Business E-Mail Compromise, BEC), exploitent la confiance inhérente à ces canaux de communication pour exfiltrer des données sensibles ou détourné des fonds.

Comprendre les attaques BEC : une menace pour les entreprises

Les entreprises utilisent couramment les courriels pour communiquer avec leurs clients, gérer des projets, discuter des paiements et établir des modalités de livraison. Cependant, cette pratique peut exposer ces organisations à des attaques ciblées.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les cybercriminels exploitent les informations accessibles pour orchestrer des attaques connues sous le nom de « Business E-Mail Compromise » (BEC), ou compromission de messagerie d’entreprise. Ces attaques visent principalement à extraire des informations sensibles ou à détourner des fonds.

Impacts des attaques BEC : pertes financières et espionnage industriel

Les conséquences des attaques BEC peuvent être considérables et dépendent des objectifs des cybercriminels. Une des formes les plus courantes consiste à falsifier des factures, modifiant les informations relatives aux bénéficiaires des paiements. Cela permet aux fraudeurs de détourner directement des fonds, souvent avec des pertes importantes pour les victimes. Ces attaques peuvent toucher diverses entreprises, quel que soit leur secteur d’activité, rendant la menace omniprésente.

D’autres formes d’attaques ciblent des informations stratégiques, telles que des données techniques ou de recherche. Ces informations peuvent être exploitées par des concurrents pour combler un retard technologique ou développer un avantage concurrentiel. Par ailleurs, des projets en cours ou des offres commerciales peuvent également être visés, permettant à des attaquants d’évincer une entreprise sur un marché ou d’obtenir des contrats préférentiels au détriment de la victime. Ces stratégies montrent l’ampleur des dommages possibles et la complexité des enjeux en matière de cybersécurité.

Étude de cas : une attaque BEC déjouée en Suisse

Les cybercriminels commencent généralement par tenter d’accéder à la messagerie d’une personne clé de l’entreprise, comme un responsable comptable, un chef de projet ou un membre de la direction. Ces informations sont souvent accessibles sur les sites web de l’entreprise ou via des plateformes professionnelles comme LinkedIn. Une fois une cible identifiée, celle-ci reçoit un courriel d’hameçonnage demandant de saisir ses identifiants. Si ces étapes réussissent, les escrocs peuvent établir des règles de redirection des courriels, leur permettant d’intercepter discrètement les communications.
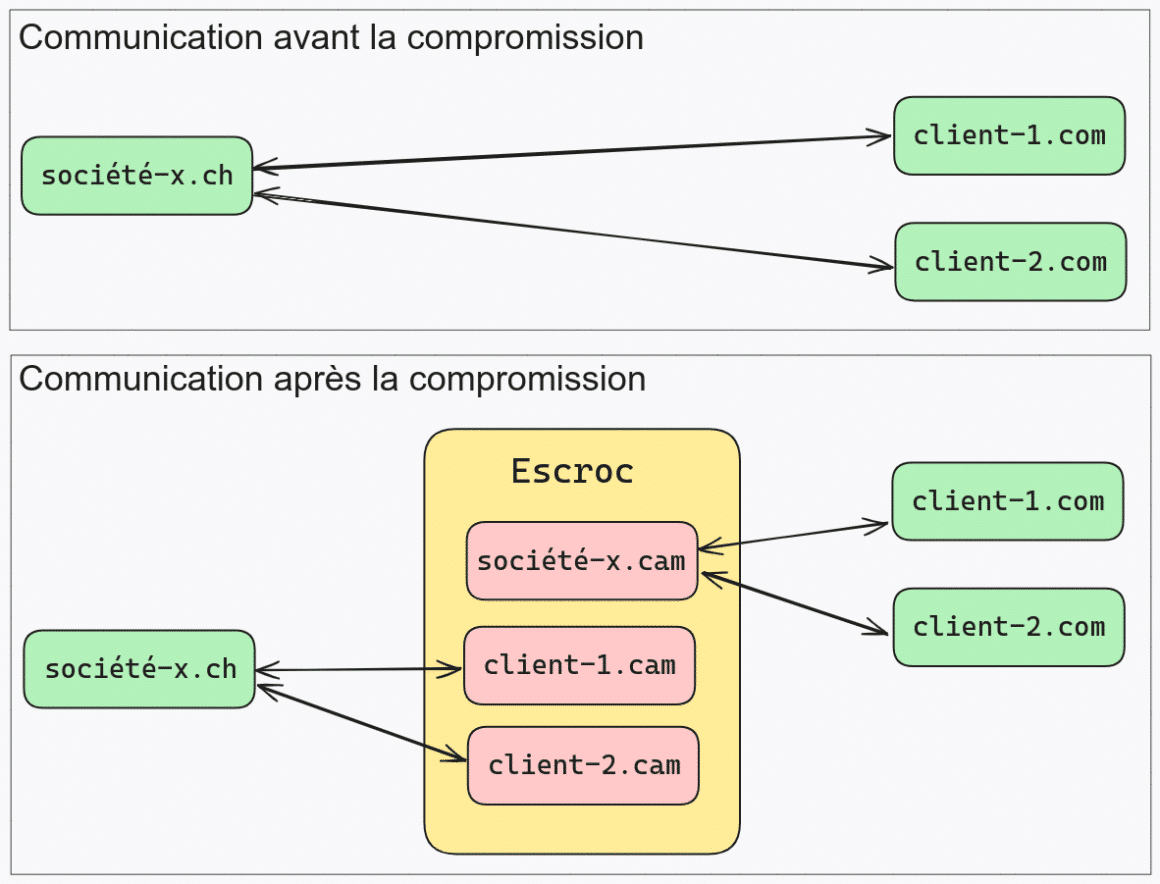
Schéma de compromission BEC (source OFCS)

Dans un cas signalé, les fraudeurs ont enregistré des domaines similaires à ceux des entreprises et de leurs clients en utilisant le domaine .cam, au lieu du .com habituel. Cette manipulation subtile permet de créer des confusions, facilitant ainsi l’interception des échanges entre l’entreprise et ses clients. Les escrocs peuvent alors envoyer et recevoir des courriels frauduleux, se faisant passer pour une partie ou l’autre dans les échanges.

Malgré la rareté de ces cas, plusieurs mécanismes permettent de les détecter et de limiter leurs conséquences. Des incohérences dans les informations échangées peuvent être remarquées par d’autres employés ou grâce à des communications téléphoniques parallèles. Les administrateurs système vigilants peuvent également identifier des connexions suspectes provenant d’adresses IP inhabituelles. Dans le cas signalé, ces contrôles ont permis d’éviter des conséquences graves.

Comment se protéger des attaques BEC : bonnes pratiques essentielles

Pour minimiser les risques liés aux attaques BEC, il est crucial de mettre en place des mesures de prévention et de détection adaptées. Voici quelques recommandations essentielles :

  • Signaler les tentatives ou cas de compromission à la police.
  • Sensibiliser les employés occupant des postes clés à cette variante d’escroquerie.
  • Activer l’authentification à deux facteurs sur les comptes de messagerie.
  • Limiter l’accès aux comptes à des adresses IP spécifiques, ou utiliser un VPN.
  • Vérifier régulièrement les règles de redirection des comptes de messagerie.
  • Confirmer les modifications de paiements par téléphone avant de les valider.

Pour en savoir plus

Semaine 50 : Espionnage des messageries professionnelles

17.12.2024 – En tant qu’entreprise, on entretient constamment le contact avec ses clients, souvent par courriel. Demandes et réalisations de projets, attribution de mandats, modalités de paiement et de livraison : de nombreux échanges se déroulent par l’intermédiaire de ce canal…
Lire la suite sur Actualité OFCS
S'inscrire à la newsletter DCOD.CH

(Re)découvrez également:

Alerte de l’OFCS : Attention aux faux CAPTCHA et Maliciels!

L’OFCS met en garde contre de faux CAPTCHA utilisés par des cybercriminels pour infecter les utilisateurs avec des maliciels.
Lire la suite sur dcod.ch
Alerte de l'OFCS : Attention aux faux CAPTCHA et Maliciels!

Alerte de l’OFCS contre de fausses lettres envoyées au nom de MétéoSuisse

Les autorités suisses alertent sur une fraude impliquant de faux courriers de MétéoSuisse. Ils incitent à télécharger une application malveillante ciblant les appareils Android.

Lire la suite sur dcod.ch
Alerte de l'OFCS contre de fausses lettres envoyées au nom de MétéoSuisse

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.


☕ Contribuer aux frais
Etiquettes
  • BEC
  • OFCS
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité Nouvelle Génération

Cybersécurité Nouvelle Génération: Défendre Contre les Attaques Intelligentes grâce à l'IA

Dans un paysage numérique dominé par des menaces en constante évolution, les stratégies traditionnelles de cybersécurité ne suffisent plus. Cybersecurity Next-Generation est votre guide incontournable pour comprendre et mettre en œuvre l'intelligence artificielle comme arme stratégique dans la lutte contre les cyberattaques intelligentes et adaptatives.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café