DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
    Cybersécurité maritime : des tankers vulnérables en pleine mer
  • des données sécurisées et protégées des hackers
    Alertes zero-day : 16 vulnérabilités critiques du 21 septembre 2026 (dont Apple)
  • Une photo prise avec un effet de flou de bougé pour suggérer le mouvement montre deux membres du personnel de santé en uniformes médicaux bleus poussant rapidement un brancard transportant un patient le long d'un couloir éclairé d'un établissement de soins. Le logo dcod.ch vert clair est visible dans le coin inférieur droit.
    Surveillance numérique : le PFPDT encadre les soins en Suisse
  • Lignes de code informatique bleues et lumineuses sur fond noir, illustrant le concept de vibe coding et ses enjeux de sécurité informatique, avec le logo dcod.ch visible dans le coin inférieur droit.
    Cybersécurité : 16 actualités majeures du 20 septembre 2026 (dont ENISA)
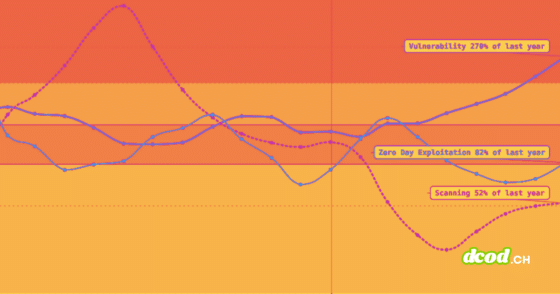
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Analyses / Rapports cybersécurité
  • Failles / vulnérabilités

Cybersécurité : la Suisse sécurise sa chaîne d’approvisionnement

  • Marc Barbezat
  • 8 mai 2025
  • 3 minutes de lecture
La sécurité de la chaîne d'approvisionnement pour la Confédération suisse
▾ Sommaire
L’impératif de sécurité dès la phase d’appel d’offresLa chaîne d’approvisionnement sous haute surveillanceUne surveillance adaptée aux niveaux de risqueUne gouvernance centralisée pour plus de cohérencePour en savoir plus(Re)découvrez également:
La Confédération suisse renforce sa stratégie d’achat pour mieux protéger ses infrastructures face aux cybermenaces liées à la chaîne d’approvisionnement.

En 2023, la cyberattaque contre le prestataire Xplain a dévoilé les failles critiques de la chaîne d’approvisionnement informatique de la Confédération. Cet événement a poussé les autorités à repenser en profondeur leur stratégie. Résultat : un rapport clé remis par le Secrétariat d’État à la politique de la sécurité (SEPOS), détaillant les mesures concrètes à adopter pour mieux encadrer les fournisseurs et les prestataires informatiques.

L’impératif de sécurité dès la phase d’appel d’offres

La première leçon tirée de l’affaire Xplain est claire : la sécurité de l’information ne doit pas être une réflexion a posteriori. Selon le SEPOS, tout commence avec l’évaluation des besoins par le service demandeur. C’est dès cette phase que les exigences de sécurité doivent être définies avec précision et intégrées dans les documents d’appel d’offres.

Faute d’une coordination rigoureuse entre le service demandeur et le service d’achat, les exigences critiques peuvent être mal formulées, voire omises. Une fois le contrat signé, rattraper ces lacunes peut s’avérer complexe, coûteux, voire impossible. D’où l’importance de fixer les paramètres de sécurité dès le début, en lien étroit avec les standards de la loi sur la sécurité de l’information.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

La chaîne d’approvisionnement sous haute surveillance

Les cybermenaces ne s’arrêtent pas à la porte du prestataire principal. Le rapport souligne que les services publics reposent souvent sur des chaînes d’approvisionnement complexes, aux ramifications parfois internationales. Chaque maillon peut devenir une brèche potentielle.

Ainsi, les exigences de sécurité doivent s’étendre à l’ensemble de cette chaîne. Cela inclut les sous-traitants et les composants techniques provenant de l’étranger. La vision cloisonnée de la sécurité doit être remplacée par une approche systémique, où chaque élément de la chaîne est soumis à une évaluation rigoureuse.

Le rapport préconise des clauses contractuelles explicites qui imposent aux fournisseurs de transmettre les exigences de sécurité à leurs sous-traitants, avec possibilité pour l’adjudicateur d’exclure certains partenaires ou de s’opposer à leur implication.

Une surveillance adaptée aux niveaux de risque

Pour concilier efficacité, droits fondamentaux et efficience économique, le SEPOS propose une gradation des méthodes de surveillance selon quatre niveaux de risque. Pour les contrats très sensibles (ex. : traitement d’informations classifiées « secret »), les audits complets, les SMSI certifiés, et les visites sur site s’imposent. Pour les contrats moins critiques, des autodéclarations ou des certificats suffisent.

Cette logique repose sur une approche basée sur les risques, alignée avec la LSI et les normes ISO 27001. Le rapport fournit un tableau de correspondance entre catégories de risque et instruments à utiliser (audits, visites, SMSI, autodéclarations).

Une gouvernance centralisée pour plus de cohérence

Le service spécialisé de la Confédération pour la sécurité de l’information joue un rôle central dans cette nouvelle approche. Rattaché au SEPOS, il a pour mission d’assurer une gouvernance uniforme sur l’ensemble du système de la Confédération.

Il offre conseils, évaluations techniques et juridiques, et peut intervenir en soutien des projets dès leur phase de conception. En facilitant la coordination entre les entités acheteuses et les services techniques, il renforce la cohérence des exigences et la maîtrise des risques tout au long du cycle de vie d’un projet.

Le rapport recommande aussi la création d’un pool d’auditeurs internes à l’administration, pour mutualiser les compétences et rationaliser les contrôles. Il souligne également les limites de l’externalisation de la surveillance, en raison du monopole de la puissance publique et du respect des droits fondamentaux.

En filigrane, une idée forte se dégage : la cybersécurité des fournisseurs ne peut être assurée sans une responsabilité pleine et entière de l’adjudicateur tout au long de la chaîne. Chaque décision d’achat engage la sécurité de l’État.

Pour en savoir plus

Sécurité dans les acquisitions de la Confédération : le SEPOS présente des mesures

Le Conseil fédéral a chargé le Secrétariat d’État à la politique de la sécurité (SEPOS) d’établir un état des lieux sur la sécurité de la chaîne d’approvisionnement au regard de la loi sur la sécurité de l’information. Le service spécialisé…
Lire la suite sur sepos.admin.ch
La sécurité de la chaîne d'approvisionnement pour la Confédération suisse

(Re)découvrez également:

L’Administration fédérale analyse la sécurité des contrats avec ses prestataires externes

A la suite de plusieurs cyberincidents, la Suisse a révisé ses contrats avec des services IT externes, révélant que des ajustements sont nécessaires pour 600 d’entre eux

Lire la suite sur dcod.ch
L'Administration fédérale analyse la sécurité des contrats avec ses prestataires externes

Cyberattaque Xplain : le Conseil fédéral fait le point

Lors de sa séance du 19 février 2025, le Conseil fédéral a été informé de l’avancement des mesures qu’il avait décidées suite à la cyberattaque contre Xplain

Lire la suite sur dcod.ch
Cyberattaque Xplain : le Conseil fédéral fait le point

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • fournisseur
  • Suisse
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
Lire l'article

À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles

DCOD Clonage vocal par IA laccent regional trompe la mefiance
Lire l'article

Clonage vocal par IA : l’accent régional trompe la méfiance

Logo Microsoft aux carrés de couleur vive devant un ordinateur portable affichant des cadenas numériques de cybersécurité en surimpression bleue.
Lire l'article

Patch Tuesday : record historique de 974 correctifs Microsoft

Des idées de lecture recommandées par DCOD

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café