DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Graphique comparatif de ZeroDayClock.com montrant l'évolution des vulnérabilités, de l'exploitation zero-day et du scanning entre 2025 et 2026, avec un bandeau vertical 'À DÉCOUVRIR' et le logo dcod.ch.
    À découvrir : Zero Day Clock, le site qui mesure l’effondrement du temps d’exploitation des failles
  • DCOD Clonage vocal par IA laccent regional trompe la mefiance
    Clonage vocal par IA : l’accent régional trompe la méfiance
  • Logos d'Anthropic, SpaceXAI et OpenAI incrustés sur fond bleu devant un ordinateur portable affichant une interface d'intelligence artificielle.
    Anthropic, OpenAI et SpaceXAI s’accordent pour freiner l’IA
  • Illustration pour la veille cybercriminalité et crypto : une paire de menottes en métal repose sur un clavier d'ordinateur au premier plan. En arrière-plan sombre, une silhouette de hacker encapuchonné fait face à un réseau lumineux d'icônes de cryptomonnaies interconnectées, incluant les symboles du Bitcoin et de l'Ethereum, dans des teintes bleues et rouges.
    Coups de filet & sanctions : 11 opérations contre la cybercriminalité du 18 septembre 2026 (dont Xinbi Guarantee)
  • Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
    Ransomware : moins de 10 % des victimes paient maintenant une rançon
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • Biens communs cybersécurité

Grands événements : renforcer la cybersécurité face à la montée des cybermenaces

  • Marc Barbezat
  • 23 mai 2025
  • 3 minutes de lecture
Spectacle et cybermenaces
▾ Sommaire
Des cyberattaques opportunistes qui misent sur la visibilitéMesures prioritaires : les fondamentaux de la cyberrésilienceBonnes pratiques complémentaires pour éviter l’incidentPour en savoir plus(Re)découvrez également:
Grands événements et forte visibilité amplifient les risques cyber. Neuf mesures clés permettent d’anticiper les attaques et d’assurer la résilience des systèmes critiques.

Menaces DDoS, activisme numérique, ciblage médiatique : les grands événements internationaux comme l’Eurovision s’accompagnent souvent de risques cyber accrus.

Le Concours Eurovision de la Chanson attire chaque année des millions de spectateurs, mais aussi l’attention de cybercriminels et d’hacktivistes. Dans ce contexte, l’Office fédéral de la cybersécurité (OFCS) redouble de vigilance. Ces grands rendez-vous, qui concentrent infrastructures critiques, flux médiatiques et enjeux politiques, deviennent des cibles stratégiques dans le cyberespace. Alors que les motivations varient — de la perturbation idéologique à la recherche de visibilité —, les mesures à mettre en œuvre restent constantes.

Des cyberattaques opportunistes qui misent sur la visibilité

Les grands événements offrent un contexte propice aux cyberattaques, notamment par déni de service (DDoS). Ce type d’offensive, fréquemment employé par des hacktivistes, consiste à saturer un site ou un service en ligne pour le rendre inaccessible. L’objectif n’est pas toujours de voler des données mais de frapper fort en termes de visibilité médiatique. L’Eurovision n’échappe pas à cette logique : organisateurs, partenaires, plateformes de diffusion et infrastructures associées peuvent être visés.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les grands événements offrent un contexte propice aux cyberattaques, notamment par déni de service (DDoS). Ce type d’offensive, fréquemment employé par des hacktivistes, consiste à saturer un site ou un service en ligne pour le rendre inaccessible. L’objectif n’est pas toujours de voler des données mais de frapper fort en termes de visibilité médiatique. L’Eurovision n’échappe pas à cette logique : organisateurs, partenaires, plateformes de diffusion et infrastructures associées peuvent être visés.

Dans son document officiel, l’OFCS met en garde contre cette intensification des menaces durant les périodes de forte exposition. Même en l’absence de signes d’attaque imminente, la préparation est essentielle. D’où l’importance de suivre un ensemble de mesures prioritaires pour prévenir les cyberincidents.
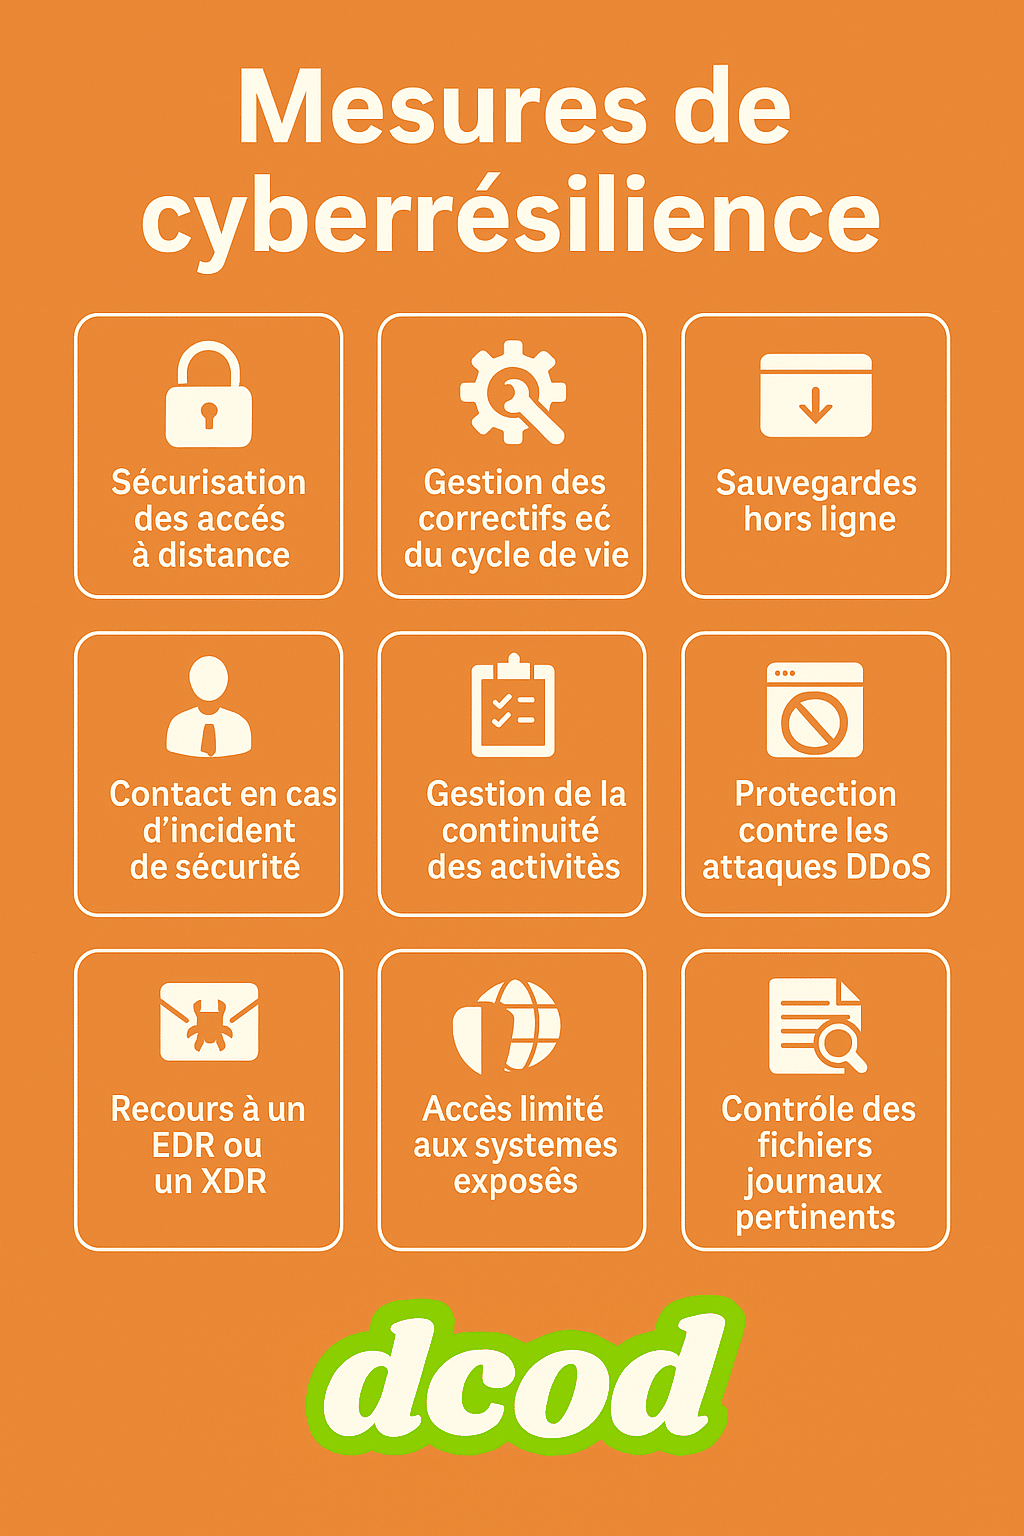
Infographie DCOD - 9 mesures clés de cyberrésilience
Infographie DCOD – 9 mesures clés de cyberrésilience

Mesures prioritaires : les fondamentaux de la cyberrésilience

Certaines pratiques sont considérées comme des standards à appliquer systématiquement, notamment lors d’événements à forte audience. L’OFCS en rappelle les principales :

1. Sécurisation des accès à distance
Tous les accès à distance aux réseaux internes (VPN, RDP, messagerie, plateformes collaboratives) doivent être protégés par une authentification multifactorielle (MFA). Cela concerne également les accès fournisseurs ou prestataires.

2. Gestion des correctifs et cycle de vie
Les mises à jour critiques doivent être appliquées sous 24 heures, en particulier sur les systèmes exposés à Internet. Les logiciels obsolètes doivent être déconnectés ou isolés en zone séparée.

3. Sauvegardes hors ligne
Les sauvegardes doivent suivre un schéma de rotation (quotidienne, hebdomadaire, mensuelle) et être conservées hors ligne, en lieu sûr. L’utilisation de supports WORM est recommandée.

Bonnes pratiques complémentaires pour éviter l’incident

Outre les mesures de base, l’OFCS rappelle plusieurs recommandations qui viennent renforcer la posture de cybersécurité :

4. Définition d’un point de contact en cas d’incident
Un responsable sécurité doit être désigné et facilement joignable, via une publication de contact conforme à la norme security.txt.

5. Plan de continuité d’activité
Identifier les fonctions critiques et les dépendances numériques permet de maintenir les opérations en mode dégradé. Les rôles et chaînes de communication doivent être clarifiés.

6. Protection anti-DDoS
Les applications et services accessibles en ligne doivent être protégés via des solutions anti-DDoS. En cas de doute, se rapprocher de son hébergeur ou fournisseur Internet.

7. Détection des comportements suspects
L’usage d’outils EDR ou XDR sur les postes clients et serveurs permet d’identifier rapidement des activités anormales.

8. Limitation des accès aux systèmes exposés
Il est préférable de restreindre l’accès aux systèmes critiques via des mécanismes de filtrage géographique ou de listes d’adresses IP autorisées.

9. Surveillance des journaux de sécurité
Une lecture régulière des logs (antivirus, VPN, proxys, etc.) permet de détecter précocement les signaux faibles. Toute alerte doit être traitée sans délai.

L’OFCS rappelle que toute activité suspecte peut et doit être signalée via son formulaire officiel.

Pour en savoir plus

Cyberrésilience : un enjeu clé pour les grands événements et conférences internationales

09.05.2025 – Les grands événements, comme les manifestations ou les conférences internationales, sont souvent des cibles privilégiées pour les cyberattaques. À l’approche du Concours Eurovision de la Chanson (ESC), l’Office fédéral de la cybersécurité (OFCS) anticipe des tentatives de perturbation…
Lire la suite sur ncsc.admin.ch
Front - Rapport 2024 sur la mise en œuvre de la CSN (source OFCS)

(Re)découvrez également:

Alerte de l’OFCS: Évitez les arnaques aux célébrités sur Internet

L’OFCS observe une augmentation des arnaques en ligne utilisant des célébrités pour promouvoir des investissements frauduleux et convaincre les victimes.

Lire la suite sur dcod.ch
Alerte de l'OFCS: Évitez les arnaques aux célébrités sur Internet

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • grands événements
  • OFCS
  • Suisse
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Graphique en barres avec flèche descendante sur fond de clavier d'ordinateur et de billets de banque, illustrant la chute des paiements de rançons après une attaque de ransomware
Lire l'article

Ransomware : moins de 10 % des victimes paient maintenant une rançon

Rue commerçante européenne avec des passants, superposée au drapeau russe, illustrant les opérations en zone grise en Europe.
Lire l'article

OTAN : la Russie multiplie les attaques en zone grise en Europe

Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Des idées de lecture recommandées par DCOD

Page frontale du livre Cybersécurité: Le guide du débutant

Cybersécurité: Le guide du débutant

Si vous voulez un guide étape par étape sur la cybersécurité, plus un cours gratuit complet sur la sécurité en ligne, plus un accès à une formidable communauté de hackers, ce livre est pour vous !

📘 Voir sur Amazon
Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café