DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
  • Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
    Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents
  • Illustration de cybersécurité montrant un hacker tapant sur un ordinateur portable avec un masque blanc symbolisant l'anonymat, illustrant comment les arnaques dopées à l'IA permettent au crime de changer d'échelle à travers le code informatique et les fraudes numériques.
    Ransomwares & piratages : 17 cyberattaques d’ampleur du 8 septembre 2026 (dont Pegasus)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Les dernières cyberattaques (24 juin 2025)

  • Marc Barbezat
  • 24 juin 2025
  • 4 minutes de lecture
DCOD attaque - Personne de dos portant une capuche, assise devant plusieurs écrans affichant des lignes de code dans une salle sombre, illustrant une cyberattaque ou une activité de piratage informatique dans un environnement de cybersécurité.
▾ Sommaire
Le résumé de la semaineLes cyberattaques de la semaine(Re)découvrez la semaine passée:
Voici la synthèse des principales cyberattaques annoncées la semaine passée.

Le résumé de la semaine

Cette semaine, un record a été battu en matière d’attaques par saturation de service (DDoS). L’entreprise Cloudflare a bloqué une offensive atteignant un pic de 7,3 térabits par seconde.

En Iran, la banque publique Sepah a été visée par un groupe de pirates soutenant Israël, appelé Predatory Sparrow. Le site web et les services bancaires ont été mis hors ligne, causant de fortes perturbations. Cette action s’inscrit dans un contexte de conflit plus large entre les deux pays, où la guerre informatique prend une place croissante.

Le groupe de cyberespionnage chinois surnommé Salt Typhoon est soupçonné d’avoir piraté les systèmes de Viasat, une entreprise spécialisée dans les communications par satellite. Cette opération s’inscrit dans une série d’attaques ciblant des opérateurs télécoms aux États-Unis et ailleurs. Ces cyberattaques cherchent souvent à s’implanter discrètement dans les réseaux sensibles, afin de pouvoir frapper ultérieurement en cas de crise internationale.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Le groupe Lazarus, lié à la Corée du Nord, est accusé d’avoir volé l’équivalent de 11 millions de dollars en cryptomonnaies sur la plateforme taïwanaise BitoPro. Ce vol s’ajoute à une longue série d’attaques similaires, qui permettent au régime nord-coréen de financer ses activités malgré les sanctions internationales.

Une autre campagne d’attaque vise les utilisateurs de la plateforme Discord. Des criminels ont réutilisé d’anciens liens d’invitation pour attirer les victimes sur de faux serveurs, leur faisant télécharger des logiciels malveillants. Les victimes sont principalement des passionnés de jeux vidéo ou d’actifs numériques.

Sur les téléphones Android, un virus appelé Godfather utilise désormais une technique avancée appelée « virtualisation ». Il crée un faux environnement pour tromper les applications bancaires et intercepter les identifiants de connexion. Cette méthode rend la détection de l’attaque particulièrement difficile.

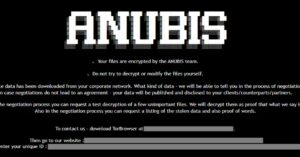
Un nouveau ransomware, nommé Anubis, inquiète les experts. Contrairement aux autres, il ne se contente pas de bloquer les fichiers pour exiger un paiement : il peut aussi les effacer définitivement, même après avoir reçu la rançon. Ce comportement radical rend la récupération des données impossible.

Enfin, des assureurs américains sont visés par un groupe de cybercriminels connu sous le nom de Scattered Spider. Ces attaquants se spécialisent dans l’ingénierie sociale, c’est-à-dire l’art de manipuler des employés pour accéder aux systèmes internes. Leur nouvelle cible : les équipes de support technique, souvent moins sensibilisées mais essentielles.

Les cyberattaques de la semaine

Le géant des télécommunications Viasat a été piraté par les pirates chinois de Salt Typhoon.

L’entreprise de communications par satellite Viasat est la dernière victime du groupe de cyberespionnage chinois Salt Typhoon, qui a déjà piraté les réseaux de plusieurs autres fournisseurs de télécommunications aux États-Unis et dans le monde. […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Le géant des télécommunications Viasat a été piraté par les pirates chinois de Salt Typhoon.

Cloudflare bloque une attaque DDoS record de 7,3 Tbps contre un fournisseur d’hébergement

Cloudflare affirme avoir atténué une attaque par déni de service distribué (DDoS) record en mai 2025, qui a culminé à 7,3 Tbps, ciblant un fournisseur d’hébergement. […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Cloudflare bloque une attaque DDoS record de 7,3 Tbps contre un fournisseur d'hébergement

La plateforme d’échange BitoPro relie les pirates informatiques de Lazarus à un vol de cryptomonnaies de 11 millions de dollars

La bourse de cryptomonnaies taïwanaise BitoPro affirme que le groupe de pirates informatiques nord-coréen Lazarus est à l’origine d’une cyberattaque qui a conduit au vol de 11 000 000 $ de cryptomonnaies le 8 mai 2025. […]
Lire la suite sur Latest news and stories from BleepingComputer.com
La plateforme d'échange BitoPro relie les pirates informatiques de Lazarus à un vol de cryptomonnaies de 11 millions de dollars

Cloudflare déjoue une attaque DDoS record de 7,3 Tbit/s

En mai 2025, Cloudflare a neutralisé avec succès la plus grande attaque par déni de service distribué (DDoS) jamais enregistrée, atteignant un pic impressionnant de 7,3 térabits par seconde. Cet assaut volumétrique, qui a duré moins d’une minute mais a généré 37,4 téraoctets de trafic, a été bloqué de manière autonome par…
Lire la suite sur Cyber Insider
Cloudflare déjoue une attaque DDoS record de 7,3 Tbit/s

Le malware Android Godfather utilise désormais la virtualisation pour détourner les applications bancaires

Une nouvelle version du malware Android « Godfather » crée des environnements virtuels isolés sur les appareils mobiles pour voler les données de compte et les transactions des applications bancaires légitimes. […]
Lire la suite sur Latest news and stories from BleepingComputer.com
Le malware Android Godfather utilise désormais la virtualisation pour détourner les applications bancaires

La banque iranienne Sepah perturbée par une cyberattaque revendiquée par un groupe de hackers pro-israéliens

Le site web de la Bank Sepah est hors ligne suite à l’attaque revendiquée par un groupe d’hacktivistes contre la banque publique iranienne. Le groupe, connu sous le nom de Predatory Sparrow (ou Gonjeshke Darande en persan), a déclaré dans un message publié sur les réseaux sociaux mardi matin avoir « détruit… »
Lire la suite sur CyberScoop
La banque iranienne Sepah perturbée par une cyberattaque revendiquée par un groupe de hackers pro-israéliens

Des pirates informatiques ont détourné une invitation Discord pour injecter des liens malveillants qui fournissent AsyncRAT

Des cybercriminels ont développé une campagne d’attaque sophistiquée qui exploite le système d’invitation de Discord pour diffuser des logiciels malveillants dangereux, notamment des chevaux de Troie d’accès à distance AsyncRAT et des logiciels de vol de cryptomonnaies. La campagne exploite des codes d’invitation Discord expirés et des techniques d’ingénierie sociale pour rediriger…
Lire la suite sur Cyber Security News
Des pirates informatiques ont détourné une invitation Discord pour injecter des liens malveillants qui fournissent AsyncRAT

Le ransomware Anubis crypte et efface les fichiers, rendant la récupération impossible même après paiement

Une nouvelle souche de rançongiciel a été découverte, capable de chiffrer et d’effacer définitivement des fichiers, un développement qualifié de « double menace rare ». « Ce rançongiciel dispose d’un mode « effacement », qui efface définitivement les fichiers, rendant ainsi…
Lire la suite sur The Hacker News
Le ransomware Anubis crypte et efface les fichiers, rendant la récupération impossible même après paiement

Google met en garde contre des attaques d’araignées dispersées ciblant les équipes de support informatique des compagnies d’assurance américaines

Le célèbre groupe de cybercriminalité connu sous le nom de Scattered Spider (alias UNC3944), qui a récemment ciblé plusieurs détaillants britanniques et américains, a commencé à cibler de grandes compagnies d’assurance, selon Google Threat Intelligence Group (GTIG). « Google Threat Intelligence Group est désormais au courant… »
Lire la suite sur The Hacker News
Google met en garde contre des attaques d'araignées dispersées ciblant les équipes de support informatique des compagnies d'assurance américaines

(Re)découvrez la semaine passée:

Les dernières cyberattaques (17 juin 2025)

Découvrez les principales cyberattaques repérées cette semaine du 17 juin 2025
Lire la suite sur dcod.ch
Les dernières cyberattaques (17 juin 2025)

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.


☕ Je participe
Etiquettes
  • attaque ciblée
  • Banque
  • crypto-vol
  • cyberespionnage
  • cybersécurité
  • DDoS
  • données sensibles
  • ingénierie sociale
  • malware Android
  • ransomware
  • télécom
  • virtualisation
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon
Page frontale du livre Les Secrets du Darknet

Les Secrets du Darknet

Écrit par DarkExplorer, un ancien hacker repenti, ce guide complet vous offre une plongée fascinante dans les coulisses du Darknet, ainsi que les outils et les techniques nécessaires pour naviguer en toute sécurité dans cet univers souvent dangereux et mystérieux.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




