
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Pertes / vols de données
  • Législation cybersécurité

LinkedIn et IA : comment bloquer l’utilisation de vos données

  • Marc Barbezat
  • 1 octobre 2025
  • 2 minutes de lecture
DCOD LinkedIn qui aspire des donnees
▾ Sommaire
Désactiver l’option de partage de données pour l’IAA lire aussi (pour la culture générale à propos de la protection des données personnelles sur les clouds américains)Privatim : pas de cloud SaaS international pour données publiques sensibles
LinkedIn utilise désormais vos données personnelles pour entraîner son IA. Tutoriel étape par étape pour désactiver cette option (opt-out) dès maintenant.

LinkedIn, le réseau social de Microsoft, a annoncé qu’il commencera à utiliser les données de ses utilisateurs pour former ses modèles d’intelligence artificielle à partir du 3 novembre 2025. Cette décision concerne les utilisateurs aux États-Unis, dans l’UE, au Royaume-Uni et en Suisse.

L’objectif est d’améliorer des fonctionnalités telles que l’algorithme et la réécriture de texte avec l’IA, ainsi que de faciliter la recherche de candidats pour les recruteurs. Cependant, ce changement soulève des préoccupations en matière de confidentialité, car les utilisateurs doivent désactiver eux-mêmes cette option par défaut pour empêcher l’utilisation de leurs données.

Désactiver l’option de partage de données pour l’IA

Selon PCWorld, LinkedIn a mis en place une option appelée « Data for Generative AI Improvement », activée par défaut, qui permet l’utilisation des données des utilisateurs à des fins de formation de l’IA. Les données concernées proviennent de profils publics et de publications, mais excluent les messages privés et les entrées cachées. Pour désactiver cette option, les utilisateurs doivent se rendre dans les paramètres de confidentialité de LinkedIn et désactiver l’option correspondante. Il est important de noter que toute donnée déjà utilisée pour la formation ne peut pas être récupérée rétroactivement. LinkedIn a informé ses utilisateurs de ce changement par e-mail, leur donnant ainsi la possibilité de prendre des mesures pour protéger leur vie privée avant que cette politique ne prenne effet.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Comme le détaille Malwarebytes, Microsoft, qui a investi massivement dans OpenAI, souhaite utiliser les données de LinkedIn pour améliorer les capacités des modèles de langage. Les utilisateurs sont automatiquement inscrits dans ce programme, ce qui signifie que leurs données seront utilisées jusqu’à ce qu’ils choisissent de se retirer. Cette approche soulève des questions éthiques et de confidentialité, car elle repose sur le « consentement implicite », plutôt que sur un choix explicite de la part des utilisateurs. De plus, le partage de données s’étend à des informations personnelles telles que les noms, les photos, les expériences professionnelles, les compétences et les publications, ce qui pourrait avoir des implications significatives sur la vie privée des utilisateurs.
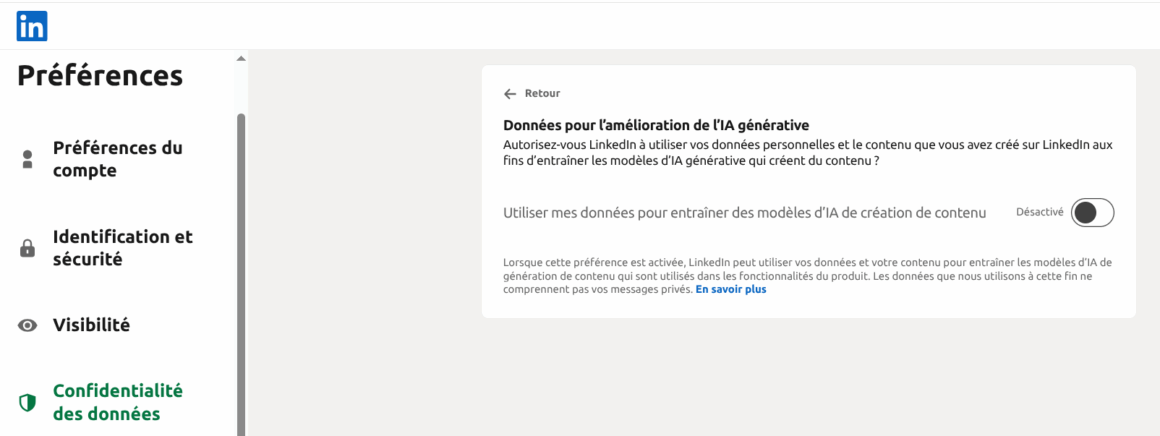
LinkedIn : option pour Données pour l’amélioration de l’IA générative

Les informations collectées incluent des données de profil, des activités de flux et des engagements publicitaires. L’UE, l’EEE, la Suisse, le Canada et Hong Kong sont également concernés par cette mise à jour des conditions d’utilisation de LinkedIn. Les utilisateurs dans ces régions ont jusqu’au 3 novembre 2025 pour désactiver cette option, sinon leurs données seront partagées avec Microsoft et ses affiliés pour montrer des publicités plus personnalisées et pertinentes. Les utilisateurs sont encouragés à revoir leurs paramètres de confidentialité et à supprimer les publications sensibles pour minimiser l’exposition de leurs données personnelles.

A lire aussi (pour la culture générale à propos de la protection des données personnelles sur les clouds américains)

Privatim : pas de cloud SaaS international pour données publiques sensibles

Privatim estime que les organes publics ne devraient pas confier des données sensibles ou secrètes à des SaaS internationaux, sauf chiffrement sous clé exclusive.
Lire la suite sur dcod.ch
Privatim : pas de cloud SaaS international pour données publiques sensibles

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • confidentialité
  • cybersécurité
  • données
  • IA
  • linkedin
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
Lire l'article

IDScan confirme le vol de 153 millions de permis de conduire

Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
Lire l'article

Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP

Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Des idées de lecture recommandées par DCOD

Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café



