
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
    Menaces & IA : 15 dérives et avancées clés du 16 septembre 2026 (dont OpenAI)
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes
  • À la une

WrtHug : 50 000 routeurs ASUS détournés dans une opération globale d’espionnage

  • Marc Barbezat
  • 24 novembre 2025
  • 3 minutes de lecture
Un routeur blanc à antennes sur fond rose avec une silhouette noire de hacker symbolisant un détournement potentiel du réseau.
brève actu
Exploitant des vulnérabilités non corrigées, WrtHug transforme des milliers de routeurs ASUS en un réseau d’espionnage distribué potentiellement pour des acteurs malveillants potentiellement liés à la Chine.

Les routeurs domestiques ASUS, souvent négligés en matière de sécurité, sont au cœur d’une vaste campagne d’espionnage mondial. L’opération WrtHug, révélée par l’équipe STRIKE de SecurityScorecard, a compromis environ 50 000 routeurs à travers le monde.

Cette attaque, qui exploite des vulnérabilités connues, met en lumière les risques liés aux appareils en fin de vie (EoL) et souligne l’importance d’une vigilance constante en matière de cybersécurité.

Vulnérabilités ciblées et méthodes d’attaque sophistiquées
Rapport complet de l'Operation WrtHug (source SecurityScorecard)
Rapport complet de l’Operation WrtHug (source SecurityScorecard)

L’opération WrtHug se concentre principalement sur les routeurs ASUS WRT, utilisant des failles de sécurité connues sous le nom de « Nth day vulnerabilities ». Ces failles, bien que publiquement connues, n’ont pas été corrigées sur les appareils en fin de vie, rendant ces derniers vulnérables. Parmi les vulnérabilités exploitées, on trouve les CVE-2023-41345, CVE-2023-41346, et CVE-2023-41347, avec un score de 8,8 sur l’échelle de gravité CVSS, selon la STRIKE team de SecurityScorecard. Ces failles permettent aux attaquants de prendre le contrôle total des appareils, les intégrant ainsi à un réseau mondial de routeurs infectés. Un aspect distinctif de cette campagne est l’utilisation d’un certificat TLS auto-signé avec une expiration de 100 ans, qui sert d’indicateur de compromission. Cette méthode ingénieuse permet aux chercheurs de suivre le réseau d’appareils infectés et de comprendre l’ampleur de l’opération.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les implications géopolitiques de cette attaque sont également potentiellement importantes. Il est estimé que 30 à 50 % des appareils compromis sont situés à Taïwan, avec d’autres clusters significatifs aux États-Unis, en Russie, en Asie du Sud-Est et en Europe. Ce ciblage géographique, combiné aux méthodes utilisées, rappelle d’autres campagnes attribuées à des acteurs étatiques chinois, selon Ars Technica. Les chercheurs spéculent que cette opération pourrait être liée à une autre campagne, « AyySSHush« , ciblant les mêmes vulnérabilités. Cela suggère une possible coordination entre les deux opérations, visant à établir un réseau massif d’appareils infectés pour des activités d’espionnage.
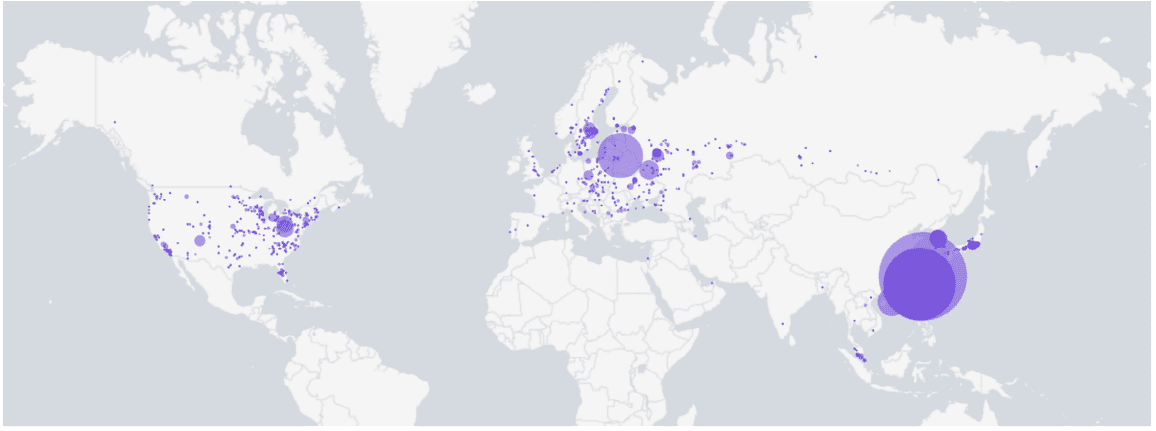
Distribution géographique des routeurs compromis dans le cadre de la campagne WrtHug (source Security Scorecard)

Les chercheurs de SecurityScorecard ont identifié que l’opération WrtHug utilise principalement le service AiCloud d’ASUS pour initialiser l’accès. Ce service, conçu pour offrir un accès distant aux réseaux domestiques, est détourné par les attaquants pour s’introduire dans les systèmes. Une fois à l’intérieur, les signes d’infection peuvent apparaître sur d’autres services des appareils compromis, indiquant une compromission plus profonde. La sophistication de cette attaque montre une évolution des méthodes des hackers, qui passent de simples attaques par force brute à des infections multi-étapes exploitant diverses vulnérabilités. Selon The Register, cette campagne illustre la nécessité pour les professionnels de la sécurité de surveiller non seulement les appareils récents, mais aussi les équipements plus anciens, souvent négligés.

Les résultats de cette enquête montrent l’importance de la mise à jour des appareils et de la surveillance proactive pour prévenir les intrusions sophistiquées parrainées par des États. L’équipe STRIKE de SecurityScorecard souligne que même si les appareils actifs sont souvent patchés, il est crucial de prendre en compte la sécurité de l’ensemble du réseau, y compris les dispositifs obsolètes.

A lire aussi

Cyberattaque : 9 000 routeurs Asus piratés via une faille critique

Une vulnérabilité critique a permis le piratage de milliers de routeurs Asus, transformés en botnet furtif par des cybercriminels très organisés.
Lire la suite sur dcod.ch
Cyberattaque : 9 000 routeurs Asus piratés via une faille critique

Des routeurs détournés en Europe pour propager des SMS de phishing

Des hackers exploitent des routeurs cellulaires pour envoyer des SMS de phishing, visant les utilisateurs européens depuis février 2022.
Lire la suite sur dcod.ch
Des routeurs détournés en Europe pour propager des SMS de phishing

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.


☕ Je participe
Etiquettes
  • ASUS
  • Chine
  • cybersécurité
  • espionnage
  • routeurs
  • vulnérabilités
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




