DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Illustration de mains menottées symbolisant l'identification par les autorités d'Allemagne des chefs des réseaux de ransomware REvil et GandCrab.
    Coups de filet & sanctions : 13 opérations contre la cybercriminalité du 4 septembre 2026 (dont INTERPOL)
  • Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
    CryptoPro : neuf vulnérabilités qui exposent les GAB
  • Des données volées par des hackers et exposées sur le darknet
    Data leaks : 15 fuites de données majeures du 3 septembre 2026 (dont Manchester Airports)
  • portail agov.ch, ordinateur portable, QR code et clé de sécurité. Crédit: Chancellerie fédérale suisse
    AGOV passe le cap des deux millions d’utilisateurs en Suisse
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 12 dérives et avancées clés du 2 septembre 2026 (dont Hugging Face)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des cantons suisses
    • Sécurité des sites web des communes suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Royaume-Uni : une cyberattaque stoppe une centrale 4 jours

  • Marc Barbezat
  • 28 août 2026
  • 4 minutes de lecture
Texte alternatif (alt) : Une main débranche une prise électrique sur fond du drapeau de l'Iran, illustrant la cyberattaque contre une centrale électrique au Royaume-Uni.
Une cyberattaque attribuée à l’Iran a mis hors service une centrale électrique au Royaume-Uni, tandis que des scripts générés par IA visent le secteur de l’eau.

TL;DR : L’essentiel

  • Une centrale électrique britannique de faible puissance a été contrainte à l’arrêt complet pendant quatre jours. Cet incident, attribué à des pirates informatiques liés au gouvernement iranien, constitue une première confirmée pour ce type d’infrastructure au Royaume-Uni.
  • Cette intrusion survient parallèlement au piratage de plus de trente installations d’eau aux États-Unis, réparties dans douze États. Les attaques ont provoqué des inondations, des pertes de pression du réseau et des consignes de faire bouillir l’eau.
  • Les autorités fédérales américaines avertissent que les pirates utilisent désormais des scripts générés par intelligence artificielle. Ces outils ciblent des automates programmables industriels Siemens S7 exposés sur Internet dans plusieurs infrastructures critiques.
▾ Sommaire
TL;DR : L’essentiel⚡ Anatomie d’un vecteur d’attaque basé sur l’IAGénération par IAScan des PLC exposésInjection d’ordresArrêt et sabotage📊 Cibles des scripts IA sur les systèmes OT🎯 Estimation officielle du risque d’attaque (UK)📈 Évolution du nombre d’incidents traités contre les infrastructures critiquesPour approfondir le sujetActualités liées

Une cyberattaque attribuée à des opérateurs liés à l’Iran a paralysé pendant quatre jours une centrale électrique au Royaume-Uni, représentant le premier incident confirmé de ce type sur le réseau énergétique britannique. Selon SecurityAffairs, le site touché est un générateur de faible envergure, non identifié par le gouvernement pour des raisons de sécurité, dont l’arrêt forcé n’a pas menacé l’approvisionnement global du pays. Le ministère de l’Énergie a rapidement pris contact avec les dirigeants du secteur pour partager des recommandations de protection, tandis que le Centre national de cybersécurité a été saisi sans faire de commentaire officiel. Le piratage n’a fait aucune victime civile et semble avoir été pensé comme une démonstration de force capable d’interrompre le fonctionnement d’un équipement stratégique.
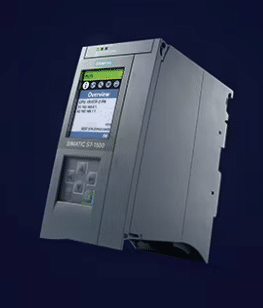
image 16
Automate programmable industriel Siemens de la gamme SIMATIC S7-1500. Crédit : Siemens.

Cette action s’inscrit dans une campagne plus vaste visant les infrastructures vitales occidentales, marquée par une série de sabotages simultanés dans le secteur de l’eau aux États-Unis. Comme l’explique The Register, des piratages engagés dès le 26 juillet 2026 ont perturbé plus de trente stations d’épuration et de distribution d’eau potable réparties dans douze États américains, provoquant des inondations et des chutes de pression aux robinets. Les agences fédérales ont constaté l’usage de scripts d’exploitation automatisés générés par intelligence artificielle. Ces programmes s’attaquent directement aux automates industriels Siemens de la gamme S7, des boîtiers électroniques reliés à Internet qui pilotent les pompes et les valves physiques des usines sans nécessiter d’intervention humaine directe.

L’utilisation de l’intelligence artificielle pour concevoir ces attaques marque une évolution concrète, en abaissant le niveau technique nécessaire pour compromettre des équipements industriels exposés. Une vice-présidente d’un centre de recherche spécialisé dans les rançongiciels a indiqué que ces offensives ciblaient une large gamme de technologies opérationnelles afin de fragiliser les services essentiels. Une évaluation des risques du gouvernement britannique estime qu’une cyberattaque d’ampleur contre ses installations nationales a une probabilité comprise entre 5% et 25%. De son côté, le directeur général de l’organisme britannique de sécurité informatique a indiqué que ses services avaient géré plus de 200 incidents visant des infrastructures critiques au cours de l’année écoulée.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord
DCOD Médias
Dossier Cybersécurité & OT

Infrastructures critiques sous tension : la menace des scripts IA

Analyse synthétique des récents sabotages ciblant les réseaux énergétiques britanniques et les installations d’eau américaines via l’exploitation automatisée des automates industriels Siemens S7.

Arrêt de centrale (UK)
4 jours

Interruption totale d’un générateur électrique britannique suite à une cyberattaque ciblée.

Sites d’eau perturbés (US)
30+

Installations de traitement des eaux impactées dans 12 États américains (inondations, baisses de pression).

Incidents NCSC traités
200+

Cyberincidents majeurs gérés contre les infrastructures nationales critiques au cours de l’année écoulée.

Probabilité d’attaque majeure
5% à 25%

Évaluation officielle du gouvernement britannique quant au risque d’une cyberattaque réussie d’ampleur.

⚡ Anatomie d’un vecteur d’attaque basé sur l’IA

L’utilisation d’intelligence artificielle pour générer des scripts d’exploitation abaisse considérablement la barrière technique et accélère la vitesse de compromission des automates programmables industriels (PLC).

1

Génération par IA

Création automatisée de scripts d’exploitation ciblés sans effort manuel massif.

2

Scan des PLC exposés

Détection d’automates Siemens S7 connectés directement à Internet sans isolation.

3

Injection d’ordres

Prise de contrôle distante des pompes, valves et modules de commande physique.

4

Arrêt et sabotage

Interruption de production d’électricité ou altération de la pression d’eau distribuée.

📊 Cibles des scripts IA sur les systèmes OT

Les attaquants privilégient la compromission de boîtiers électroniques industriels (Siemens S7) pour leur rôle critique dans le contrôle physique direct des infrastructures.

Source : Alertes conjointes FBI / CISA / NCSC

🎯 Estimation officielle du risque d’attaque (UK)

Le gouvernement britannique estime entre 5% et 25% le risque d’une cyberattaque d’ampleur réussie contre ses infrastructures stratégiques.

Source : Évaluation nationale des risques du Cabinet Office

📈 Évolution du nombre d’incidents traités contre les infrastructures critiques

La multiplication des attaques simultanées montre une nette intensification des campagnes cyber étatiques, atteignant plus de 200 incidents majeurs gérés en une seule année par le NCSC britannique.

DCOD Médias — Infographie d’actualité cybersécurité et infrastructures critiques.

Pour approfondir le sujet

Tensions USA-Iran : les réseaux de distribution d'eau ciblés

Tensions USA-Iran : les réseaux de distribution d'eau ciblés

dcod.ch

La reprise des tensions entre les États-Unis et l'Iran s'accompagne de cyberattaques ciblant plus de 30 réseaux de distribution d'eau potable au Minnesota. Lire la suite

Iran : les infrastructures critiques signalées comme cibles aux USA

Iran : les infrastructures critiques signalées comme cibles aux USA

dcod.ch

Les autorités américaines signalent que l'Iran pirate les infrastructures critiques. Le sabotage vise les secteurs de l'énergie et de l'eau aux USA. Lire la suite

Actualités liées
Mabna Institute : 17 Iraniens inculpés, 31,5 To volés
[ACTU] 24 août 2026

Mabna Institute : 17 Iraniens inculpés, 31,5 To volés

dcod.ch

Huit ans après l’acte initial, Washington relance une inculpation visant 17 Iraniens liés au Mabna Institute, accusés d’avoir siphonné 31,5 To de recherche. Lire la suite

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • automates programmables industriels
  • cyberguerre Iran
  • FBI
  • NCSC
  • Siemens S7
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Vue aérienne d'une équipe de travail sur table en bois, recouverte d'un large icône orange de crâne malveillant et d'un panneau d'avertissement.
Lire l'article

L’accès interne devient une marchandise 🤩️ sur Telegram

Des idées de lecture recommandées par DCOD

Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité Nouvelle Génération

Cybersécurité Nouvelle Génération: Défendre Contre les Attaques Intelligentes grâce à l'IA

Dans un paysage numérique dominé par des menaces en constante évolution, les stratégies traditionnelles de cybersécurité ne suffisent plus. Cybersecurity Next-Generation est votre guide incontournable pour comprendre et mettre en œuvre l'intelligence artificielle comme arme stratégique dans la lutte contre les cyberattaques intelligentes et adaptatives.

📘 Voir sur Amazon
Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un coup de pouce mensuel aide à la faire vivre et à couvrir les frais techniques.

☕ Soutenir chaque mois