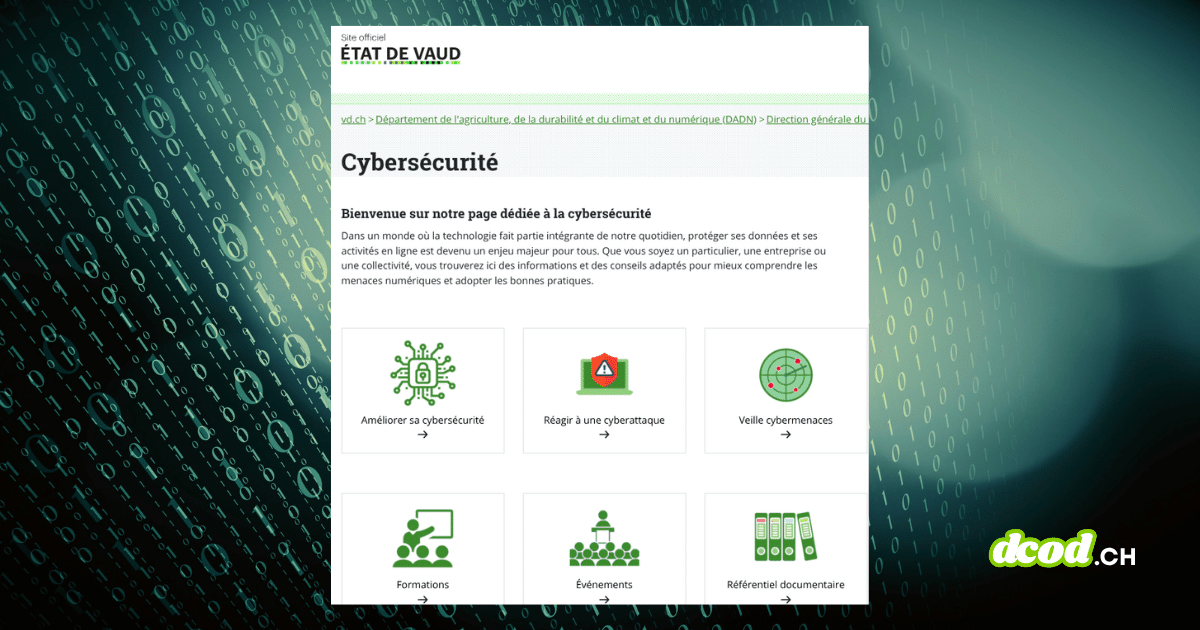
La revue mensuelle du Centre opérationnel de sécurité (SOC) de l’État de Vaud synthétise, dans un rapport public, les cyberattaques et vulnérabilités à retenir. Elle couvre aussi des tendances observées en Suisse, un focus “phishing du mois” par exemple et des recommandations, avec un rapport complet en PDF.
L’intérêt est simple : suivre l’évolution des menaces avec une vue claire sur les attaques et failles qui comptent vraiment, sans devoir mobiliser une capacité de veille dédiée. Le document est publié sous le sceau TLP:CLEAR et reste exploitable immédiatement côté opérationnel, avec des rappels concrets sur la priorisation des correctifs, la protection des accès de développement/édition logicielle et la réduction de l’exposition des services web.
Ce format convient certainement bien aux équipes sécurité et responsables SSI en entreprise qui manquent de ressources pour faire une veille régulière, mais veulent garder le fil des signaux importants.
Revue des cybermenaces : Août 2026 | État de Vaud
Exemple de la revue mensuelle rétroactive publiée par le Centre opérationnel de sécurité (SOC) est disponible.Cyberattaque contre le réseau administratif de Berlin Une attaque contre deux administrations berlinoises a entraîné l’extraction de données, avec sept jours entre le premier signalement et
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.