TL;DR : L’essentiel
- Les attaques par déni de service représentent un peu plus de 51% des incidents recensés par l’agence européenne, avec une forte concentration sur le secteur public, bien que leur impact direct demeure essentiellement temporaire.
- Le cybercrime à but lucratif constitue la menace la plus perturbatrice à court terme, touchant d’abord l’industrie manufacturière et les services aux entreprises, l’Allemagne et la France figurant parmi les pays les plus visés.
- Les opérateurs de rançongiciels privilégient désormais le vol discret de données via les canaux de contrôle (C2 – Command and Control) à un peu plus de 73%, reléguant le chiffrement pur des postes informatiques à moins de 14% des cas observés.
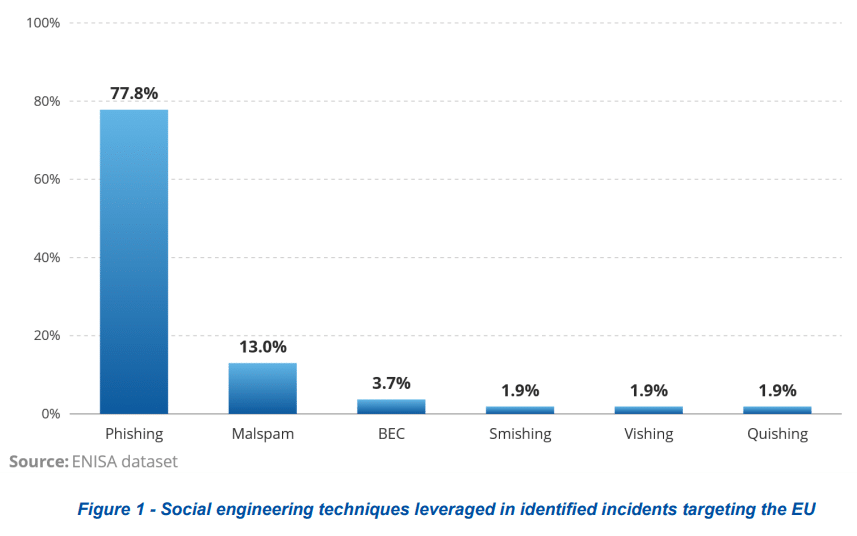
Dans son nouveau rapport ENISA sur le paysage des cybermenaces, l’agence européenne pour la cybersécurité a analysé 8 257 incidents recensés pour cartographier les attaques subies par les États membres. Comme l’indique la publication officielle de l’ENISA, les attaques par déni de service ont formé un peu plus de 51% des événements observés, devançant les accès non autorisés qui ont frôlé les 40%. Ces intrusions ont ciblé en premier lieu les administrations publiques à hauteur de près de 32%, suivies par les services aux entreprises et les transports. Les modes opératoires confirment la prépondérance de l’ingénierie sociale, où l’hameçonnage a représenté près de 78% des tactiques de manipulation, tandis que l’exploitation de vulnérabilités connues ou non corrigées a permis six compromissions sur dix lors des intrusions documentées.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Derrière cette visibilité massive des blocages de sites revendiqués par des collectifs idéologiques, la criminalité financière a provoqué les dommages opérationnels les plus lourds. Le rançongiciel et les vols de données ont particulièrement touché le secteur industriel, avec des acteurs dominants tels que Qilin, SafePay ou Akira qui ont concentré leurs frappes sur l’Allemagne, la France et l’Espagne. Les pirates ont fait évoluer leurs méthodes en abandonnant le simple verrouillage des serveurs au profit de l’exfiltration discrète vers des espaces distants, une technique constatée dans un peu plus de 73% des dossiers contre moins de 14% pour le chiffrement classique. Cette stratégie d’extorsion directe s’appuie également sur des pièges de type ClickFix, qui incitent les collaborateurs à exécuter des commandes frauduleuses sous prétexte de résoudre une erreur d’affichage.
Ces compromissions en chaîne révèlent la fragilité des dépendances numériques, où l’atteinte d’un prestataire informatique ou d’un gestionnaire de paquets répercute l’incident sur des centaines de structures clientes. Selon l’évaluation prospective, l’intégration de modèles d’intelligence artificielle avancés dans les chaînes d’attaque va abaisser les barrières à l’entrée tout en automatisant la découverte de failles de sécurité. L’expérimentation d’opérations offensives sans intervention humaine directe risque d’accroître la cadence des intrusions, compliquant encore l’identification des attaquants pour les équipes chargées de la défense des réseaux.
Pour approfondir le sujet

Rapport NIS360 2026 : l'ENISA cible les secteurs critiques
Le nouveau rapport NIS360 de l'ENISA évalue la maturité cyber des infrastructures clés de l'Union européenne afin d'orienter les actions de remédiation. Lire la suite
Cyber Resilience Act : l'ENISA ouvre le guichet unique d'alerte SRP
Depuis le 11 septembre 2026, l'ENISA impose aux fabricants de déclarer failles et incidents majeurs via le guichet unique du Cyber Resilience Act. Lire la suite
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.