TL;DR : L’essentiel
- L’opération internationale KillSwitch a permis aux forces de l’ordre de saisir le site de fuite du groupe KillSec le 30 septembre 2026, plaçant sous contrôle judiciaire au moins 110 téraoctets de données sensibles dérobées à des organisations.
- Trois arrestations provisoires et huit perquisitions ont eu lieu en Espagne, en Grèce, en Roumanie et au Royaume-Uni. L’administrateur présumé du réseau d’extorsion est un adolescent âgé de seulement 16 ans.
- Actif depuis 2024, le collectif exploitait des failles logicielles et l’intelligence artificielle pour cibler des stockages en ligne. Les autorités dénombrent environ 1 000 attaques dans le monde, dont 500 intrusions réussies.
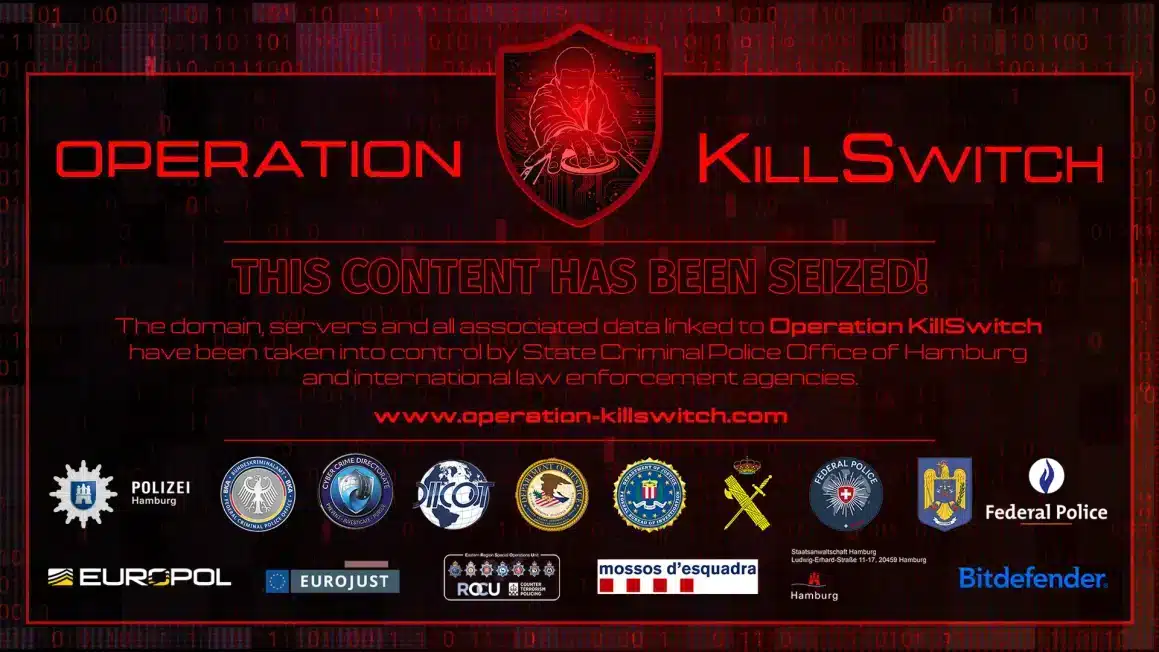
L’opération internationale KillSwitch a permis aux autorités de neutraliser l’infrastructure du rançongiciel KillSec le 30 septembre 2026, bloquant l’accès à plus de 110 téraoctets de données internes dérobées. Selon le communiqué publié par Europol, les enquêteurs ont pris le contrôle du portail d’extorsion sur le réseau Tor et redirigé les domaines vers une bannière judiciaire officielle. Cinq serveurs centraux qui hébergeaient l’infrastructure de gestion du gang et les fichiers des victimes ont été saisis. Coordonnée par le parquet et la police judiciaire de Hambourg avec l’appui d’Eurojust, cette frappe conjointe a réuni dix pays pour stopper un réseau lié à un millier d’attaques à travers le monde.
Comme le détaille SecurityAffairs, les membres du groupe ciblaient depuis 2024 des vulnérabilités logicielles et des accès mal protégés, en particulier vers des stockages cloud d’entreprises. Les pirates de KillSec téléchargeaient les documents confidentiels avant de menacer de les publier ou de les diffuser gratuitement sur Tor si la rançon n’était pas versée. L’enquête a également mis en lumière l’usage de l’intelligence artificielle pour construire l’infrastructure criminelle et identifier automatiquement des cibles vulnérables. Cette organisation s’appuyait sur une répartition précise des rôles confiés à des profils très jeunes : l’administrateur principal est un adolescent de 16 ans, aux côtés d’un développeur devenu majeur en août 2026, d’un négociateur et d’un affilié.
La phase opérationnelle pour démanteler KillSec s’est concrétisée par trois arrestations provisoires et huit perquisitions menées simultanément en Espagne, en Grèce, en Roumanie et au Royaume-Uni. Les forces de l’ordre examinent actuellement les appareils saisis et pistent les portefeuilles de cryptomonnaies pour saisir les gains illicites et identifier d’autres victimes parmi les quelque 500 intrusions réussies. L’enquête se poursuit avec l’appui technique des sociétés privées Bitdefender et Group-IB dans le cadre du cycle pluridisciplinaire européen EMPACT.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.