


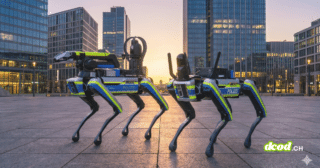


Stanford : une IA de hacking surpasse 9 experts sur 10 à moindre coût
Une expérience inédite à l'université de Stanford révèle qu'un bot d'intelligence artificielle peut désormais détecter des failles plus vite et moins cher que des professionnels.


Marc Barbezat
Éditeur de DCOD — Cyber, IA & Tech
DCOD décode l’actualité Cybersécurité, IA & Tech pour les professionnels et les passionnés du numérique.
→ En savoir plus sur DCOD et son auteurL'observatoire cybersécurité par secteur
- Cantons42 % analyses au vert23 % entités solidesVoir la carte
- Communes25 % analyses au vert5 % entités solidesVoir la carte
- Finance22 % analyses au vert12 % entités solidesVoir la carte
- Hôpitaux26 % analyses au vert4 % entités solidesVoir la carte
- Énergie21 % analyses au vert4 % entités solidesVoir la carte
- Transports18 % analyses au vert5 % entités solidesVoir la carte
Veille stratégique

Outils permanents
Passer de la veille à l’action
Les alertes officielles des CERT en continu, et une auto-évaluation pour situer votre organisation face au Cyber Resilience Act.
Veille en continu
Communiqués des CERT officiels
Alertes et actualités des CERT gouvernementaux (NCSC, ENISA, CERT-FR, CISA…), agrégées en continu. Suivre les alertes → Outil interactifÉvaluation de maturité CRA
25 questions pour situer votre PME face au Cyber Resilience Act : résultat immédiat, export PDF, aucune donnée conservée. Évaluer ma maturité →L’essentiel Cybersécurité, IA & Tech
Rejoignez la communauté DCOD. 3 fois par semaine, recevez l’essentiel des tendances Cybersécurité, IA et Tech décodées par Marc Barbezat. Pas de spam, juste de l’info.
Ou suivez le flux en temps réel :
L'analyse de l'actualité
Ransomware : l’Australie impose la déclaration obligatoire des paiements
Depuis le 30 mai, l’Australie rend obligatoire la déclaration des paiements de ransomware. Un tournant pour la transparence face aux cyberattaques.
CLOAK : quand l’art de se cacher trahit les cybercriminels
Et si se cacher devenait une signature ? CLOAK révèle les méthodes d’anonymisation pour mieux identifier les cybercriminels.
Comment l’IA révolutionne les arnaques dans les cryptomonnaies
Les escroqueries crypto exploitent l’IA pour piéger avec réalisme. Deepfakes, faux bots et phishing évoluent plus vite que les systèmes de défense.
DanaBot démantelé : un malware entre cybercrime et espionnage d’État
Le botnet DanaBot, actif depuis 2018, mêlait fraude bancaire et espionnage stratégique. Il vient d’être neutralisé par une opération internationale majeure.
Les dernières actus des cybercriminels (30 mai 2025)
Découvrez les principales actus concernant les cybercriminels pour cette semaine du 30 mai 2025
Une base de cybercriminels laisse fuiter 184 millions de mots de passe
Une base en accès libre révèle 184 millions d’identifiants volés, confirmant l’ampleur des fuites liées aux infostealers et services MaaS.
Les derniers gros vols de données (29 mai 2025)
Découvrez les pertes et vols de données de la semaine du 29 mai 2025
Cyberattaques : les animés, nouvelle arme des hackers contre la Gen Z
Des hackers exploitent la passion des jeunes pour les animés et le streaming pour diffuser malwares et phishing ciblés à grande échelle.
Opération Endgame : un coup dur aux infrastructures des rançongiciels
300 serveurs saisis et 3,5 millions d’euros confisqués : l’opération Endgame frappe le cœur des réseaux techniques du rançongiciel.