DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Analyses / Rapports cybersécurité
  • Failles / vulnérabilités

Les gestionnaires de mots de passe, la nouvelle cible des cybercriminels

  • Marc Barbezat
  • 20 février 2025
  • 3 minutes de lecture
Une mire de connexion login mot de passe
▾ Sommaire
Des méthodes d’attaque de plus en plus sophistiquéesLes bonnes pratiques pour sécuriser ses identifiantsUne menace en constante évolutionPour en savoir plus(Re)découvrez également:
Les gestionnaires de mots de passe sont de plus en plus ciblés par les cybercriminels, avec 25 % des malwares concernés en 2025.

Les gestionnaires de mots de passe, longtemps considérés comme une solution fiable pour sécuriser les identifiants numériques, sont désormais dans le viseur des cybercriminels. Selon le Red Report 2025 de Picus Security, 25 % des logiciels malveillants identifiés au cours de l’année écoulée ciblaient ces outils. Ce chiffre marque une augmentation de trois fois par rapport à l’année précédente et propulse cette technique d’attaque parmi les dix plus courantes répertoriées dans le cadre MITRE ATT&CK.

Cette évolution s’explique par une logique implacable : plutôt que de tenter d’accéder à des comptes individuels, les attaquants cherchent à s’emparer des coffres-forts numériques contenant l’ensemble des identifiants d’un utilisateur. Une fois ces informations compromises, ils disposent d’un accès illimité à de multiples services.

Des méthodes d’attaque de plus en plus sophistiquées

Les cybercriminels ne se contentent plus d’attaques basiques contre les gestionnaires de mots de passe. Ils utilisent désormais des techniques avancées pour extraire les identifiants stockés, notamment le scraping de la mémoire, la collecte de données du registre système et la compromission des magasins de mots de passe locaux et cloud.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les chercheurs de Picus Security ont identifié un nouveau type d’attaque baptisé « SneakThief », caractérisé par une approche multi-étapes, une furtivité accrue et une automatisation poussée. Ce type de malware est conçu pour contourner les défenses de sécurité, escalader les privilèges et exfiltrer des données tout en minimisant les chances de détection. La plupart des logiciels malveillants observés dans cette catégorie exécutent en moyenne une douzaine d’actions malicieuses avant d’atteindre leur objectif final.

Les bonnes pratiques pour sécuriser ses identifiants

Face à l’ampleur croissante de ces attaques, il devient essentiel d’adopter des pratiques de cybersécurité renforcées. L’un des moyens les plus efficaces consiste à associer l’utilisation d’un gestionnaire de mots de passe à l’authentification multi-facteurs (MFA). Cette approche permet d’ajouter une couche de protection supplémentaire, rendant plus difficile l’exploitation des identifiants volés.

Par ailleurs, il est impératif de ne jamais réutiliser un mot de passe, en particulier pour le compte principal du gestionnaire de mots de passe lui-même. Un mot de passe unique et robuste, combiné à une MFA, réduit considérablement le risque de compromission.

Enfin, les experts recommandent de suivre de près les nouvelles tendances en matière de cybermenaces et d’adopter des solutions de sécurité capables de détecter et de contrer les nouvelles méthodes d’attaque employées par les cybercriminels.

Une menace en constante évolution

Les gestionnaires de mots de passe, s’ils restent un outil incontournable pour sécuriser les comptes numériques, sont aujourd’hui sous une pression croissante. L’augmentation significative des attaques dirigées contre ces solutions démontre que les cybercriminels adaptent leurs stratégies pour maximiser leurs gains.
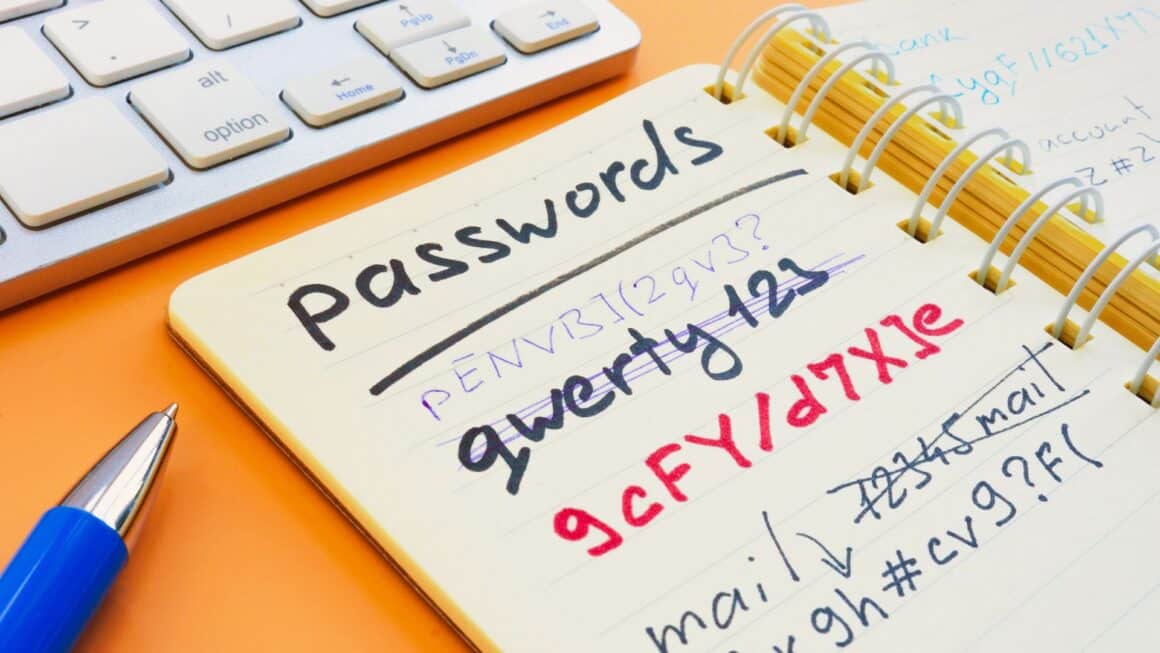
Comment se souvenir de son mot de passe sur un calepin

Pour en savoir plus

Picus Security constate une multiplication par trois des malwares ciblant les magasins de mots de passe

Rapport Picus Red 2025 : 25 % des malwares ciblent désormais les bases de données de mots de passe. Découvrez les principales techniques MITRE ATT&CK et comment stopper les menaces modernes.
Lire la suite sur picussecurity.com
Picus Security constate une multiplication par trois des malwares ciblant les magasins de mots de passe

Les pirates informatiques ciblent votre application de gestion de mots de passe

Utilisez-vous 1Password, LastPass, NordPass ou tout autre gestionnaire de mots de passe ? Vous n’êtes pas seul. Selon une étude de 2023 de Security.org , environ une personne sur trois utilise un gestionnaire de mots de passe pour sécuriser ses informations de connexion. Les gestionnaires de mots de passe facilitent la connexion à vos applications, comptes de réseaux sociaux et autres services en ligne.
Lire la suite sur mashable.com
Les pirates informatiques ciblent votre application de gestion de mots de passe

Les cybercriminels intensifient leurs attaques contre les gestionnaires de mots de passe

Selon le Red Report 2025 de Picus Security, qui a analysé plus d’un million d’échantillons de malwares au cours de l’année écoulée, un quart (25 %) de tous les malwares ciblent désormais les identifiants stockés dans les gestionnaires de mots de passe. Les chercheurs ont noté qu’il s’agissait d’une multiplication par trois par rapport à l’année précédente.
Lire la suite sur CySecurity News – Latest Information Security and Hacking Incidents
Les cybercriminels intensifient leurs attaques contre les gestionnaires de mots de passe

(Re)découvrez également:

Le NIST abandonne le principe de complexité des mots de passe

Le NIST a simplifié ses directives sur les mots de passe, abandonnant la complexité, réclamant des mots de passe longs et recommandant l’authentification multifactorielle pour renforcer la sécurité.
Lire la suite sur dcod.ch
Le NIST abandonne le principe de complexité des mots de passe

Les pires mots de passe en 2024 : La Suisse n’y échappe pas

Le rapport de NordPass de 2024 révèle que des mots de passe faibles comme « 123456 » et « password » demeurent populaires malgré les avertissements 🙁
Lire la suite sur dcod.ch
Les pires mots de passe en 2024 : La Suisse n'y échappe pas

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.

☕ Je participe
Etiquettes
  • mot de passe
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
Lire l'article

Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents

DCOD Top 10 OWASP LLM 2026 le guide refond la securite des modeles
Lire l'article

OWASP Top 10 LLM 2026 : l’IA face aux incidents réels

Utilisation d'un guichet automatique bancaire (GAB) concerné par neuf vulnérabilités du logiciel CryptoPro.
Lire l'article

CryptoPro : neuf vulnérabilités qui exposent les GAB

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre Cybersécurité : tests d’intrusion des systèmes d’informations web

Cybersécurité : tests d’intrusion des systèmes d’informations web: Le guide des vulnérabilités web

Amplifiez vos compétences en cybersécurité avec ce guide exhaustif sur le pentesting et le bug bounty ! Conçu pour les pentesters, les bug hunters, les développeurs, et en fait toute personne curieuse de plonger dans le monde fascinant de la cybersécurité.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café