DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
  • Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
    Cybersécurité maritime : des tankers vulnérables en pleine mer
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Analyses / Rapports cybersécurité

Cybermenace 2025 : l’ANSSI dresse un bilan sous haute tension

  • Marc Barbezat
  • 22 mars 2026
  • 4 minutes de lecture
Couverture du rapport ANSSI Panorama de la cybermenace 2025 par DCOD.ch. Visuel symbolisant les risques de sabotage et d'instabilité numérique avec une tour de blocs chutant sur fond de mappemonde en données binaires.
Le rapport annuel de l’ANSSI sur la cybermenace révèle 1 366 incidents confirmés en France en 2025, portés par l’espionnage étatique russe et chinois et une exfiltration de données en forte hausse.

TL;DR : L’essentiel

  • En 2025, l’ANSSI a traité 3 586 événements de sécurité, soit une baisse de près de 20 % par rapport à 2024, en grande partie due au pic artificiel créé par les Jeux Olympiques de Paris.
  • Quatre secteurs concentrent les trois quarts des incidents confirmés : l’éducation et la recherche (34 %), les collectivités et ministères (24 %), la santé (10 %) et les télécommunications (9 %).
  • Les exfiltrations de données ont augmenté significativement, passant de 130 à 196 incidents recensés, tandis que les attaques par rançongiciel sont légèrement en recul avec 128 cas confirmés.
  • Les frontières entre groupes étatiques et cybercriminels continuent de s’effacer : les uns adoptent des outils de l’écosystème criminel, les autres recourent à des pratiques typiques des services de renseignement.
▾ Sommaire
TL;DR : L’essentielL’espionnage étatique russe et chinois maintient une pression constanteLa cybercriminalité se réinvente : moins de rançongiciels, plus de vol de donnéesDes techniques toujours plus furtives qui compliquent la détection

L’année 2025 referme une période charnière pour la cybersécurité française. Le Panorama de la cybermenace publié par l’ANSSI dresse un état des lieux préoccupant, même si le volume global d’événements traités recule par rapport à 2024. Ce repli s’explique en grande partie par l’effet amplificateur des Jeux Olympiques et Paralympiques de Paris, qui avaient gonflé les chiffres de l’année précédente. La réalité structurelle, elle, reste inchangée : les attaquants sont toujours présents, organisés et actifs, avec une capacité croissante à brouiller les pistes.

L’espionnage étatique russe et chinois maintient une pression constante

Les modes opératoires attaquants associés à la Russie et à la Chine restent les plus actifs contre les intérêts français. Ces groupes — désignés par l’ANSSI sous l’abréviation MOA (modes opératoires d’attaque) — opèrent comme des unités spécialisées mandatées par des services de renseignement. Leur objectif principal est la collecte de renseignements stratégiques : accéder discrètement aux réseaux de cibles diplomatiques, industrielles ou gouvernementales, souvent des mois avant de passer à l’action.

Parmi les cas documentés en 2025, les opérateurs du groupe Salt Typhoon, associé à la Chine, ont étendu leur ciblage au-delà des télécommunications vers d’autres secteurs critiques. Le groupe Turla, lié au renseignement intérieur russe, a quant à lui ciblé des ambassades situées à Moscou en exploitant une technique dite « adversary-in-the-middle » : une forme avancée d’interception des communications qui permet non seulement d’espionner les échanges, mais aussi de manipuler les données pour préparer d’autres attaques. L’ANSSI a également observé une campagne menée par le cluster RedDelta — rattaché au groupe chinois Mustang Panda — contre plusieurs entités diplomatiques européennes dont des cibles françaises, en septembre 2025.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

La cybercriminalité se réinvente : moins de rançongiciels, plus de vol de données

Le modèle classique du rançongiciel — chiffrer les données d’une victime et réclamer une rançon — montre des signes de recul relatif. En 2025, 128 compromissions par rançongiciel ont été enregistrées, contre 141 en 2024. En revanche, les exfiltrations de données sans chiffrement progressent nettement, avec 196 incidents recensés contre 130 l’année précédente. Des groupes comme Cl0p exploitent des failles dans des logiciels très répandus pour aspirer en masse les données de centaines d’entreprises, qu’ils revendent ou utilisent à des fins de chantage.

Les souches de rançongiciel les plus actives en 2025 sont Qilin (21 % des cas), Akira (9 %) et LockBit 3.0 (5 %). Une tendance nouvelle s’observe également : des groupes étatiques habituellement cantonnés à l’espionnage ont recouru à des rançongiciels pour générer des revenus. Le groupe nord-coréen Moonstone Sleet a ainsi utilisé Qilin dans des attaques ciblées, tandis que des opérateurs associés à la Chine ont déployé les rançongiciels NailaoLocker et RA World en parallèle de leurs activités d’espionnage, brouillant encore davantage la distinction entre cybercrime et opérations d’État.
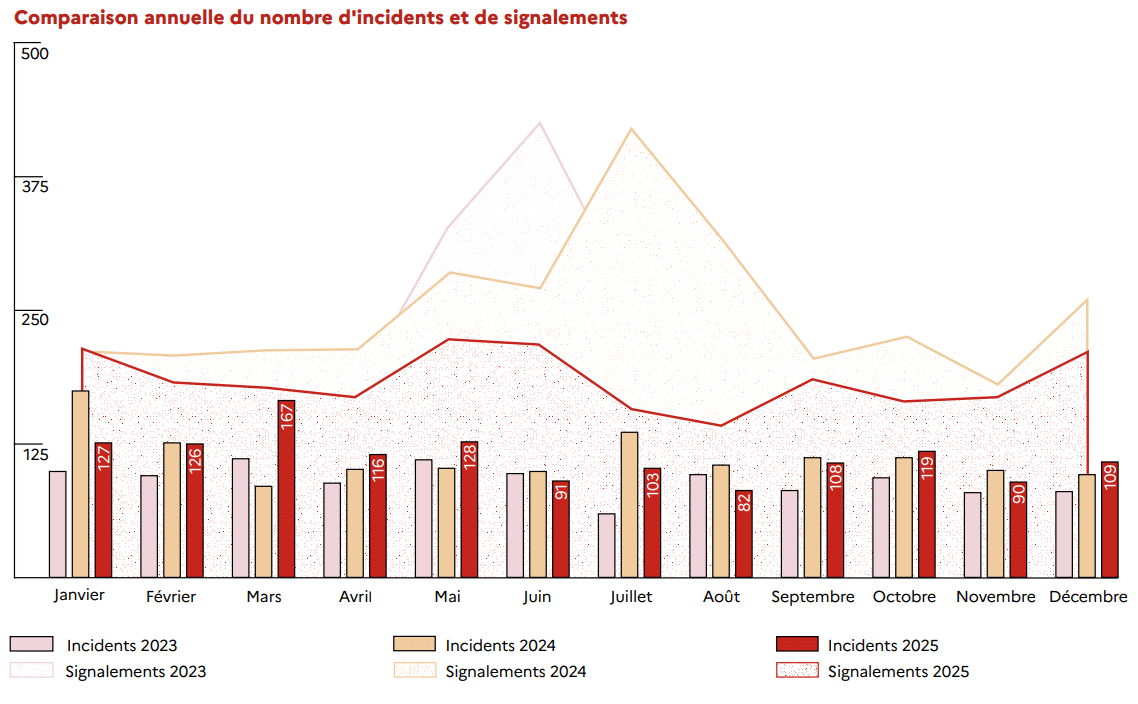
Comparaison annuelle du nombre d'incidents et de signalements (source : Panorama de la cybermenace de l’ANSSI)
Comparaison annuelle du nombre d’incidents et de signalements (source : Panorama de la cybermenace de l’ANSSI)

Des techniques toujours plus furtives qui compliquent la détection

Un changement de méthode profond s’observe du côté des outils utilisés. Les attaquants — étatiques comme criminels — recourent de plus en plus à des logiciels parfaitement légitimes détournés à des fins malveillantes : outils d’accès à distance comme AnyDesk ou ScreenConnect, services de stockage en ligne comme Dropbox ou Google Drive, ou encore plateformes de développement web. En se fondant dans le trafic numérique normal, ces techniques rendent la détection des intrusions beaucoup plus difficile pour les équipes de défense.
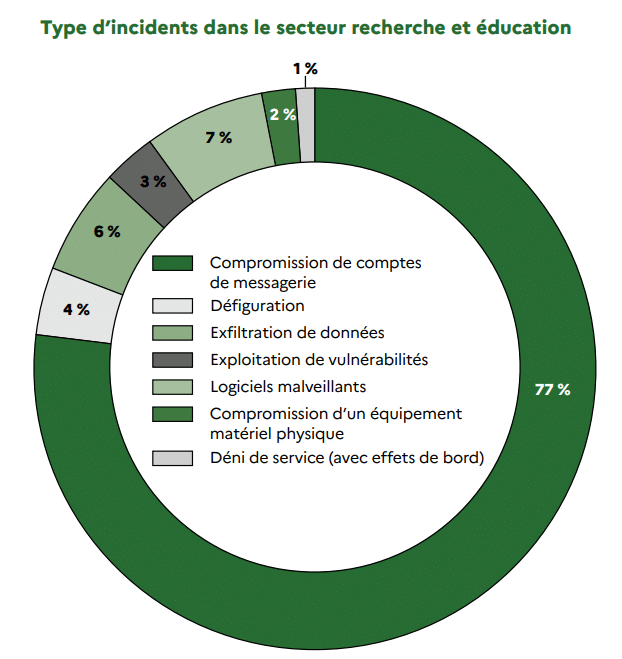
Type d’incidents dans le secteur recherche et éducation (source Panorama de la cybermenace de l’ANSSI 2025)

Les équipements de périmètre réseau — pare-feu, passerelles VPN, concentrateurs — restent les points d’entrée privilégiés. En 2025, des failles dans les produits Ivanti, Fortinet, Citrix et Microsoft SharePoint ont été exploitées massivement, parfois dès leur divulgation publique, voire avant. L’ANSSI souligne qu’environ 29 % des vulnérabilités exploitées en 2025 l’ont été le jour même de leur publication ou avant. Un chiffre qui illustre la course permanente entre défenseurs et attaquants, et l’importance cruciale d’appliquer rapidement les correctifs de sécurité.

La fin 2025 a marqué un signal d’alarme symbolique avec des attaques coordonnées contre les infrastructures électriques polonaises — une première dans l’Union européenne — imputées à des acteurs liés à la Russie. Ce scénario illustre concrètement le risque d’attaques « hybrides » combinant cyberoffensives et effets physiques sur des infrastructures critiques, face auquel la France anticipe une montée en puissance d’ici 2030. La directive NIS2 et le Cyber Resilience Act européen constituent les premiers jalons réglementaires d’une réponse collective, mais leur efficacité reste tributaire d’une mise en application rigoureuse par l’ensemble des acteurs concernés.
Logo Proton VPN

Proton VPN

Naviguez en toute sécurité avec le VPN suisse haute vitesse. Confidentialité absolue, zéro logs et accès à vos contenus préférés partout.

🛡️ Sécuriser ma connexion 🛒 Lien affilié : en commandant via ce lien, vous soutenez la veille DCOD sans frais supplémentaires 🙏

Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.

☕ Contribuer aux frais
Etiquettes
  • ANSSI
  • exfiltration de données
  • Lockbit
  • Qilin ransomware
  • rançongiciel
  • Salt Typhoon
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
Lire l'article

Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents

DCOD Top 10 OWASP LLM 2026 le guide refond la securite des modeles
Lire l'article

OWASP Top 10 LLM 2026 : l’IA face aux incidents réels

Une femme se prenant en selfie avec son smartphone à côté du logo Google, illustrant l'intégration de la vidéo selfie pour débloquer un compte Google.
Lire l'article

Google intègre la vidéo selfie pour débloquer son compte

Des idées de lecture recommandées par DCOD

Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon
Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café