DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
  • Rapport semestriel 2026/1 : l'OFCS recense 27 128 cyberincidents en Suisse, illustrés par des alertes de compromission de données et d'attaques informatiques sur écran.
    Rapport semestriel 2026/1 : l’OFCS recense 27 128 cyberincidents
  • Illustration de cybersécurité montrant un hacker tapant sur un ordinateur portable avec un masque blanc symbolisant l'anonymat, illustrant comment les arnaques dopées à l'IA permettent au crime de changer d'échelle à travers le code informatique et les fraudes numériques.
    Ransomwares & piratages : 17 cyberattaques d’ampleur du 8 septembre 2026 (dont Pegasus)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Biens communs cybersécurité
  • Cyber-attaques / fraudes

Reprendre le contrôle après une cyberattaque : la méthode ANSSI en 3 temps

  • Marc Barbezat
  • 1 mai 2025
  • 3 minutes de lecture
ANSSI Le chemin pour recouvrir dune cybercrise
▾ Sommaire
Piloter la remédiation dans un contexte de criseDes scénarios adaptés à chaque niveau de criseUn projet de longue haleine, à piloter comme une transformationUn corpus de référence désormais accessible à l’internationalPour en savoir plus(Re)découvrez également:
L’ANSSI propose une stratégie en trois étapes pour contenir, évincer et éradiquer les cyberattaques, avec des scénarios concrets à l’appui.

L’ANSSI vient de publier la version anglaise de ses trois guides de référence sur la remédiation post-incident. Une ressource essentielle pour accompagner les organisations confrontées à une cyberattaque majeure.

Piloter la remédiation dans un contexte de crise

Sortir complètement d’une situation de compromission sévère prend souvent plusieurs semaines, voire plusieurs mois, selon les retours de terrain. Face à ce défi, la remédiation devient un véritable projet de reconstruction. Elle s’articule autour d’un triptyque méthodologique : contenir, évincer, éradiquer. L’ANSSI résume cette démarche par l’acronyme « CEER » (Containment, Eviction, Eradication, Rebuild), fil conducteur de toute opération de remédiation.
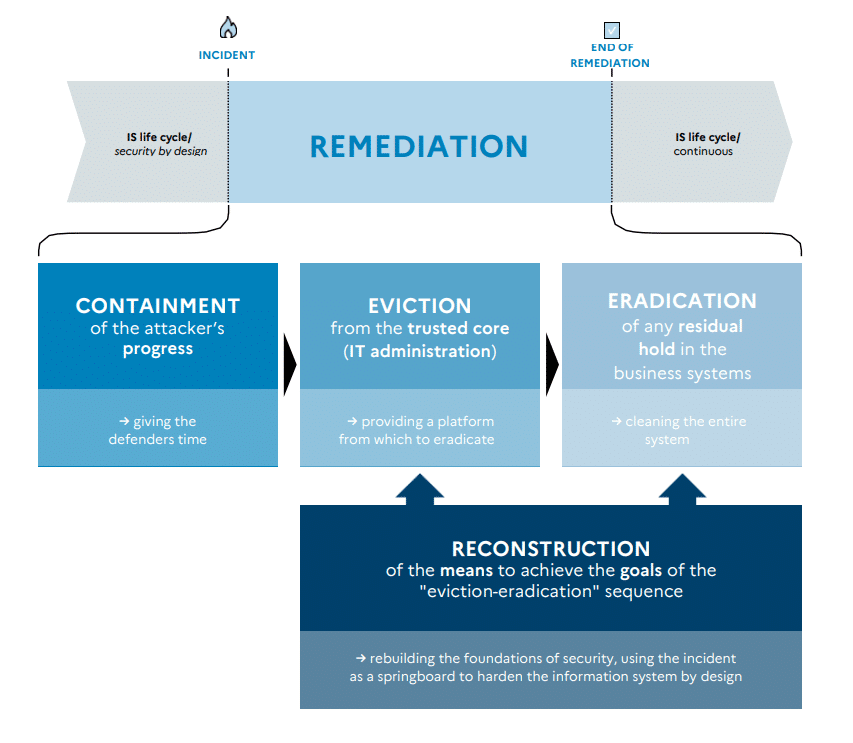
Source ANSSI La prise en charge de la remediation lors dun cyberincident
Source ANSSI – La prise en charge de la remédiation lors d’un cyberincident

La phase de confinement vise à empêcher l’aggravation de l’attaque et à préserver les traces utiles à l’enquête. Elle doit être menée avec finesse : bloquer un accès trop brutalement peut alerter l’adversaire et compromettre la collecte d’informations clés.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

La phase d’éviction est centrale : il s’agit de rebâtir un noyau de confiance, une enclave où l’adversaire n’a plus prise. Ce socle sécurisé permettra ensuite de repartir sur des bases saines.

Enfin, la phase d’éradication s’attache à détecter et supprimer toute persistance potentielle de l’attaquant. Objectif : s’assurer qu’aucun canal de retour ne subsiste.

Des scénarios adaptés à chaque niveau de crise

L’ANSSI propose trois scénarios types pour guider les décideurs :

  • Redémarrer les services critiques en urgence, en faisant des concessions temporaires sur la sécurité. Une approche risquée, à réserver aux situations de survie de l’organisation.
  • Reprendre le contrôle de l’ensemble du SI pour retrouver un état de fonctionnement pré-attaque, avec une réduction progressive des risques.
  • Profiter de l’incident pour refonder durablement la sécurité du SI : une stratégie plus exigeante mais qui permet de passer à un modèle de défense proactif.

Chaque scénario implique des arbitrages entre coût, délais et niveau de sécurité. Il appartient à la direction de fixer des objectifs stratégiques clairs, alignés sur les priorités métiers. Ces choix structurants guident ensuite l’ensemble du projet de remédiation.

Un projet de longue haleine, à piloter comme une transformation

La remédiation n’est pas une simple succession d’actions techniques. C’est une véritable conduite du changement. Elle mobilise des équipes pluridisciplinaires, nécessite une coordination fine et impose une communication régulière vers toutes les parties prenantes : direction, métiers, partenaires externes.

Les guides de l’ANSSI insistent sur la nécessité de définir des objectifs SMART (Spécifiques, Mesurables, Acceptés, Réalistes, Temporellement définis), et de s’appuyer sur des scénarios types pour structurer les actions. Trois modèles de plans standardisés sont proposés, adaptables à la situation de chaque organisation.

Un point critique : l’éviction ne doit jamais être bâclée. C’est elle qui conditionne la suite. Sans elle, le risque de rechute ou de compromission persistante est très élevé.
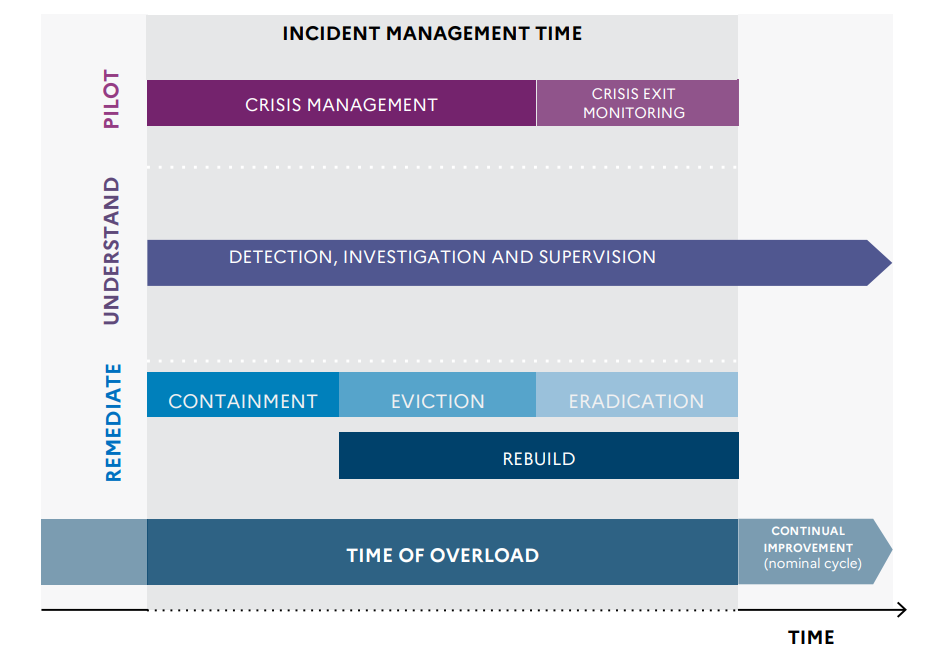
Source ANSSI - Remédiation dans le cadre de la réponse aux incidents
Source ANSSI – Remédiation dans le cadre de la réponse aux incidents

Un corpus de référence désormais accessible à l’international

La publication des versions anglaises permet d’étendre la portée de cette doctrine de remédiation bien au-delà du cadre national. Une démarche cohérente avec la volonté de l’ANSSI de diffuser une culture commune de la sécurité, en particulier au sein des coopérations européennes et internationales.

Pour en savoir plus

L’ANSSI publie ses guides sur la remédiation d’incidents en anglais

Suite au lancement, en janvier 2024, d’un corpus sur la remédiation post-incident et l’intégration de trois guides (stratégique, opérationnel, technique) à cette collection, l’ANSSI publie les traductions de ces trois guides en anglais.
Lire la suite sur ANSSI – Actualités
Se preparer aux cybercrises

(Re)découvrez également:

Le guide de l’ANSSI pour gérer les cyber-crises

L’agence française de l’ANSSI avec le Club des directeurs de sécurité et de sûreté des entreprises (CDSE) ont publié leur guide de la gestion des crises cyber

Lire la suite sur dcod.ch
Le guide de l'ANSSI pour gérer les cyber-crises

Exercice de cybercrise : le canton de Vaud teste sa résilience

Le 5 décembre 2024, le canton de Vaud a organisé un exercice de gestion de cybercrise pour tester la résilience d’une centaine de ses partenaires face à des cybermenaces croissantes.
Lire la suite sur dcod.ch
Exercice de cybercrise : le canton de Vaud teste sa résilience

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.


☕ Je participe
Etiquettes
  • ANSSI
  • gestion de crise
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

portail agov.ch, ordinateur portable, QR code et clé de sécurité. Crédit: Chancellerie fédérale suisse
Lire l'article

AGOV passe le cap des deux millions d’utilisateurs en Suisse

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Des idées de lecture recommandées par DCOD

Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon

Le pirate informatique et l'État : cyberattaques et nouvelle normalité géopolitique (édition anglaise)

Riche en informations exclusives issues d'entretiens avec des acteurs clés de la défense et de la cybersécurité, de documents déclassifiés et d'analyses approfondies de rapports d'entreprises, « The Hacker and the State » explore la véritable compétition géopolitique de l'ère numérique et révèle des détails méconnus sur la manière dont la Chine, la Russie, la Corée du Nord, le Royaume-Uni et les États-Unis se piratent mutuellement dans une lutte acharnée pour la domination.

📘 Voir sur Amazon
Page frontale du livre Hacking et Cybersécurité Mégapoche pour les Nuls

Hacking et Cybersécurité Mégapoche pour les Nuls

Protéger-vous des hackers en déjouant toutes leurs techniques d'espionnage et d'intrusions et mettez en place une stratégie de cybersécurité dans votre entreprise grâce à ce livre 2 en 1.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café