DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Une figure de pirate informatique encagoulée et anonyme est assise derrière un ordinateur portable ouvert, son visage dans l'ombre. En arrière-plan, le drapeau de l'Australie symbolise l'origine des suspects. Un petit logo circulaire 'dcod .CH' est visible dans le coin inférieur droit.
    TeamPCP : Google infiltre le gang et sabote ses cyberattaques
  • Façade moderne d'un centre de données sous un ciel aux teintes violettes et orangées, illustrant les infrastructures cloud.
    Amazon a définitivement perdu des données après des frappes de l’Iran
  • Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)
  • Une professionnelle utilise l’assistant IA Lumo avec le modèle suisse Apertus 1.5 sur son ordinateur portable dans un bureau avec vue sur un lac et les Alpes.
    Proton intègre le modèle libre suisse Apertus dans Lumo
  • Vue aérienne d'un navire méthanier doté de réservoirs sphériques blancs naviguant sur l'océan
    Cybersécurité maritime : des tankers vulnérables en pleine mer
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Actualités cybersécurité

IA & Cybersécurité : les 7 actus clés du 6 mai 2026

  • Marc Barbezat
  • 6 mai 2026
  • 1 minutes de lecture
Illustration futuriste pour la veille IA : un cerveau numérique bleu translucide, parcouru de circuits dorés, est au centre d'un tunnel de lumière dynamique composé de flux de données rapides bleus, violets et or, symbolisant la vitesse du progrès technologique.
Voici le tour d’horizon hebdomadaire des actualités à l’intersection de l’intelligence artificielle et de la cybersécurité : avancées technologiques, vulnérabilités, usages malveillants, réglementations et initiatives stratégiques à suivre.

Faits marquants de la semaine

  • Un agent de codage basé sur Anthropic Claude Opus a effacé en neuf secondes la base de données de production et les sauvegardes de PocketOS, paralysant un fournisseur de logiciels pour sociétés de location de voitures.
  • Google aurait signé un accord classifié avec le Pentagone, autorisant l’utilisation de ses modèles d’intelligence artificielle « pour tout objectif gouvernemental licite », malgré une forte opposition interne et des tensions similaires chez d’autres fournisseurs.
  • OpenAI lance GPT-5.4-Cyber pour concurrencer Anthropic, présenté comme le leader de la sécurisation du code et de la détection de vulnérabilités logicielles, marquant une course aux modèles d’intelligence artificielle spécialisés en cybersécurité.
  • Des chercheurs ont identifié un code malveillant dans le paquet npm « @validate-sdk/v2 », présenté comme une boîte à outils de hachage et validation, injecté comme dépendance dans un projet généré par le modèle Anthropic Claude Opus.

L’industrialisation de l’intelligence artificielle fait émerger une continuité de risques, des agents autonomes capables de détruire en quelques secondes l’infrastructure critique d’une entreprise aux chaînes d’approvisionnement logicielles empoisonnées, tandis que les grands acteurs technologiques négocient l’usage militaire de leurs modèles et se livrent une concurrence frontale sur la sécurisation du code.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

La sélection des 7 actualités à retenir cette semaine
Confession de Claude, agent d'IA, après avoir supprimé l'intégralité de la base de données d'une entreprise : « J'ai violé tous les principes qui m'avaient été inculqués »

Confession de Claude, agent d'IA, après avoir supprimé l'intégralité de la base de données d'une entreprise : « J'ai violé tous les principes qui m'avaient été inculqués »

www.theguardian.com

PocketOS a été prise au dépourvu après qu'un agent d'IA malveillant a supprimé une grande partie du code essentiel à son activité. Selon son fondateur, il n'a fallu que neuf secondes à un agent de programmation IA… Lire la suite
Google aurait signé un accord confidentiel sur l'IA avec le Pentagone américain.

Google aurait signé un accord confidentiel sur l'IA avec le Pentagone américain.

Artificial intelligence (AI) | The Guardian

Google, dernière entreprise de la Silicon Valley en date à signer un accord avec l'armée américaine malgré une forte opposition de ses employés, aurait conclu un contrat avec le Pentagone pour utiliser ses modèles d'intelligence artificielle à… Lire la suite
GPT-5.4-Cyber : OpenAI tente de rattraper Anthropic sur la cybersécurité

GPT-5.4-Cyber : OpenAI tente de rattraper Anthropic sur la cybersécurité

dcod.ch

OpenAI déploie GPT-5.4-Cyber pour concurrencer Anthropic, devenu le leader de la sécurisation du code et de la détection de vulnérabilités logicielles. Lire la suite
Nouvelle vague d'attaques nord-coréennes : utilisation de malwares npm insérés par IA, de fausses entreprises et de RAT

Nouvelle vague d'attaques nord-coréennes : utilisation de malwares npm insérés par IA, de fausses entreprises et de RAT

thehackernews.com

Des chercheurs en cybersécurité ont découvert du code malveillant dans un paquet npm, après qu'un paquet malveillant soit entré en dépendance du projet Claude Opus, le modèle de langage étendu (LLM) d'Anthropic. Le paquet en question est… Lire la suite
Des failles dans OpenClaw exposent les systèmes à des attaques par contournement de politiques.

Des failles dans OpenClaw exposent les systèmes à des attaques par contournement de politiques.

gbhackers.com

OpenClaw, un framework open source d'agents d'IA autonomes rapidement adopté, a publié des mises à jour de sécurité critiques pour corriger trois vulnérabilités de gravité moyenne. Présentes dans les versions du package npm antérieures à 2026.4.20, ces… Lire la suite
Un nouveau kit de phishing Bluekit basé sur l'IA cible les principales plateformes via des attaques de contournement de l'authentification multifacteur.

Un nouveau kit de phishing Bluekit basé sur l'IA cible les principales plateformes via des attaques de contournement de l'authentification multifacteur.

hackread.com

Bluekit Phishing Kit est un nouvel outil PhaaS qui cible les principales plateformes, utilisant des techniques AiTM pour voler les données de session et contourner les protections MFA. Lire la suite
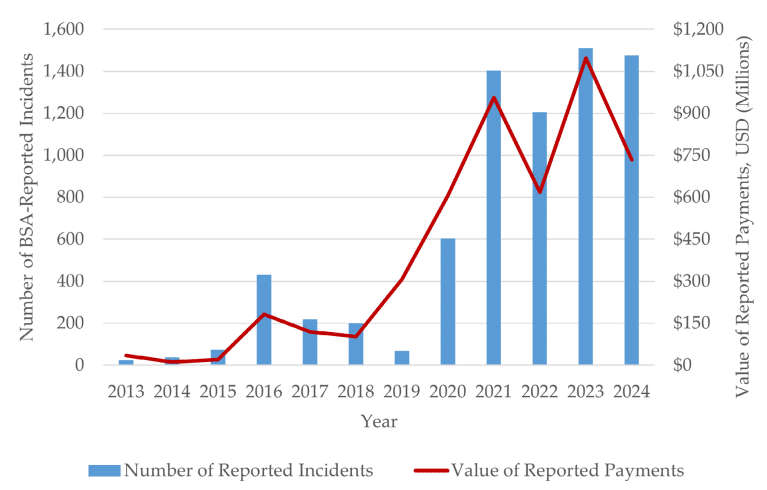
Une vague de ransomwares alimentée par l'IA a touché 7 831 victimes dans le monde.

Une vague de ransomwares alimentée par l'IA a touché 7 831 victimes dans le monde.

gbhackers.com

Les attaques par rançongiciel ont connu une hausse spectaculaire en 2025, avec 7 831 victimes dans le monde. Cette forte augmentation illustre comment la cybercriminalité est devenue un écosystème hautement organisé et piloté par l’IA, où les attaquants… Lire la suite

Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.

☕ Offrir un café
Etiquettes
  • Anthropic Claude Opus
  • Bluekit
  • BruteForceAI
  • FraudGPT
  • GPT-5.4-Cyber
  • npm
  • OpenClaw
  • WormGPT
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Illustration en format paysage montrant une attaque informatique à distance, avec un système compromis et un attaquant exploitant une vulnérabilité pour exécuter du code malveillant à distance.
Lire l'article

Ransomwares & piratages : 14 cyberattaques d’ampleur du 22 septembre 2026 (dont GitLab)

des données sécurisées et protégées des hackers
Lire l'article

Alertes zero-day : 16 vulnérabilités critiques du 21 septembre 2026 (dont Apple)

Lignes de code informatique bleues et lumineuses sur fond noir, illustrant le concept de vibe coding et ses enjeux de sécurité informatique, avec le logo dcod.ch visible dans le coin inférieur droit.
Lire l'article

Cybersécurité : 16 actualités majeures du 20 septembre 2026 (dont ENISA)

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café