Faits marquants de la semaine
- La CISA a alerté que des attaquants exploitent désormais, en conditions réelles, une vulnérabilité GitLab de sévérité maximale, indiquant un passage à l’action sur un défaut critique déjà identifié.
- Un méthanier transportant du gaz naturel liquéfié américain vers l’Italie s’est arrêté avant sa destination après que l’équipage n’a plus pu accéder à certains systèmes internes de contrôle ; l’incident est signalé comme cyberattaque suspectée.
- Le groupe d’extorsion ShinyHunters a compromis le site de fuite de données de l’opération ransomware Clop (Cl0p), en le défacant sur Tor et en volant, selon des allégations, des données serveur et des clés privées du service onion.
- Dans l’affaire Revolut, les attaquants auraient utilisé pendant des mois des comptes e-mail compromis du gouvernement italien pour envoyer des demandes frauduleuses d’informations clients, et réclameraient 10 000 Bitcoin (environ 782 millions de dollars).
La semaine est marquée par une accélération d’attaques mêlant exploitation de failles, abus de jetons OAuth (jetons de session) et compromissions de la chaîne d’approvisionnement. CISA signale l’exploitation active d’une vulnérabilité GitLab, tandis que des campagnes visent WordPress via un plugin WooCommerce vulnérable et qu’une attaque contre Brevo, via Cloudflare (Worker malveillant et clé API), aurait potentiellement touché plus de 100 000 sites. Côté identités, GhostCode détourne Microsoft OAuth pour accéder à Microsoft 365 malgré l’authentification multifacteur, et une extension Twitch malveillante a exposé des jetons à JeetBot. Sur le terrain étatique, WaterPlum et CHOSEN BRICK illustrent l’ampleur des opérations (jusqu’à 30 000 appareils compromis et plus de 10,7 millions de dollars en cryptomonnaies), tandis qu’un incident en Espagne implique un agent d’intelligence artificielle autonome.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
La sélection des 14 actualités à retenir cette semaine

CISA : Des pirates exploitent désormais une faille de sécurité maximale de GitLab dans des attaques.
L’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a averti que des pirates informatiques exploitent désormais une vulnérabilité de GitLab de gravité maximale dans leurs attaques. […] Lire la suite
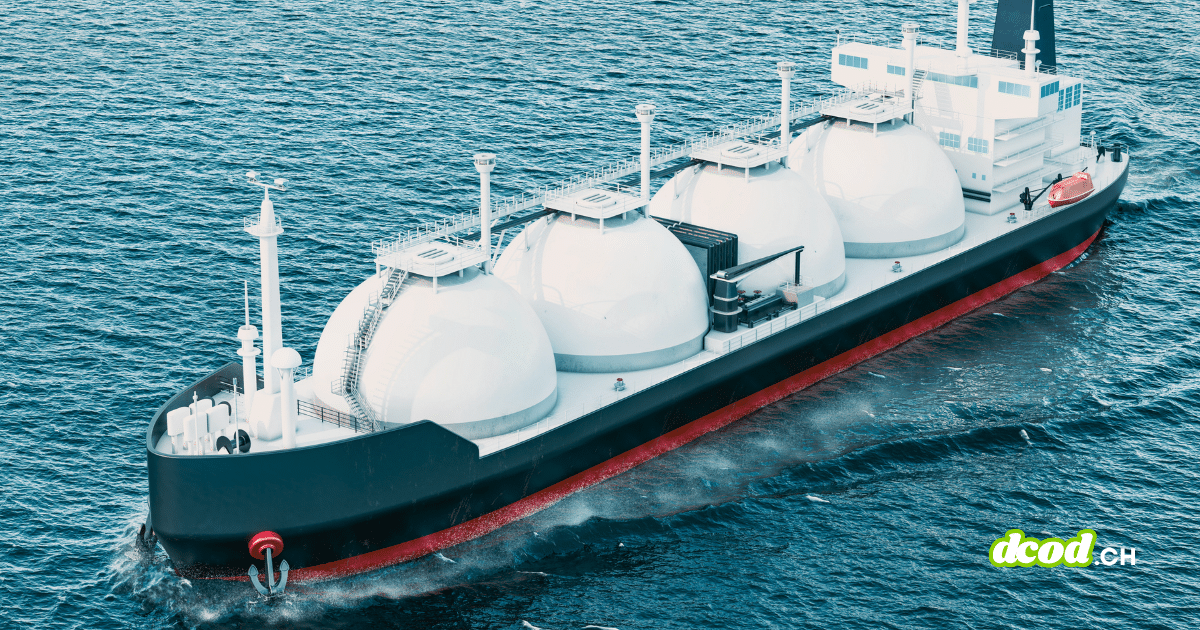
Troisième pétrolier en un mois victime d'une cyberattaque présumée, transportant cette fois du gaz américain vers l'Europe.
Un méthanier transportant du gaz naturel liquéfié américain vers l'Italie a dû s'arrêter avant d'atteindre sa destination ce mois-ci, son équipage ayant constaté qu'il ne pouvait plus accéder à certains systèmes de contrôle internes du navire. L'équipage… Lire la suite
ShinyHunters pirate un site de fuites de données Clop et menace d'extorquer un groupe de ransomware.
Le groupe d'extorsion ShinyHunters a piraté le site de fuite de données de l'opération de ransomware Clop (alias Cl0p), défigurant le site Tor et volant prétendument des données de serveur ainsi que les clés privées de son… Lire la suite
Des pirates informatiques de Revolut ont utilisé un logiciel espion pour détourner des courriels du gouvernement italien.
D'après les nouvelles conclusions de Duel et Hudson Rock, les auteurs de la récente fuite de données de Revolut auraient utilisé pendant des mois des comptes de messagerie compromis du gouvernement italien pour soumettre des demandes frauduleuses… Lire la suite
Le groupe APT FamousSparrow, basé en Chine, espionne la politique américaine en Amérique latine.
Dans le contexte de la lutte entre les États-Unis et la Chine pour l'influence écocoloniale en Amérique latine, une voie détournée et furtive s'est ouverte. Lire la suite
Un nouveau kit de phishing GhostCode pirate les comptes Microsoft malgré l'authentification multifacteur.
eSentire découvre le kit de phishing GhostCode qui exploite Microsoft OAuth pour voler des jetons, enregistrer les appareils des attaquants et accéder aux comptes Microsoft 365. Lire la suite

Les agences de sécurité internationales mettent en garde contre des pirates informatiques nord-coréens qui exploitent les demandeurs d'emploi pour voler des cryptomonnaies et des données.
Des pirates informatiques nord-coréens infiltrent les réseaux informatiques de dizaines de milliers de demandeurs d'emploi en se faisant passer pour des employeurs potentiels, tels que des entreprises spécialisées dans l'intelligence artificielle, afin de voler des informations sensibles… Lire la suite
Une extension Twitch malveillante a exposé les jetons OAuth de 30 000 utilisateurs.
Une extension de navigateur installée par plus de 30 000 utilisateurs de Twitch transmettait en direct les jetons de session OAuth à des serveurs proxy gérés par le service de bots russophone JeetBot. Ces jetons permettaient à quiconque… Lire la suite
Un logiciel malveillant iranien vole des données Telegram et WhatsApp à ses cibles.
Des acteurs étatiques iraniens utilisent un logiciel malveillant Windows appelé CHOSEN BRICK pour cibler les dissidents, les militants et les journalistes. Ce logiciel permet notamment de voler des données de navigation Telegram et WhatsApp, des courriels, des… Lire la suite

L'Espagne subit pour la première fois une cyberattaque assistée par l'IA.
L’Agence espagnole de protection des données (AEPD) a signalé la toute première violation de données personnelles du pays causée par un agent d’intelligence artificielle autonome. Francisco Pérez Bes, président et vice-président de l’AEPD, a indiqué lundi dans… Lire la suite
Les pirates informatiques ciblent les sites WordPress via le plugin tiers WooCommerce
Des pirates informatiques exploitent activement une vulnérabilité critique du plugin premium WooCommerce Wholesale Lead Capture pour WordPress afin d'y installer une porte dérobée PHP. […] Lire la suite
Les attaques ClickFix incitent les utilisateurs de Mac et Windows à se pirater eux-mêmes.
Si vous avez cliqué sur une fausse publicité HBO Max sur Reddit la semaine dernière, vous avez peut-être été victime d'une menace de sécurité croissante appelée « ClickFix ». Lire la suite
L'attaque Brevo contre la chaîne d'approvisionnement a infecté plus de 100 000 sites web.
Une attaque de la chaîne d'approvisionnement de Brevo a exploité un accès compromis à Cloudflare pour injecter un logiciel malveillant dans des sites web, affectant potentiellement plus de 100 000 sites. Brevo, anciennement Sendinblue, est une plateforme française… Lire la suite
Des pirates informatiques nord-coréens du groupe WaterPlum ont infecté 30 000 appareils dans le monde entier.
Un avis conjoint des forces de l'ordre avertit que le groupe de pirates informatiques nord-coréen WaterPlum a compromis au moins 30 000 appareils dans le monde entier entre décembre 2025 et juillet 2026 et a transféré plus de… Lire la suite
Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.