TL;DR : L’essentiel
- Un méthanier acheminant du gaz naturel a renoncé à sa livraison en Italie après une panne soudaine de ses commandes de bord, suspectée par son équipage d’être d’origine informatique.
- L’incident s’ajoute à l’intervention menée par les autorités américaines sur un supertanker dont la propulsion et les communications avaient été sabotées à distance pendant trente heures en haute mer.
- La centralisation des outils de navigation et de propulsion derrière un pare-feu unique fragilise les navires de commerce, incitant les garde-côtes à placer vingt bâtiments sous surveillance.
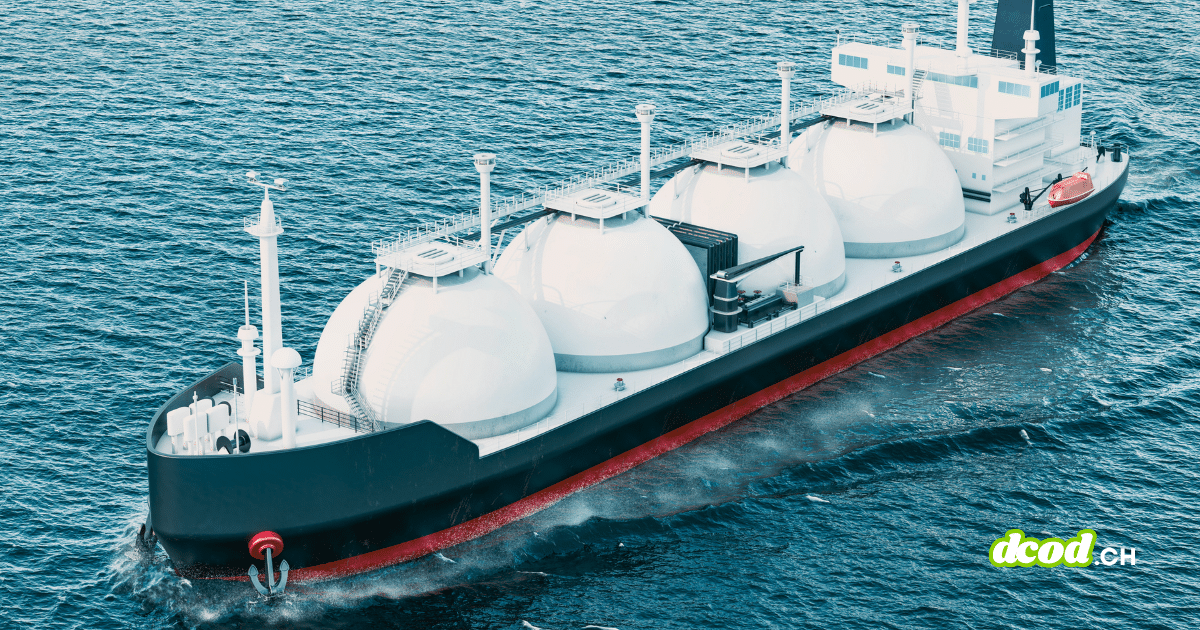
La cybersécurité maritime fait face à plusieurs alertes après l’interruption de mission d’un méthanier vers l’Italie, causée par la neutralisation soudaine de plusieurs commandes informatiques de bord. Face à l’impossibilité d’accéder à ces équipements de contrôle, les marins ont alerté avant d’abandonner leur destination initiale. Comme le rapporte The Next Web, le navire chargé de gaz américain a fait demi-tour sans décharger sa cargaison pour regagner le large pendant que les investigations techniques se poursuivent. Si les autorités portuaires locales ont minimisé la situation en évoquant un simple dysfonctionnement des capteurs de cuve, le constructeur du navire a jugé prématurée toute conclusion sur l’origine exacte de l’incident.
Cette alerte illustre la vulnérabilité croissante de géants des mers que l’on imagine souvent isolés de toute menace numérique une fois loin des côtes. Il s’agit du troisième incident en un mois visant des tankers commerciaux. Fin août, la garde côtière américaine et le FBI sont ainsi montés à bord du pétrolier VL Prosperity après une intrusion attribuée à un acteur étranger. Les assaillants ont perturbé le régime des moteurs, altéré les systèmes d’alimentation en carburant et coupé les liaisons satellites durant trente heures, démontrant qu’un navire en transit reste exposé aux perturbations réseau.
D’après les analyses relayées par le blog Hot for Security, cette vulnérabilité s’explique par l’architecture des navires marchands, où les outils de navigation, de propulsion et de commande partagent un réseau commun abrité derrière un unique pare-feu. Dès que cette barrière cède, des attaquants peuvent déstabiliser la conduite du bâtiment sans recourir à un code sophistiqué. Face à ce risque opérationnel, les autorités américaines maintiennent actuellement près de vingt navires sous surveillance renforcée à travers le monde, rappelant la nécessité d’isoler strictement les réseaux industriels du bord.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Pour approfondir le sujet

Rapport NIS360 2026 : l'ENISA cible les secteurs critiques
Le nouveau rapport NIS360 de l'ENISA évalue la maturité cyber des infrastructures clés de l'Union européenne afin d'orienter les actions de remédiation. Lire la suite
Cette veille vous a fait gagner du temps ?
Aidez DCOD à payer ses serveurs et à rester 100% gratuit et indépendant.