TL;DR : L’essentiel
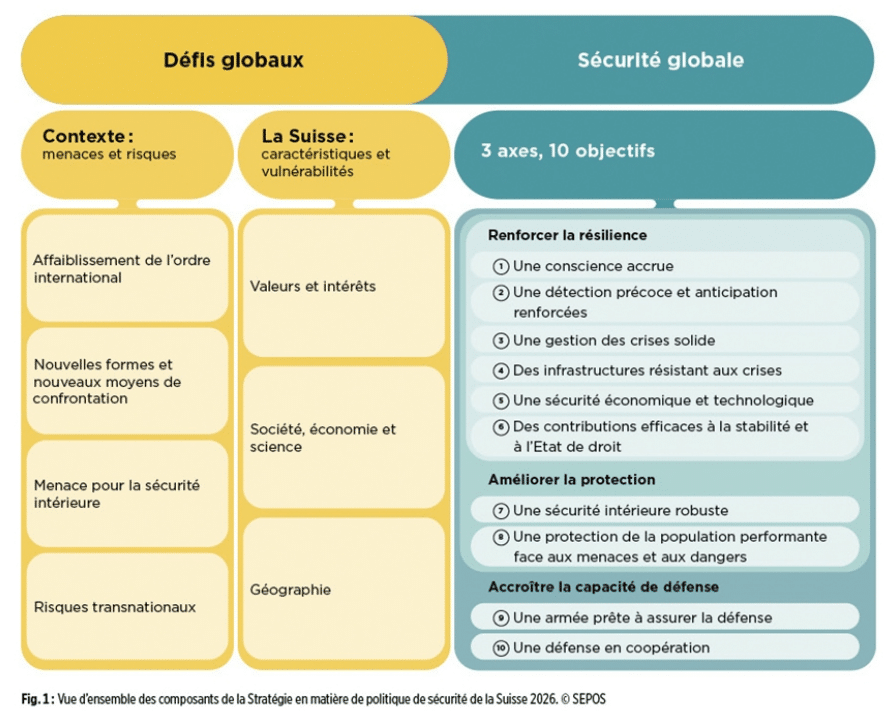
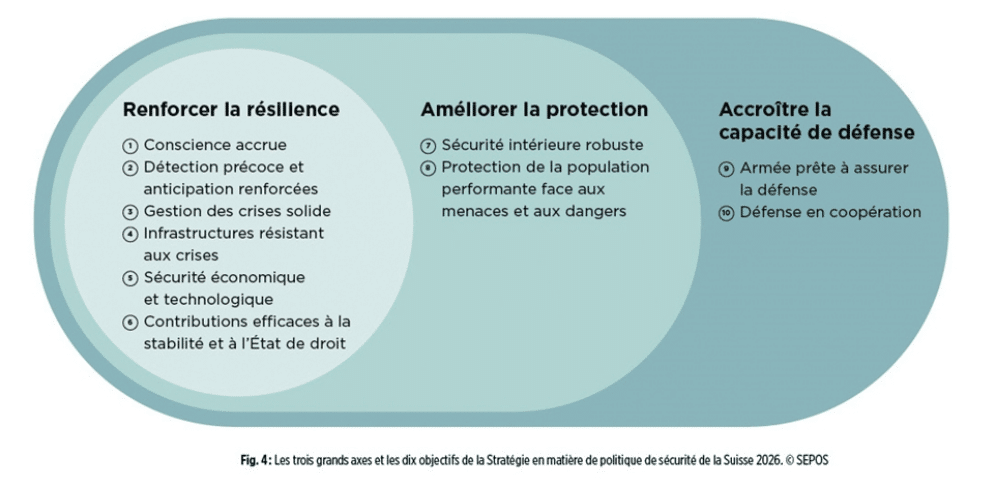
- Le Conseil fédéral adopte une stratégie de sécurité globale articulée autour de trois axes, dix objectifs et 46 mesures. Le texte engage l’État, les cantons, les entreprises et les milieux scientifiques pour protéger le pays contre les déstabilisations modernes.
- Face à la multiplication des conflits hybrides, la priorité opérationnelle s’oriente vers la neutralisation des attaques à distance et des cybermenaces. L’interconnexion numérique des réseaux vitaux expose directement l’approvisionnement civil et le fonctionnement des institutions à des paralysies sévères.
- La mesure 10 impose un renforcement global de la cybersécurité suisse. Elle fixe notamment une notification obligatoire sous 24 heures pour les cyberattaques majeures ciblant les exploitants critiques et soutient le recours à l’intelligence artificielle pour déceler les intrusions.
- Le dispositif national prévoit également le durcissement du cadre légal sur le renseignement et des capacités accrues de réponse active. L’armée et les services spécialisés développent des moyens d’interruption ciblée contre les serveurs hostiles frappant les réseaux du pays.
La Stratégie de la Suisse en matière de politique de sécurité 2026 formalise une transformation profonde de la doctrine nationale en intégrant la cybersécurité et la défense contre les attaques hybrides au sommet de ses priorités. Le Conseil fédéral répond ainsi aux transformations rapides de la géopolitique européenne en mobilisant l’ensemble des leviers civils, industriels et militaires. Comme le précise le portail officiel de la Confédération, l’analyse sécuritaire a reçu un accueil favorable lors de la consultation menée auprès des cantons et des partis politiques. L’appareil étatique abandonne définitivement l’illusion d’une immunité territoriale pour bâtir une résistance active face aux agressions numériques coordonnées.
Sécurité suisse globale : un bouclier civil et militaire face aux menaces hybrides
L’approche retenue dépasse le cadre militaire de l’ancienne défense historique générale en instaurant une doctrine de sécurité globale. Cette vision interconnecte les administrations fédérales, les forces armées, la police, les entreprises privées et le monde universitaire. L’évaluation stratégique rappelle que les agresseurs opèrent dans une zone grise, combinant campagnes de désinformation, sabotage physique, espionnage et infiltrations numériques sans franchir formellement le seuil conventionnel d’une guerre ouverte.
Dans cet environnement conflictuel, la frontière entre temps de paix et agression armée devient particulièrement instable. Le document fédéral définit de nouveaux repères d’évaluation politique : une série coordonnée d’intrusions informatiques ou d’actes de sabotage causant des perturbations massives sur les services vitaux peut désormais être qualifiée d’attaque armée par le Conseil fédéral. Cette requalification juridique permet d’actionner des coopérations opérationnelles avec des partenaires internationaux sans enfreindre les exigences du droit de la neutralité.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
L’objectif fondamental consiste à réduire les vulnérabilités structurelles avant qu’une crise ne paralyse le pays. En intégrant la surveillance des chaînes de valeur technologiques et le contrôle des investissements étrangers dans les secteurs d’activité sensibles, les autorités cherchent à préserver l’autonomie décisionnelle de l’administration et des acteurs économiques face aux pressions extérieures unilatérales.
Mesure 10 : la résilience des infrastructures critiques érigée en priorité
L’axe dédié au renforcement de la résilience concentre plusieurs dispositions d’urgence sous l’objectif 4, visant à bâtir des infrastructures capables de résister aux crises majeures. Au cœur de ce dispositif, la mesure 10, explicitement intitulée « Améliorer la cybersécurité de la Suisse », établit des obligations techniques contraignantes pour les exploitants d’installations vitales. Les secteurs de l’énergie, des télécommunications, des transports et de la santé doivent élever leurs normes opérationnelles de protection pour maintenir leurs activités sous tension extrême.
Cette mesure impose aux organisations régies par la loi de signaler toute cyberattaque importante à l’Office fédéral de la cybersécurité dans un délai strict de 24 heures. Ce signalement accéléré permet d’endiguer la propagation des incidents informatiques et d’apporter une assistance technique immédiate aux entités touchées. Parallèlement, la Commission fédérale de l’électricité audite les exploitants du réseau d’énergie pour vérifier l’application des standards de protection informatique. Le plan prévoit également l’intégration de technologies d’intelligence artificielle pour accélérer le tri des alertes et déceler les anomalies logiques au sein des flux de données.
La stratégie sécuritaire 2026 de la Suisse lie de fait la survie économique à la robustesse informatique de ses réseaux vitaux. En inscrivant la mesure 10 au sein de ses priorités opérationnelles, la Confédération reconnaît qu’un incident critique sur l’énergie ou les télécommunications équivaut désormais à une frappe stratégique.
Cyberdéfense active et renseignement : les leviers de riposte opérationnelle
Le renforcement de la sécurité intérieure mobilise le deuxième grand axe de la stratégie, axé sur l’amélioration de la protection opérationnelle. À travers la mesure 21, la Confédération développe des capacités techniques lui permettant de pénétrer les systèmes et réseaux informatiques adverses utilisés pour attaquer les installations critiques helvétiques. Les services spécialisés acquièrent la capacité d’interrompre, de freiner ou de bloquer à distance les flux d’informations malveillants avant qu’ils ne causent des dommages irréversibles sur le territoire national.
Ce volet offensif s’accompagne d’une révision législative de la loi fédérale sur le renseignement. Les modifications ciblent la détection précoce du cyberespionnage, des opérations d’influence et de la criminalité financière transnationale en facilitant la levée d’indices auprès des intermédiaires financiers. L’Armée suisse adapte également ses unités techniques, notamment le commandement Cyber et les systèmes de détection aérienne, afin d’assurer l’interopérabilité avec les partenaires européens et les centres d’expertise de l’OTAN.
La mise en œuvre des 46 mesures opérationnelles fait l’objet d’un suivi centralisé dirigé par le Secrétariat d’État à la politique de sécurité, rattaché au Département fédéral de la défense, de la protection de la population et des sports. Un comité de pilotage interdépartemental associe les cantons et les délégués sectoriels pour garantir le déploiement des exigences techniques, avec un premier bilan officiel d’étape planifié pour la fin de l’année 2028.
Questions fréquentes sur la stratégie de sécurité suisse 2026
Quels sont les trois axes de la politique de sécurité suisse 2026 ?
La stratégie repose sur le renforcement de la résilience pour réduire les vulnérabilités de la société, l’amélioration de la protection face aux menaces concrètes et l’accroissement de la capacité de défense du pays. Ces trois axes structurent l’ensemble des 46 mesures arrêtées par le Conseil fédéral.
Que prévoit la mesure 10 pour la cybersécurité nationale ?
La mesure 10 vise à améliorer globalement la protection des réseaux informatiques en ciblant particulièrement les exploitants d’infrastructures critiques. Elle encadre l’obligation légale de signaler les cyberattaques majeures sous 24 heures et encourage l’usage d’outils analytiques modernes, y compris l’intelligence artificielle.
À partir de quand une cyberattaque peut-elle être considérée comme une attaque armée ?
Le Conseil fédéral évalue l’ampleur globale et la sévérité des dommages causés plutôt que la nature physique de l’arme. Des cyberattaques multiples et coordonnées paralysant des services essentiels ou portant atteinte à l’intégrité de l’État peuvent amener les autorités politiques à déclarer une situation d’attaque armée.
Quel est le rôle de l’Office fédéral de la cybersécurité dans cette stratégie ?
L’Office fédéral de la cybersécurité centralise la réception des notifications obligatoires d’incidents transmises par les acteurs régulés. L’organisme intervient comme soutien opérationnel auprès des organisations ciblées pour contenir l’attaque et coordonner la remédiation technique initiale.
Pourquoi la Suisse intensifie-t-elle sa coopération internationale en matière de défense ?
La portée des cyberattaques et des armes modernes à longue distance dépasse les frontières nationales et interdit une protection totalement isolée. La Suisse renforce ses échanges de données et ses entraînements conjoints avec l’Union européenne et l’OTAN pour améliorer l’interopérabilité technique de ses défenses tout en respectant son statut de neutralité.
Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.