TL;DR : L’essentiel
- Au premier semestre 2026, la Suisse s’est classée au 13ᵉ rang européen et au 39ᵉ rang mondial des pays les plus touchés par les cyberactivités malveillantes selon les données de télémétrie publiées par Microsoft.
- La Suisse apparaît au cinquième rang mondial des nations les plus ciblées par les cyberattaquants de Corée du Nord, et intègre également le top dix des cibles d’espionnage informatique parrainées par l’État russe.
- Les modes opératoires étatiques privilégient l’exploitation des identités numériques, les attaques sur les chaînes logicielles et l’interception de flux aux frontières de réseaux pour maintenir un accès discret et prolongé aux infrastructures stratégiques.
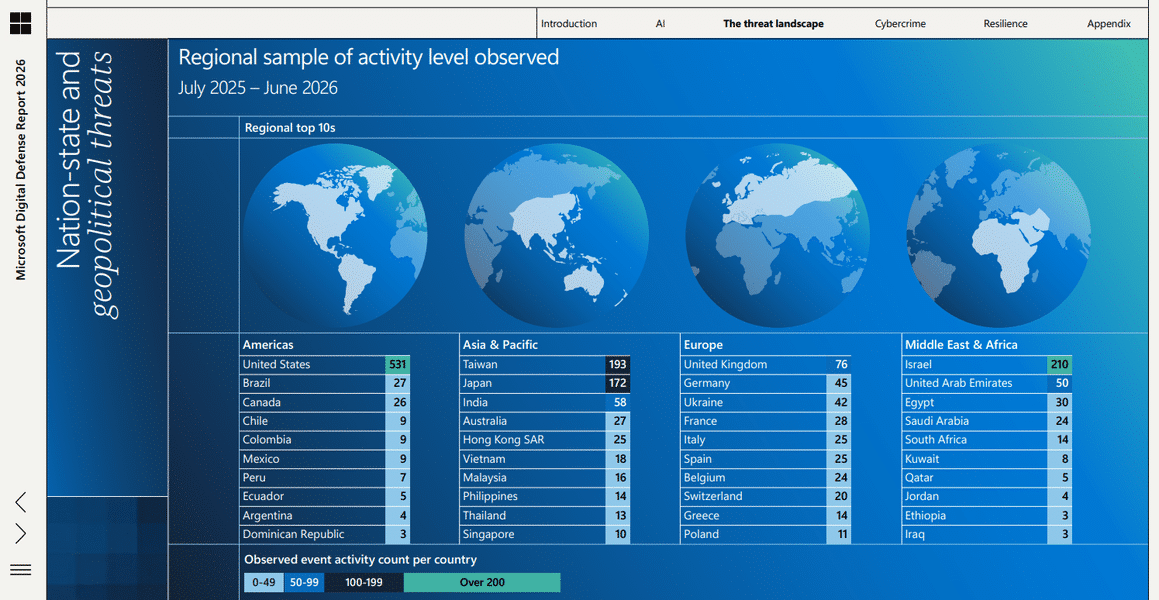
Les cyberattaques menées contre des organisations en Suisse ont positionné la Confédération au treizième rang des pays européens et au trente-neuvième rang mondial les plus affectés durant la première moitié de l’année 2026. Publié le 1ᵉʳ octobre 2026, le rapport annuel de défense numérique analysé dans une communication de Microsoft montre que l’Ukraine, le Royaume-Uni et l’Allemagne occupent le sommet du classement continental, tandis que la France arrive au sixième rang. Cette exposition helvétique s’inscrit dans un contexte où les adversaires délaissent les logiciels malveillants sur mesure pour compromettre directement les identités et exploiter les interconnexions numériques entre partenaires d’affaires.
Les données détaillées de l’éditeur révèlent une pression étatique marquée contre le territoire suisse. Le pays figure au cinquième rang des nations les plus visées à l’échelle mondiale par les groupes parrainés par la Corée du Nord, avec environ 2% des attaques observées, juste derrière les États-Unis, l’Italie, l’Australie et le Royaume-Uni. Ces pirates ciblent prioritairement le secteur informatique, la recherche académique et l’écosystème des cryptomonnaies pour financer leur régime par des vols d’actifs et du phishing par consentement OAuth. Dans le même temps, les services de renseignement russes ont placé la Suisse au dixième rang de leurs cibles internationales, concentrant leurs intrusions sur les administrations publiques, les organisations non gouvernementales et les infrastructures énergétiques au moyen de vols de jetons d’authentification et de piratages d’équipements de périphérie réseau.
Cette convergence d’espionnage géopolitique et de cybercriminalité s’est traduite sur le terrain par un doublement des ransomwares recensées contre les entreprises suisses, passant de 29 à 59 cas en un an. Pour rappel, pour contrer des attaquants qui automatisent la découverte des failles en moins de 24 heures et s’infiltrent sans fichier exécutable, les organisations doivent absolument désactiver les protocoles anciens, imposer une authentification multifacteur résistante à l’interception et fixer les passerelles VPN dès la parution des correctifs.
L'essentiel Cybersécurité, IA & Tech
Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.
Serveurs, API, temps de veille...
DCOD est indépendant et sans revenus. Soutenez le site pour l'aider à couvrir ses frais techniques.