DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
  • DCOD Cybercriminalite Un hacker exploite un Dark LLM en pleine nuit
    Coups de filet & sanctions : 8 opérations contre la cybercriminalité du 11 septembre 2026 (dont ZeroBytes)
  • Globe stylisé et panneaux de données affichant plusieurs cadenas lumineux évoquant la protection des réseaux et la sécurisation globale
    Data leaks : 12 fuites de données majeures du 10 septembre 2026 (dont Nexus)
  • Illustration numérique d’un cerveau humain en 3D à l’intérieur d’une tête translucide, entouré de particules lumineuses symbolisant le flux de données et l’intelligence artificielle.
    Menaces & IA : 14 dérives et avancées clés du 9 septembre 2026 (dont OpenAI)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Nouvelle tactique d’extorsion : Les pirates dénoncent maintenant leurs victimes directement à la SEC

  • Marc Barbezat
  • 21 novembre 2023
  • 3 minutes de lecture
Un pirate au téléphone annonçant une cyberattaque
▾ Sommaire
Les pirates annoncent eux-mêmes leurs attaques à la Securities and Exchange Commission (SEC)Pour en savoir plus(Re)découvrez également:
Le groupe de ransomware ALPHV / BlackCat a piraté MeridianLink, volé des données et, à défaut de négociation sur la rançon, s’est ensuite même plainte directement auprès de la SEC.

Selon l’article repris ci-dessous de DataBreaches.net, le groupe de rançongiciels ALPHV, aussi nommé BlackCat, a déclaré avoir piraté le réseau de MeridianLink le 7 novembre dernier et volé des données de l’entreprise sans chiffrer les systèmes.

Pour information, MeridianLink est une entreprise de technologie financière basée aux États-Unis. Elle fournit des solutions de prêt en ligne et de gestion de crédit aux institutions financières. Leur plateforme offre des fonctionnalités telles que l’évaluation du risque de crédit, la vérification de l’identité, la collecte des données de solvabilité et l’automatisation des processus de prêt.

Le gang auteur de la cyberattaque a par la suite déclaré que « il semble que MeridianLink se soit manifesté, mais nous n’avons pas encore reçu de message de leur part », ceci afin de mettre la pression et espérer entamer des négociations en vue d’un paiement pour ne pas divulguer les données volées.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Les pirates annoncent eux-mêmes leurs attaques à la Securities and Exchange Commission (SEC)

En l’absence d’une réponse de MeridianLink, les pirates ont donc souhaité exercer davantage de pression … et ont envoyé une plainte directement à la Securities and Exchange Commission (SEC) des États-Unis pour dénoncer le fait que MeridianLink n’ait pas divulgué le vol de données de clients et des informations opérationnelles.
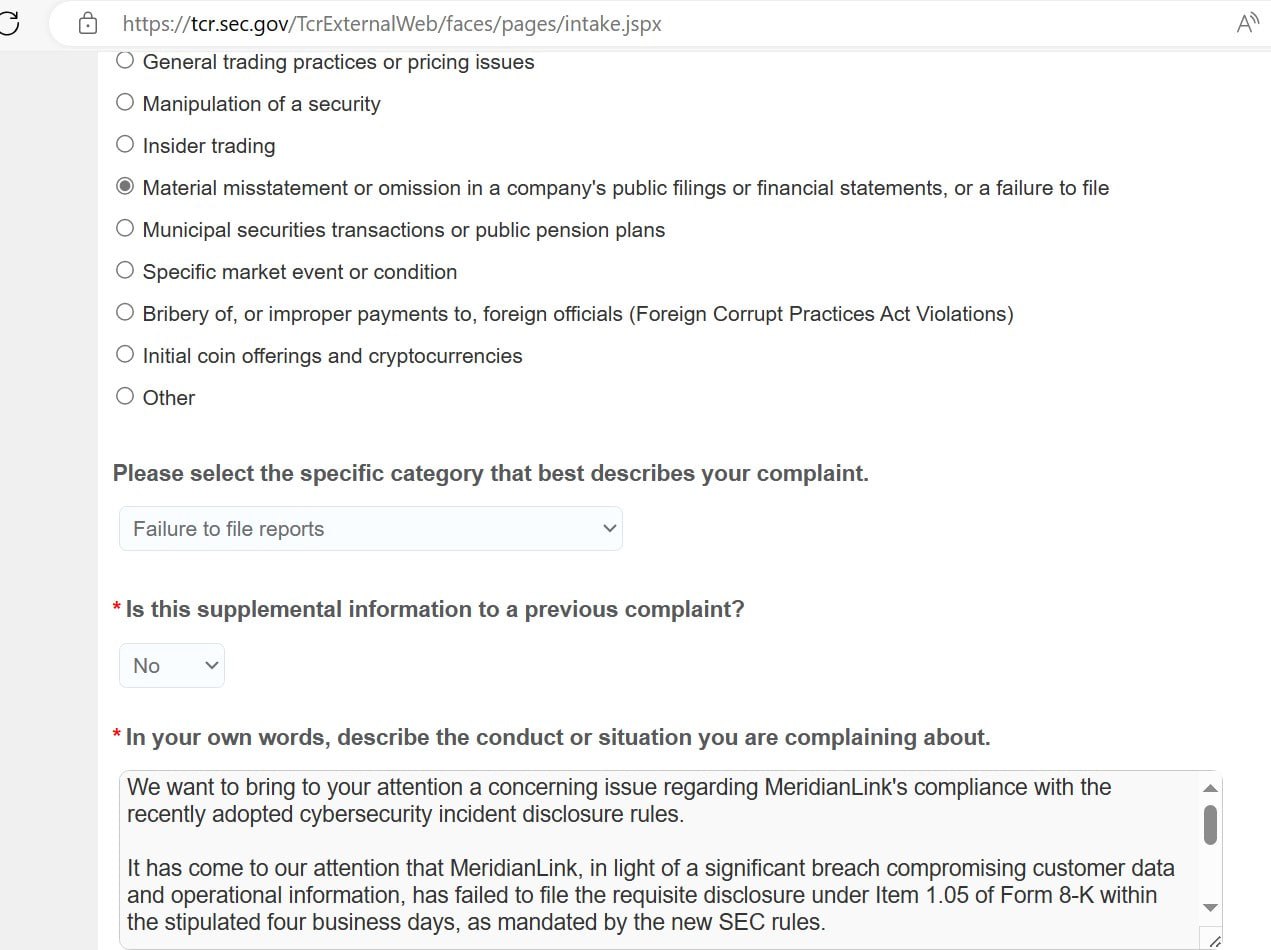
SEC 1115 AlphV
Source : image du site Databreaches

Pour rappel, suite à l’explosion d’incidents de sécurité dans des organisations américaines, la SEC a adopté de nouvelles règles exigeant des sociétés cotées en bourse de déclarer les cyberattaques.

Cette déclaration d’incidents de cybersécurité doit être effectuée dans les quatre jours ouvrables suivant la détermination que l’incident de cybersécurité est matériel, soit pouvant avoir des influences sur des décisions d’investissement. Petit précision : ces nouvelles règles de cybersécurité de la SEC entreront en vigueur le 15 décembre 2023.

Ce nouveaux comportement de la part des pirates démontre la trop large impunité dont ils profitent encore malheureusement pour même maintenant donc se permettre de fournir des informations sur les actes répréhensibles qu’ils commettent 👎️

Pour en savoir plus

Un gang de ransomware dépose une plainte auprès de la SEC pour violation non divulguée par la victime

L’opération de ransomware ALPHV/BlackCat a porté l’extorsion à un nouveau niveau en déposant une plainte auprès de la Securities and Exchange Commission des États-Unis contre l’une de ses victimes présumées pour ne pas avoir respecté la règle des quatre jours pour divulguer une cyberattaque.

Lire la suite sur bleepingcomputer.com
Un gang de ransomware dépose une plainte auprès de la SEC pour violation non divulguée par la victime

Le groupe BlackCat dépose plainte à la SEC contre une victime – Le Monde Informatique

Intrusion, Hacking et Pare-feu : Le culot des gangs de ransomware ne semble pas avoir de limites. Les cybercriminels derri

Lire la suite sur lemondeinformatique.fr
Le groupe BlackCat dépose plainte à la SEC contre une victime - Le Monde Informatique

La SEC exige désormais que les entreprises divulguent les cyberattaques dans un délai de 4 jours

La Securities and Exchange Commission des États-Unis a adopté de nouvelles règles obligeant les sociétés cotées en bourse à divulguer les cyberattaques dans les quatre jours ouvrables après avoir déterminé qu’il s’agit d’incidents importants.

Lire la suite sur bleepingcomputer.com
La SEC exige désormais que les entreprises divulguent les cyberattaques dans un délai de 4 jours

Le FBI partage les tactiques du célèbre collectif de hackers Scattered Spider

Le Federal Bureau of Investigation et la Cybersecurity and Infrastructure Security Agency ont publié un avis concernant l’acteur de menace évasif suivi sous le nom de Scattered Spider, un collectif de pirates informatiques peu structuré qui collabore désormais avec l’opération de ransomware russe ALPHV/BlackCat.

Lire la suite sur bleepingcomputer.com
Le FBI partage les tactiques du célèbre collectif de hackers Scattered Spider

(Re)découvrez également:

Voici la nouvelle tactique d’extorsion du gang BlackCat

Le gang BlackCat teste une nouvelle tactique d’extorsion afin de faire pression sur ses victimes et de les pousser à payer

Lire la suite sur dcod.ch
Voici la nouvelle tactique d'extorsion du gang BlackCat

BlackCat publie sans pitié des photos dénudées de patients

Pour les pirates, tous les moyens sont bons pour mettre la pression pour obtenir le paiement de leur rançon

Lire la suite sur dcod.ch
BlackCat publie sans pitié des photos dénudées de patients

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.


☕ Je participe
Etiquettes
  • BlackCat
  • Etats-Unis
  • SEC
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Cybersécurité de 0 à Expert

Vous entendez parler de cyberattaques tous les jours mais vous ne savez pas vraiment comment elles fonctionnent ? Vous voulez comprendre le monde de la cybersécurité sans jargon compliqué ni prérequis techniques ? Ce livre est votre point de départ idéal. Cybersécurité de 0 à Expert est un guide pas à pas qui vous emmène du niveau débutant jusqu’aux bases avancées, en expliquant chaque concept de façon claire et accessible.

📘 Voir sur Amazon
Page frontale du livre 100 Faits à Savoir sur la Cybersécurité

100 Faits à Savoir sur la Cybersécurité

Vous êtes-vous déjà demandé comment les hackers parviennent à pénétrer des systèmes apparemment sécurisés ? Pourquoi entendons-nous tant parler des botnets et que peuvent-ils vraiment faire ? Et qu'en est-il de ce fameux quantum computing qui menace de bouleverser la cryptographie ?

📘 Voir sur Amazon

La cybersécurité pour les Nuls, 2ème édition

Ce livre d'informatique pour les Nuls est destiné à tous ceux qui veulent en savoir plus sur la cybersécurité. A l'heure où protéger ses données personnelles est devenu primordial sur le net, notre ouvrage vous donne les clés pour éviter le hacking et le vol de vos données. Quelque soit votre niveau en informatique, n'hésitez plus et naviguez sur le web en toute sérénité grâce à ce livre pour les Nuls !

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




