
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • IA & Tech
  • Outils
Les derniers articles
  • Main d'un conducteur appuyant sur le volant d'un véhicule, illustrant le vol de millions de permis de conduire lié à IDScan.
    IDScan confirme le vol de 153 millions de permis de conduire
  • Un professionnel de la cybersécurité est assis à un bureau en bois, concentré sur son ordinateur portable. L'écran affiche la CRA Single Reporting Platform de l'ENISA. Il remplit le formulaire de signalement pour une vulnérabilité activement exploitée. L'utilisateur tape une description détaillée dans un champ de texte et indique un ID CVE. C'est l'interface de la plateforme de signalement de l'ENISA.
    Cyber Resilience Act : l’ENISA ouvre le guichet unique d’alerte SRP
  • Photographie d'illustration pour la veille cyberattaque : une silhouette portant un sweat à capuche noir est assise de dos devant plusieurs écrans d'ordinateur affichant du code vert complexe et des données. L'environnement est une salle serveur sombre, éclairée par les lueurs bleues des écrans et des lumières oranges en arrière-plan, évoquant un hacker ou un analyste en action.
    Ransomwares & piratages : 14 cyberattaques d’ampleur du 15 septembre 2026 (dont ClickFix)
  • Un radar de cybersécurité pour identifier les vulnérabilités
    Alertes zero-day : 14 vulnérabilités critiques du 14 septembre 2026 (dont GitLab)
  • Un écran de pirate avec une tête de mort
    Cybersécurité : 16 actualités majeures du 13 septembre 2026 (dont Cyber Resilience Act)
Suivez en direct
DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Cyberattaques
  • Vulnérabilités
  • Vols de données
  • Cybercrime
  • IA & Tech
  • Outils
    • Sécurité des sites web des infrastructures critiques suisses
    • Communiqués CERT — Actualités et alertes de cybersécurité
    • Évaluation de maturité Cyber Resilience Act (CRA) pour PME
Cybersécurité • IA • Tech

Capter l'info, retenir l'essentiel. Pour les pros et passionnés.

  • Cyber-attaques / fraudes

Ransomwatch, le site pour suivre en direct les cyberattaques par ransomware

  • Marc Barbezat
  • 2 janvier 2024
  • 2 minutes de lecture
Un hacker avec un arriere plan flou de code
▾ Sommaire
Ransomwatch balaye aujourd’hui 319 sites appartenant à 170 groupes uniquesPour en savoir plus(Re)découvrez également:
Les gangs de ransomware publient la liste des victimes sur leurs sites pour exercer une pression maximale d’extorsion sur les victimes. Ransomwatch est une plateforme qui surveille plus de 300 sites de pirates offrant une vue très complètes de leurs publications sur le darknet.

Les gangs de ransomware ont intensifié leurs activités criminelles ces dernières années, menaçant la sécurité des données et des systèmes informatiques à l’échelle mondiale. En publiant les données volées pour leur extorsion, ils cherchent à exercer une pression maximale sur les victimes, les forçant ainsi à céder à leurs demandes financières.

La plupart des gangs de ransomware publient la liste de leurs victimes tout en intégrant des détails et des exemples des données qu’ils ont illégalement obtenues. Cette tactique vise à accroître la pression sur les victimes et à démontrer l’étendue de leurs activités malveillantes.

La nature obscure du darknet rend difficile le suivi de ces annonces. Cependant, avec l’avènement de sites comme Ransomwatch, la tâche de surveillance et d’agrégation d’informations pertinentes est grandement facilitée. En effet, la capacité de ce site à rassembler des données provenant de diverses sources sur le darknet offre un aperçu précieux et détaillé.

L'essentiel Cybersécurité, IA & Tech

Rejoignez la communauté. 3 fois par semaine, recevez l'analyse des tendances par Marc Barbezat. Pas de spam, juste de l'info.

Ou suivez le flux temps réel
Telegram Discord

Ransomwatch balaye aujourd’hui 319 sites appartenant à 170 groupes uniques

Ransomwatch traque les sites d’extorsion utilisés par les groupes de ransomware et offre un flux agrégé des revendications des gangs de cybercriminels. Le système Ransomwatch balaye aujourd’hui 319 sites appartenant à 170 groupes uniques. Grâce à cette initiative, il devient donc possible de mieux comprendre et suivre les activités sur le darknet, ce qui peut s’avérer essentiel pour la prévention et la réponse aux menaces en ligne.

Son objectif est de suivre les activités des groupes de ransomware et d’identifier les sites web utilisés pour l’extorsion. En agrégeant et analysant ces données, ransomwatch fournit un flux très complet de revendications des gangs de ransomware sans aller directement sur le Darknet.
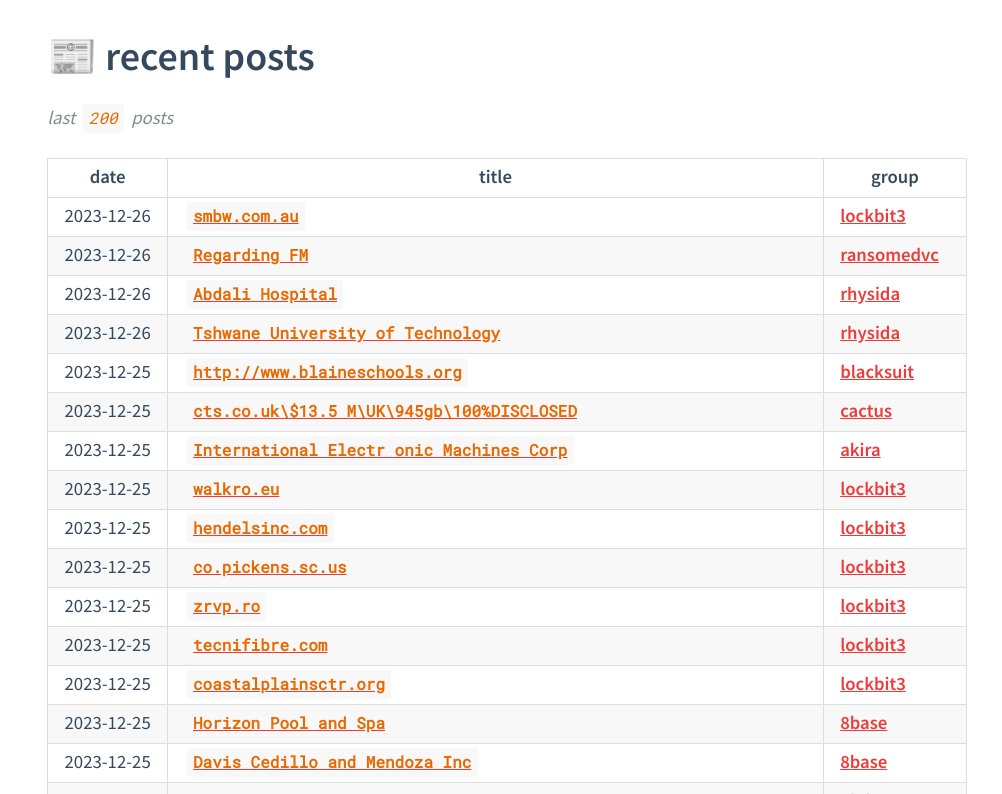
image 19
Exemple de liste des dernières victimes (26 déc. 2023)

A noter que le code de Ransomwatch est également fourni en open source pour permettre des développements complémentaires.

Pour en savoir plus

surveillance des rançons

le suivi transparent des réclamations liées aux ransomwares 🥷🏼🧅🖥️
Lire la suite sur ransomwatch.telemetry.ltd
surveillance des rançons

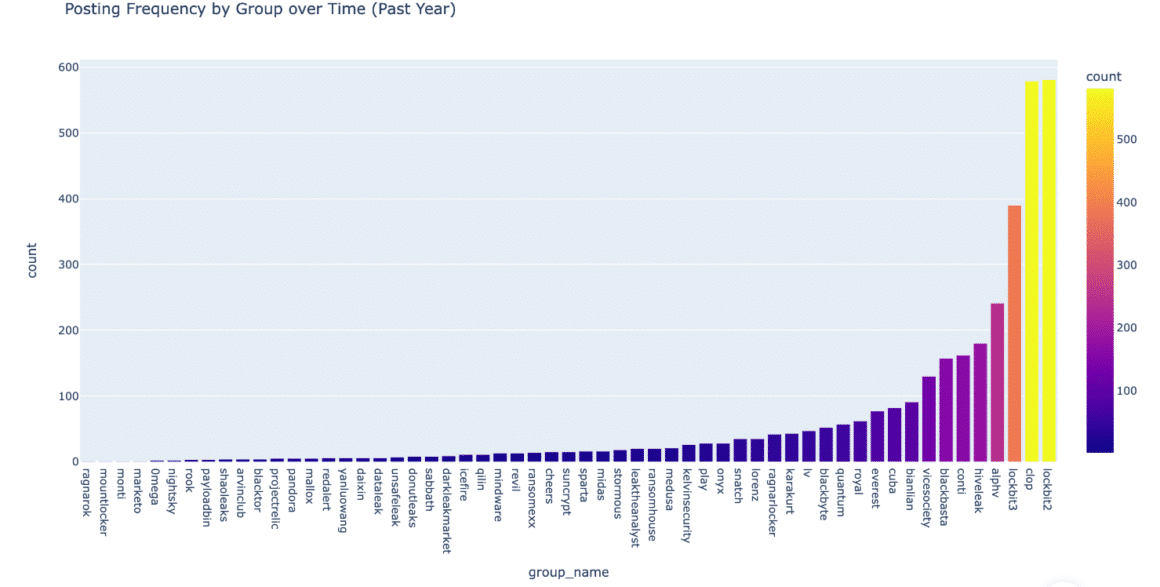
A voir aussi le site suivant qui développe également les visualisations avec ChatGPT

Utilisation de ChatGPT pour visualiser les données des sites de fuite de ransomware

Blog de sécurité de Colin Cowie sur la recherche sur les logiciels malveillants, la veille sur les menaces et le DFIR.
Lire la suite sur th3protocol.com
Un hacker avec un arriere plan flou de code
image 18
Source: https://www.th3protocol.com/ (données de 2022)

(Re)découvrez également:

Qu’est-ce que la triple extorsion des ransomwares?

Les attaques par ransomware continuent de se développer, tant en sophistication qu’en quantité. Certaines intègrent même maintenant une troisième tentative d’extorsion.
Lire la suite sur dcod.ch
Qu'est-ce que la triple extorsion des ransomwares?

Renforcez la sécurité de vos accès initiaux : un rempart essentiel contre les ransomwares

Le FBI prévient des nouvelles méthodes d’attaques et souligne la nécessité de sécuriser les accès initiaux, proposant 4 mesures pour augmenter la résilience contre les ransomwares

Lire la suite sur dcod.ch
Renforcez la sécurité de vos accès initiaux : un rempart essentiel contre les ransomwares

Zéro paywall. Zéro pub.
DCOD reste en accès libre grâce à vos contributions. Chaque café compte.


☕ Je participe
Etiquettes
  • OSINT
  • RaaS
  • ransomware
Marc Barbezat

Fondateur et éditeur de DCOD - Restons en contact !

A lire également
Smartphone affichant une alerte au logiciel espion à côté du drapeau de la Serbie, illustrant l'espionnage d'opposants politiques via Pegasus et NoviSpy.
Lire l'article

Pegasus et NoviSpy ciblent 14 opposants politiques en Serbie

Illustration représentant des rangées d'agents IA humanoïdes avec les logos d'OpenAI et Hugging Face pour symboliser la compromission de la plateforme.
Lire l'article

Agents IA : OpenAI détaille la compromission de Hugging Face

Main robotique manipulant le clavier d'un ordinateur portable devant des icônes holographiques de puce IA et de panneau d'avertissement, surmontée du logo rouge de l'EPFL et de la marque dcod.ch.
Lire l'article

Agents IA : la persuasion double le succès des attaques

Des idées de lecture recommandées par DCOD

Hacking pour débutant: Le guide complet pour débuter en cybersécurité

La plupart des gens pensent que le hacking est quelque chose de magique, ou que les hackers sont nés avec ce talent de pouvoir pénétrer dans les ordinateurs et les réseaux. Ce n'est pas vrai.

📘 Voir sur Amazon
Page frontale du livre L\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\\'intelligence artificielle en 50 notions clés pour les Nuls

L'intelligence artificielle en 50 notions clés pour les Nuls

Grâce à ce livre, vous pourrez naviguer dans l'univers foisonnant de l'IA et rester conscient et éclairé face aux transformations qu'elle propose à notre monde.

📘 Voir sur Amazon
Ethical Hacking

Sécurité informatique - Ethical Hacking

Ce livre a pour objectif d'initier le lecteur aux techniques des attaquants pour lui apprendre comment se défendre. Cette nouvelle édition tient compte de l'actualité en matière de sécurité informatique et voit l'apparition de trois nouveaux chapitres qui traitent de la sécurité des mobiles, des voitures connectées et de l'étude des malwares.

📘 Voir sur Amazon

🛒 Les liens ci-dessus sont affiliés : en commandant via ces liens, vous soutenez la veille DCOD sans frais supplémentaires 🙏

💡

Note : Certaines images ou extraits présents dans cet article peuvent provenir de sources externes citées à des fins d’illustration ou de veille.
Ce site est indépendant et à but non lucratif. 👉 En savoir plus sur le cadre d’utilisation.

DCOD | Cybersécurité • IA • Tech DCOD | Cybersécurité • IA • Tech
  • Marc Barbezat
  • À propos de DCOD / Contact
  • Politique de confidentialité
Veille stratégique Cybersécurité, IA & Tech. Produite par Marc Barbezat.

Saisissez vos mots-clés de recherche et appuyez sur Entrée.

DCOD reste gratuit grâce à vous
Vos cafés aident à faire vivre la veille et à couvrir les frais techniques. Merci !
Offrir un café ☕
☕

Soutenir la veille DCOD

DCOD est un site 100% indépendant, maintenu en accès libre grâce à ses lecteurs.
Si cette veille cyber vous est utile, un café aide à la faire vivre et à couvrir les frais techniques.

☕ Offrir un café




