



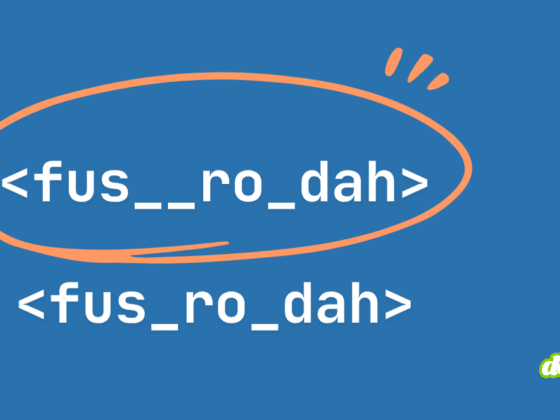
Erreur de pseudo Kik : 18 mois de prison à cause d’un petit underscore oublié
La saisie incorrecte d'un identifiant Kik par des enquêteurs a provoqué l'incarcération d'un innocent pendant 18 mois suite à une grave confusion judiciaire.
Marc Barbezat
Éditeur de DCOD — Cyber, IA & Tech
DCOD décode l’actualité Cybersécurité, IA & Tech pour les professionnels et les passionnés du numérique.
→ En savoir plus sur DCOD et son auteurL'observatoire cybersécurité par secteur
- Cantons42 % analyses au vert23 % entités solidesVoir la carte
- Communes25 % analyses au vert5 % entités solidesVoir la carte
- Finance22 % analyses au vert12 % entités solidesVoir la carte
- Hôpitaux26 % analyses au vert4 % entités solidesVoir la carte
- Énergie21 % analyses au vert4 % entités solidesVoir la carte
- Transports18 % analyses au vert5 % entités solidesVoir la carte
Veille stratégique
Outils permanents
Passer de la veille à l’action
Les alertes officielles des CERT en continu, et une auto-évaluation pour situer votre organisation face au Cyber Resilience Act.
Veille en continu
Communiqués des CERT officiels
Alertes et actualités des CERT gouvernementaux (NCSC, ENISA, CERT-FR, CISA…), agrégées en continu. Suivre les alertes → Outil interactifÉvaluation de maturité CRA
25 questions pour situer votre PME face au Cyber Resilience Act : résultat immédiat, export PDF, aucune donnée conservée. Évaluer ma maturité →L’essentiel Cybersécurité, IA & Tech
Rejoignez la communauté DCOD. 3 fois par semaine, recevez l’essentiel des tendances Cybersécurité, IA et Tech décodées par Marc Barbezat. Pas de spam, juste de l’info.
Ou suivez le flux en temps réel :
L'analyse de l'actualité
Claude Mythos génère des attaques de façon autonome
Face au risque de cyberattaques automatisées, Anthropic réserve l'accès à son modèle à un cercle restreint d'entreprises partenaires.
FINMA : 42% des banques sans politique de fraude numérique
Une enquête de la FINMA révèle des lacunes critiques dans la gestion des risques de fraude numérique au sein des établissements financiers helvétiques.
Claude Security : Anthropic lance sa bêta pour sécuriser le code
Anthropic déploie Claude Security en bêta publique pour permettre aux entreprises de détecter et corriger les failles de code avec l'IA Opus 4.7.
Copy Fail : comment 4 octets suffisent à rooter tout système Linux
La faille Copy Fail permet de rooter la majorité des distributions Linux. Ce bug de logique injecte quatre octets en mémoire vive sans laisser de trace…
Vol de mots de passe : l’OFCS alerte sur l’effet domino
L’Office fédéral de la cybersécurité (OFCS) alerte : utiliser le même code partout livre tous les accès. Un gestionnaire de mots de passe stoppe ce risque.
IA criminelle : comment les pirates modèlent les cyberattaques
L'IA générative fascine autant qu'elle divise le milieu. L'analyse des forums clandestins révèle une adoption de l'IA criminelle freinée par la méfiance.
Rapport annuel 2025 de fedpol : la police accélère sa mutation numérique
Le rapport annuel 2025 de fedpol détaille la lutte contre le crime organisé et les préparatifs de l'e-ID. Ce document fixe le cap pour la sécurité suisse.
GPT-5.4-Cyber : OpenAI tente de rattraper Anthropic sur la cybersécurité
OpenAI déploie GPT-5.4-Cyber pour concurrencer Anthropic, devenu le leader de la sécurisation du code et de la détection de vulnérabilités logicielles.
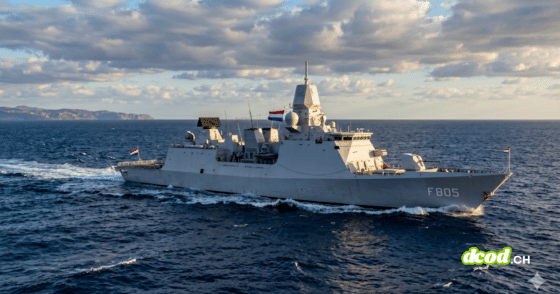
Comment un tracker à 5 dollars a piégé une Frégate néerlandaise
Un journaliste a infiltré le courrier avec un tracker pour localiser une frégate néerlandaise. Un test montrant la difficulté de contrer ces mini-objets.